Ich verstehe die Anforderungen nicht.
Was fehlt, ist kein weiteres Dokument. Was fehlt, ist jemand, der Klartext spricht, strukturiert vorgeht und das Thema gemeinsam mit Ihnen greifbar macht.
Von der Betroffenheitsprüfung über die Gap-Analyse bis zum externen Informationssicherheitsbeauftragten: GEFIM begleitet mittelständische Unternehmen bundesweit als externe Sicherheitsabteilung – verständlich, strukturiert und ohne Papierberg.
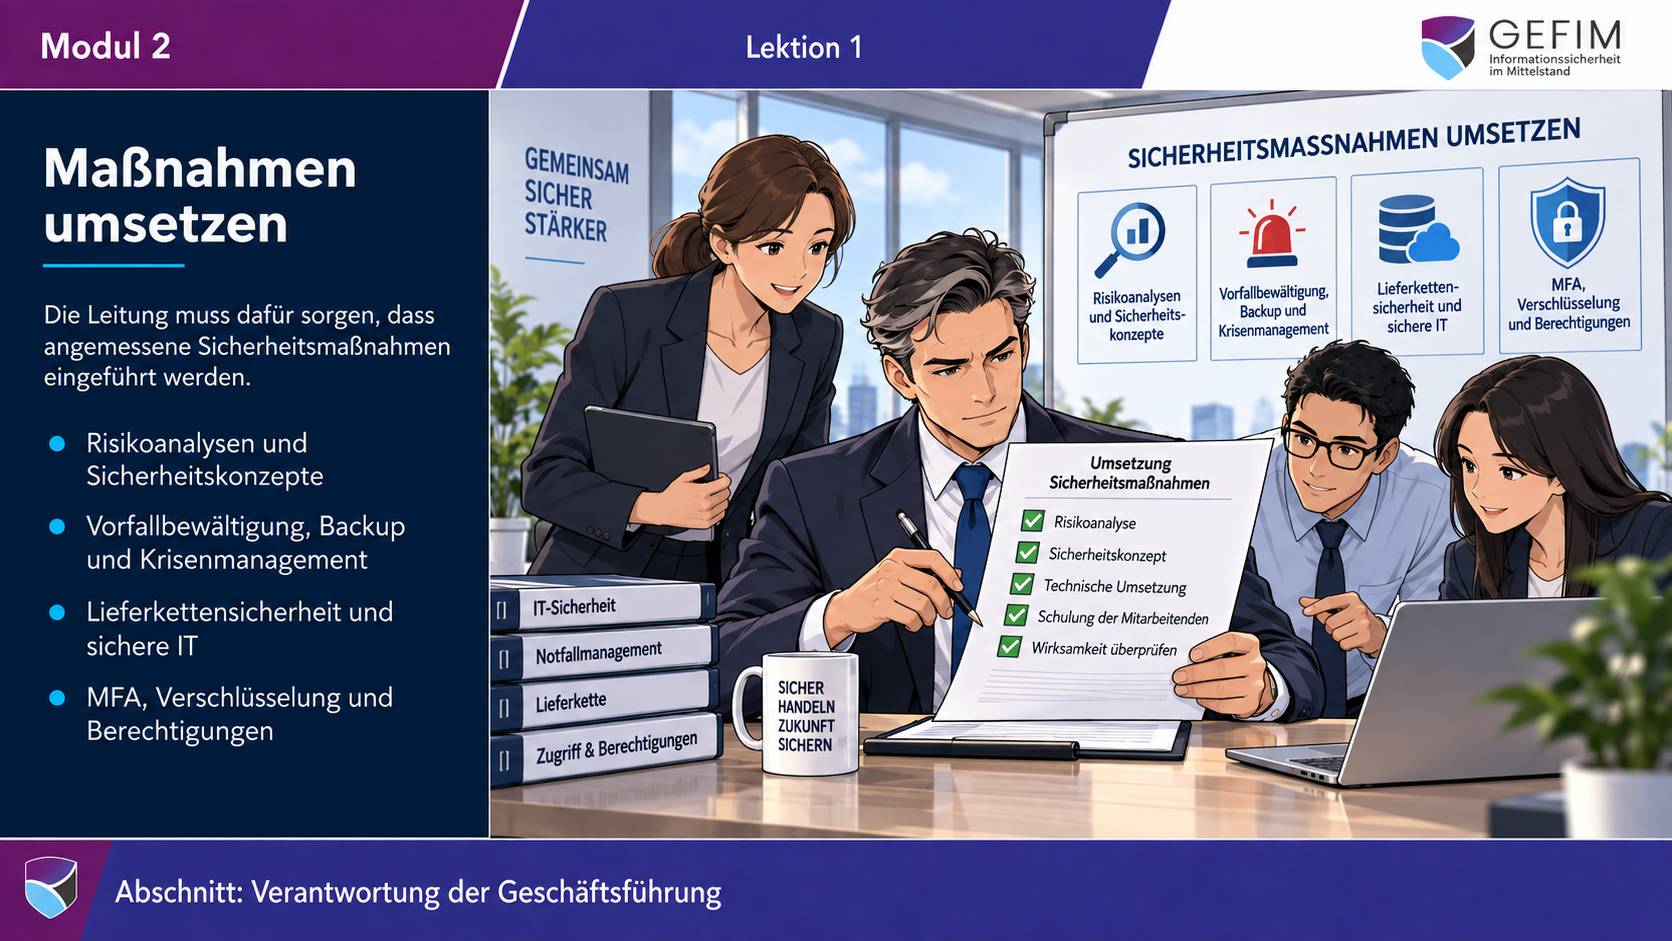
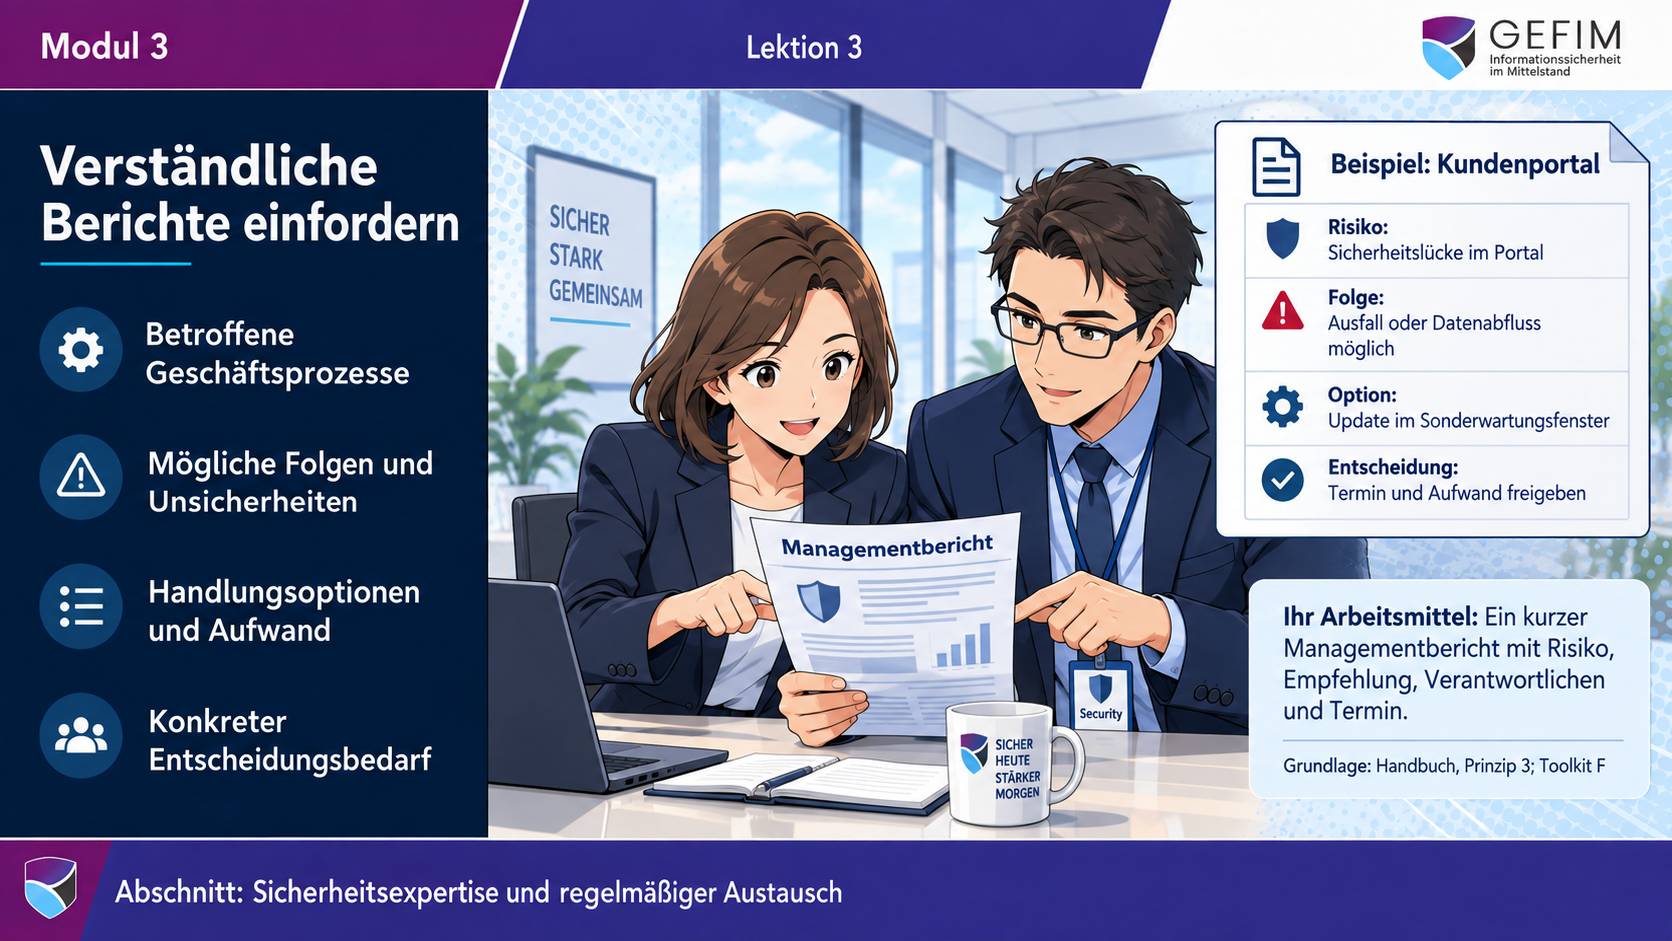
Illustration aus der GEFIM-Schulung
Kostenlos · unverbindlich · wir rufen Sie zurück
Pflichten und passende Leistung
Betroffene Unternehmen müssen sich beim BSI registrieren, Risikomanagementmaßnahmen umsetzen und dokumentieren, erhebliche Vorfälle fristgerecht melden und die Sicherheit ihrer Lieferkette berücksichtigen. Die Geschäftsleitung muss das umsetzen, überwachen und sich schulen lassen. Geschäftsleitung im Sinne des Gesetzes sind die Geschäftsführer, Vorstände und vertretungsberechtigten Gesellschafter (§ 2 Nr. 13 BSIG).
| Pflicht | Norm | Passende Leistung |
|---|---|---|
| Betroffenheit klären Fällt Ihr Unternehmen als wichtige oder besonders wichtige Einrichtung unter NIS2? | § 28 BSIG | |
| Beim BSI registrieren Spätestens drei Monate nach Eintritt der Betroffenheit. Für Unternehmen, die bereits am 6. Dezember 2025 betroffen waren, ist die Frist abgelaufen – jetzt umgehend nachholen. | § 33 BSIG | |
| Risikomanagement umsetzen und dokumentieren Zehn Mindestmaßnahmen, nachvollziehbar belegt. | § 30 BSIG | |
| Erhebliche Sicherheitsvorfälle melden 24 Stunden, 72 Stunden, 1 Monat. | § 32 BSIG |
|
| Sicherheit in der Lieferkette berücksichtigen Dienstleister und Lieferanten mit Sicherheitsanforderungen steuern. | § 30 Abs. 2 Nr. 4 BSIG | |
| Geschäftsleitung: umsetzen, überwachen, schulen Die Pflicht trifft jedes Mitglied der Geschäftsleitung persönlich. | § 38 BSIG |
|
Bußgeldrahmen, jeweils gegen die Einrichtung: bis 10 Mio. € (besonders wichtige Einrichtungen) bzw. 7 Mio. € (wichtige Einrichtungen); ab mehr als 500 Mio. € Gesamtumsatz bis 2 % bzw. 1,4 % des weltweiten Umsatzes (§ 65 BSIG, Stand der Rechtsinformationen: 18. September 2026).
Ausgangslage
Drei Sätze hören wir in Erstgesprächen immer wieder. Dahinter stehen die drei typischen Ausgangslagen im Mittelstand: fehlende Orientierung im Gesetzestext, zu wenig Zeit neben dem Tagesgeschäft und der Wunsch nach jemandem, der dauerhaft zuständig bleibt. Für jede dieser Lagen hat GEFIM eine passende Leistung.
Unser Angebot
Diese sieben Leistungen decken den Weg von der ersten Einordnung bis zur dauerhaften Begleitung ab. Jede hat einen festen Umfang, ein beschriebenes Ergebnis und eine typische Dauer. Der Einstieg ist immer das kostenlose Erstgespräch, danach erhalten Sie ein schriftliches Angebot.
Leistung 1 von 7
Klarheit, ob und wie NIS2 Ihr Unternehmen trifft.
Sie wissen, woran Sie sind: ob Ihr Unternehmen voraussichtlich unter NIS2 fällt, in welcher Kategorie – und was daraus für Sie folgt.
Fachliche Einordnung, keine Rechtsberatung.
Leistung 2 von 7
Soll-Ist-Abgleich mit den NIS2-Anforderungen, priorisiert.
Sie sehen, wo Ihr Unternehmen heute steht und was bis wann zu tun ist – priorisiert und so aufbereitet, dass Ihre Geschäftsleitung darüber entscheiden kann.
Leistung 3 von 7
Registrierung beim BSI vorbereitet und begleitet.
Ihre Registrierung ist schnell und vollständig erledigt – ohne Rätselraten im Portal. Die gesetzliche Frist ist für bereits Betroffene abgelaufen; jetzt zählt, sie umgehend nachzuholen.
Registrieren muss sich Ihr Unternehmen selbst; wir bereiten alles vor und begleiten Sie.
Leistung 4 von 7
Ihre externe Sicherheitsabteilung – dauerhaft an Ihrer Seite.
Sie haben eine erfahrene Informationssicherheitsfunktion, ohne eine eigene Stelle aufzubauen. Ihre Geschäftsleitung erhält verständliche Berichte und kann steuern, statt zu raten.
Keine Hotline. Keine Lösung von der Stange.
Leistung 5 von 7
Dienstleister und Lieferanten sicher steuern – und Kundenanfragen souverän beantworten.
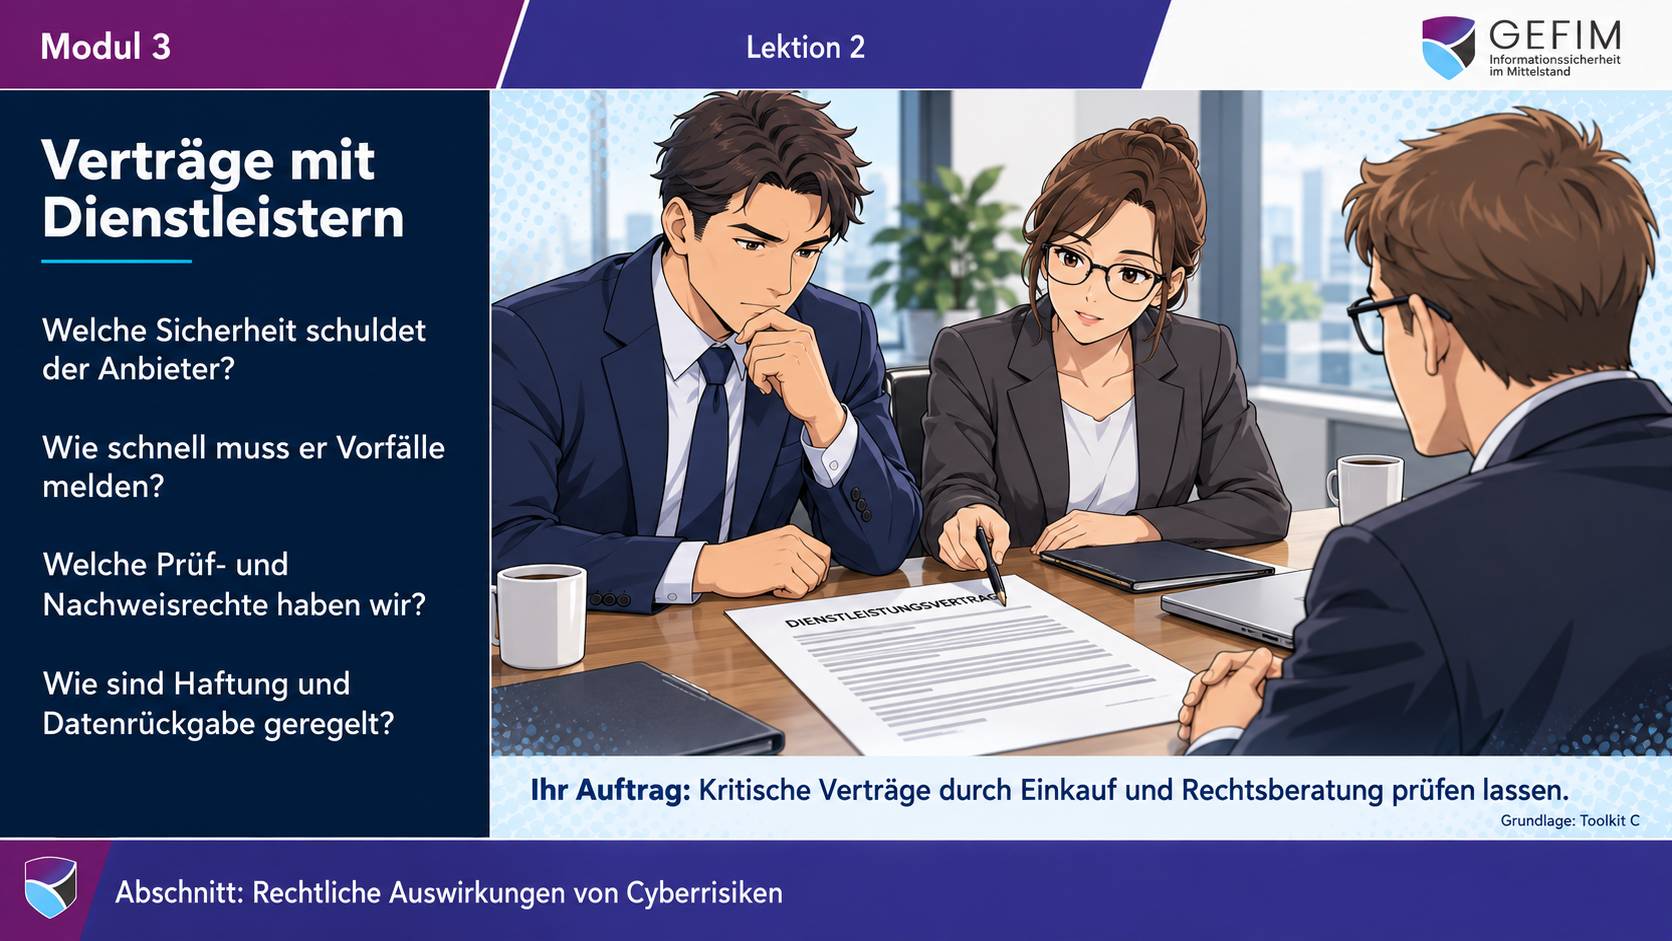
Sie wissen, welche Dienstleister und Lieferanten kritisch sind, und steuern sie mit klaren Sicherheitsanforderungen. Als Zulieferer beantworten Sie Fragebögen Ihrer Kunden sicher und nachvollziehbar.
Leistung 6 von 7
Ein ISMS, das im Alltag funktioniert und im Audit besteht.
Ein Informationssicherheits-Managementsystem nach ISO/IEC 27001 schafft ein solides Fundament – auch für NIS2. Wir bauen es so auf, dass es im Alltag funktioniert und im Audit besteht.
ISO 27001 ist laut BSI ein gutes Fundament, aber kein Automatismus für NIS2.
Leistung 7 von 7
Ihr TISAX®-Label für die Automobil-Lieferkette.
Sie erhalten Ihr TISAX®-Label strukturiert vorbereitet und ohne unnötige Schleifen – als Voraussetzung für Aufträge in der Automobilindustrie.
TISAX® ist ein Label, kein Zertifikat und kein NIS2-Nachweis.
Alle Zeitangaben sind Richtwerte und hängen von Größe und Ausgangslage ab. Individuelles Angebot nach kostenlosem Erstgespräch.
Zusammenarbeit
Vier Schritte, vom ersten Telefonat bis zur Übergabe: kostenloses Erstgespräch, schriftliches Angebot, Umsetzung mit festen Ansprechpartnern und – auf Wunsch – laufende Begleitung. Sie wissen jederzeit, was als Nächstes passiert, wer bei uns zuständig ist und was es kostet. Verbindlich wird die Zusammenarbeit erst mit Ihrer Auftragsbestätigung.
Sie schildern Ihre Ausgangslage, wir ordnen ein und sagen Ihnen ehrlich, welche Leistung sinnvoll ist. Etwa 30 Minuten per Telefon oder Microsoft Teams.
Sie erhalten Leistungen, Vorgehen, Aufwand, Termine und Preis schriftlich. Erst mit Ihrer Auftragsbestätigung geht es los.
Wir arbeiten mit Ihrer Geschäftsleitung, Ihrer IT und Ihren Dienstleistern – per Microsoft Teams und vor Ort nach Absprache.
Sie erhalten die vereinbarten Ergebnisse und Nachweise. Auf Wunsch bleiben wir als externer Informationssicherheitsbeauftragter an Ihrer Seite.
Kostenlos · unverbindlich · wir rufen Sie zurück
Schulung trifft Umsetzung
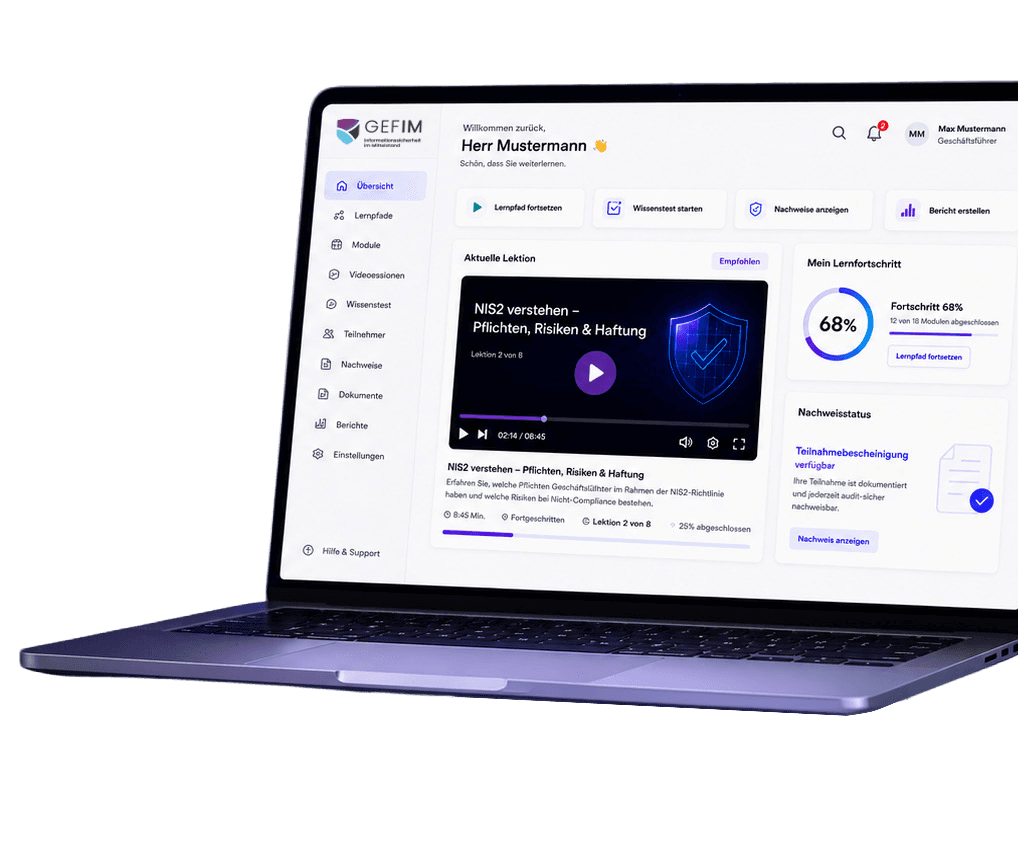
Das BSI empfiehlt, allgemeine Schulungsinhalte um unternehmensspezifische zu ergänzen.Fußnote 1: Hinweis zur BSI-Handreichung Genau so arbeiten wir: Die Schulungsplattform macht Ihre Geschäftsleitung entscheidungsfähig, die Beratung überträgt das auf Ihr Unternehmen. So lernt Ihre Geschäftsleitung zuerst die Pflichten aus § 38 BSIG kennen und entscheidet danach über konkrete Maßnahmen im eigenen Haus.
Der einfachste Einstieg ist Gold: Kick-off, 2 Stunden Experten-Session, Maßnahmencheck, Beschlussvorlage und Mini-Roadmap. Daraus wird bei Bedarf eine Gap-Analyse oder die laufende Begleitung.
Wenn es an die Technik geht, setzt GEFIM auch operativ um – mehr dazu auf gefim.de/it-betrieb.
Preise
Einen Pauschalpreis gibt es nicht, weil kein NIS2-Projekt dem anderen gleicht. Den Aufwand bestimmen Ihre Einstufung nach § 28 BSIG, Ihr Ausgangspunkt und der gewünschte Umfang – von der Betroffenheitsprüfung in ein bis zwei Wochen bis zur laufenden Begleitung als externer Informationssicherheitsbeauftragter. Ihren Preis nennen wir im schriftlichen Angebot nach dem kostenlosen Erstgespräch.
Individuelles Angebot nach kostenlosem Erstgespräch.
Die Menschen dahinter
Ihre NIS2-Berater sind die beiden Geschäftsführer der GEFIM UG (haftungsbeschränkt): Marcel Hofmann und Martin Solarczek. Wer Sie im kostenlosen Erstgespräch berät, verantwortet Ihr Projekt später auch. Zwischen Ihnen und der Entscheidung steht damit kein Projektbüro und keine Vertriebsstufe – Sie sprechen immer mit derselben Person.
Geschäftsführer, GEFIM
Berät mittelständische Unternehmen zu Informationssicherheit und NIS2 – mit Blick auf das, was die Geschäftsleitung entscheiden muss.
Geschäftsführer, GEFIM
Sorgt dafür, dass Informationssicherheit im Alltag funktioniert – mit klaren Prozessen statt Papierberg.
Schwerpunkt im Projekt
Veröffentlicht mit schriftlicher Zustimmung der Smart Press Shop GmbH & Co. KG.
Das hängt von Branche und Größe ab. Betroffen ist ein Unternehmen, das gegen Entgelt in einem Sektor aus Anlage 1 oder 2 des BSI-Gesetzes tätig ist und mindestens 50 Beschäftigte hat – oder mehr als 10 Mio. € Jahresumsatz und zugleich mehr als 10 Mio. € Jahresbilanzsumme. Einige Einrichtungen, etwa Betreiber kritischer Anlagen oder DNS-Diensteanbieter, sind unabhängig von der Größe erfasst. Eine erste Einschätzung gibt Ihnen unser NIS2-Check.
Quelle: § 28 BSIG
Nein. Eine eigene Pflicht entsteht nur, wenn Ihr Unternehmen selbst die Voraussetzungen erfüllt. Betroffene Kunden müssen aber die Sicherheit ihrer Lieferkette berücksichtigen; das BSI empfiehlt ihnen, Zulieferer vertraglich zu Sicherheitsmaßnahmen zu verpflichten und sich die Einhaltung nachweisen zu lassen. Deshalb erreichen NIS2-Anforderungen auch Unternehmen, die nicht selbst reguliert sind.
Quellen: § 30 BSIG , BSI-Infopaket Lieferkette
Ja, betroffene Unternehmen müssen sich spätestens drei Monate nach Eintritt der Betroffenheit beim BSI registrieren. Für Unternehmen, die schon am 6. Dezember 2025 betroffen waren, ist diese Frist abgelaufen; eine gesetzliche Verlängerung gab es nicht. Holen Sie die Registrierung umgehend nach, denn eine verspätete Registrierung ist eine Ordnungswidrigkeit. Registrieren muss sich Ihr Unternehmen selbst – über „Mein Unternehmenskonto“ mit ELSTER-Organisationszertifikat und das BSI-Portal. Wir bereiten das mit Ihnen vor.
Quellen: § 33 BSIG , § 65 BSIG , BSI: NIS-2-regulierte Unternehmen , BSI: Mein Unternehmenskonto
Nicht automatisch. Laut BSI ist eine ISO-27001-Zertifizierung ein gutes Fundament, aber kein Nachweis der NIS2-Konformität; Registrierung, Meldepflichten und die Pflichten der Geschäftsleitung nach § 38 BSIG kommen hinzu. Für ein TISAX®-Label gilt das Gleiche. Ein „NIS2-Zertifikat“ gibt es nicht.
Quellen: BSI: NIS-2 und ISO 27001 , BSI-FAQ zu NIS-2
Aufgaben ja, Verantwortung nein. Die Geschäftsleitung muss die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen. Nach der Gesetzesbegründung bleibt sie letztverantwortlich, auch wenn sie Hilfspersonen einschaltet – und auch bei vollständig ausgelagerter IT.
Quellen: § 38 BSIG , BT-Drs. 21/1501 , BSI-FAQ zu NIS-2
Das hängt von Ihrer Einstufung, Ihrem Ausgangspunkt – etwa einem vorhandenen ISMS – und dem Umfang ab. Deshalb nennen wir keine Pauschalpreise. Nach einem kostenlosen Erstgespräch erhalten Sie ein schriftliches Angebot mit Leistungen, Aufwand und Preis.
Nein. GEFIM ist ein Beratungsunternehmen für Informationssicherheit; Rechtsberatung gehört ausdrücklich nicht zu unserem Unternehmensgegenstand. Wir ordnen fachlich ein, planen und setzen um. Rechtsfragen im Einzelfall, etwa zur Haftung, klären Sie mit Ihrem Rechtsbeistand.
Quellen: Handelsregister-Bekanntmachung , § 2 RDG
