Die 10 NIS2-Maßnahmen nach § 30 BSIG – verständlich erklärt
Das Wichtigste in Kürze
- Rechtsgrundlage
- § 30 BSIG
- Maßstab
- Stand der Technik, einschlägige Normen berücksichtigen, gefahrenübergreifender Ansatz
- Umfang
- 10 Mindestmaßnahmen
- Dokumentation
- Pflicht, bußgeldbewehrt (§ 65 Abs. 2 Nr. 3 BSIG)
- Norm
- keine bestimmte Norm vorgeschrieben
- Verantwortung
- Geschäftsleitung (§ 38 Abs. 1 BSIG)
- Stand der Rechtsinformationen
- 18. September 2026
Welche 10 Maßnahmen verlangt § 30 BSIG?
§ 30 Abs. 2 Satz 2 BSIG nennt zehn Bereiche, die jede betroffene Einrichtung abdecken muss: Risikoanalyse und Sicherheitskonzepte, Bewältigung von Sicherheitsvorfällen, Betriebskontinuität und Backup, Sicherheit der Lieferkette, Beschaffung und Schwachstellen, Wirksamkeitsbewertung, Schulung der Beschäftigten, Kryptografie, Zugriffskontrolle sowie Multi-Faktor-Authentifizierung und gesicherte Kommunikation.
Das Gesetz schreibt keine Produkte und keine Norm vor. Es beschreibt Themen – und überlässt Ihnen, wie Sie sie in Ihrem Unternehmen lösen. Genau darin liegt die unternehmerische Aufgabe: Sie entscheiden, welcher Aufwand angemessen ist, und Sie müssen diese Entscheidung begründen können. Geschäftsleitung im Sinne des Gesetzes sind dabei die Geschäftsführer, Vorstände und vertretungsberechtigten Gesellschafter (§ 2 Nr. 13 BSIG).
Die folgende Tabelle übersetzt die zehn Punkte in Alltagssprache. Jede Zeile endet mit einer Frage, die Sie in der nächsten Besprechung mit Ihrer IT, Ihrem Informationssicherheitsbeauftragten (ISB) oder Ihrem IT-Dienstleister stellen können. Wenn die Antwort ausweicht, haben Sie Ihren ersten Befund.
| Nr. | Maßnahme | Was das im Alltag bedeutet | Ihre Prüffrage |
|---|---|---|---|
| 1 | Risikoanalyse und Sicherheitskonzepte | Schriftlich festhalten, welche Risiken Ihr Geschäft bedrohen und welche Regeln dagegen gelten. | „Wann wurde unsere Risikoanalyse zuletzt aktualisiert, und welche drei Risiken stehen oben?“ |
| 2 | Bewältigung von Sicherheitsvorfällen | Vorher festlegen, wer im Ernstfall was entscheidet, wer eskaliert und wer meldet. | „Wer entscheidet bei einem Sicherheitsvorfall, und wer meldet innerhalb von 24 Stunden an das BSI?“ |
| 3 | Betriebskontinuität, Backup und Krisenmanagement | Nach einem Ausfall wieder arbeitsfähig werden – nachweislich und in bekannter Zeit. | „Wann haben wir zuletzt eine Wiederherstellung aus dem Backup getestet, und wie lange hat sie gedauert?“ |
| 4 | Sicherheit der Lieferkette | Die Sicherheit Ihrer Dienstleister ist Teil Ihrer eigenen Sicherheit – und Ihrer Verträge. | „Welche Dienstleister haben Zugriff auf unsere Systeme, und was ist mit ihnen zur Sicherheit vereinbart?“ |
| 5 | Beschaffung, Entwicklung, Wartung und Schwachstellen | Sicherheit schon beim Einkauf mitdenken – und bekannte Lücken geordnet schließen. | „Wie schnell spielen wir kritische Sicherheitsupdates ein, und wer behält offene Schwachstellen im Blick?“ |
| 6 | Wirksamkeit der Maßnahmen bewerten | Nicht nur einführen, sondern prüfen, ob die Maßnahmen tatsächlich wirken. | „Woran messen wir, ob unsere Maßnahmen wirken, und bekomme ich diese Kennzahlen regelmäßig?“ |
| 7 | Schulung und Sensibilisierung der Beschäftigten | Ihre Mitarbeitenden müssen wissen, worauf sie achten und wem sie etwas melden. | „Wie sensibilisieren wir unsere Mitarbeitenden, und ist das dokumentiert?“ |
| 8 | Kryptografie und Verschlüsselung | Festlegen, wo verschlüsselt wird – und wer die Schlüssel verwaltet. | „Wo verschlüsseln wir Daten – auf Laptops, in der Cloud, bei der Übertragung – und wo nicht?“ |
| 9 | Personal, Zugriffskontrolle und Verwaltung der Systeme | Jeder bekommt genau die Rechte, die er für seine Aufgabe braucht – und verliert sie beim Austritt. | „Wer hat Administratorrechte, und was passiert mit Zugängen, wenn jemand das Unternehmen verlässt?“ |
| 10 | Multi-Faktor-Authentifizierung und gesicherte Kommunikation | Zugänge mit zweitem Faktor absichern und einen Kommunikationsweg für den Ernstfall bereithalten. | „Wo ist Multi-Faktor-Authentifizierung aktiv, und wie erreichen wir uns im Notfall, wenn E-Mail und Telefon ausfallen?“ |
Wer den Abstand zwischen diesen zehn Punkten und der eigenen Wirklichkeit strukturiert erheben will, macht das in einer Gap-Analyse gegen § 30 BSIG – einem Soll-Ist-Abgleich, der am Ende eine priorisierte Liste offener Punkte liefert statt eines Gefühls. Wie die Schulungsplattform dieselben Themen aus Managementsicht aufgreift, zeigt Modul 4: Maßnahmen verstehen und hinterfragen.
Maßnahme 1: Risikoanalyse und Sicherheitskonzepte
„Konzepte in Bezug auf die Risikoanalyse und auf die Sicherheit in der Informationstechnik“
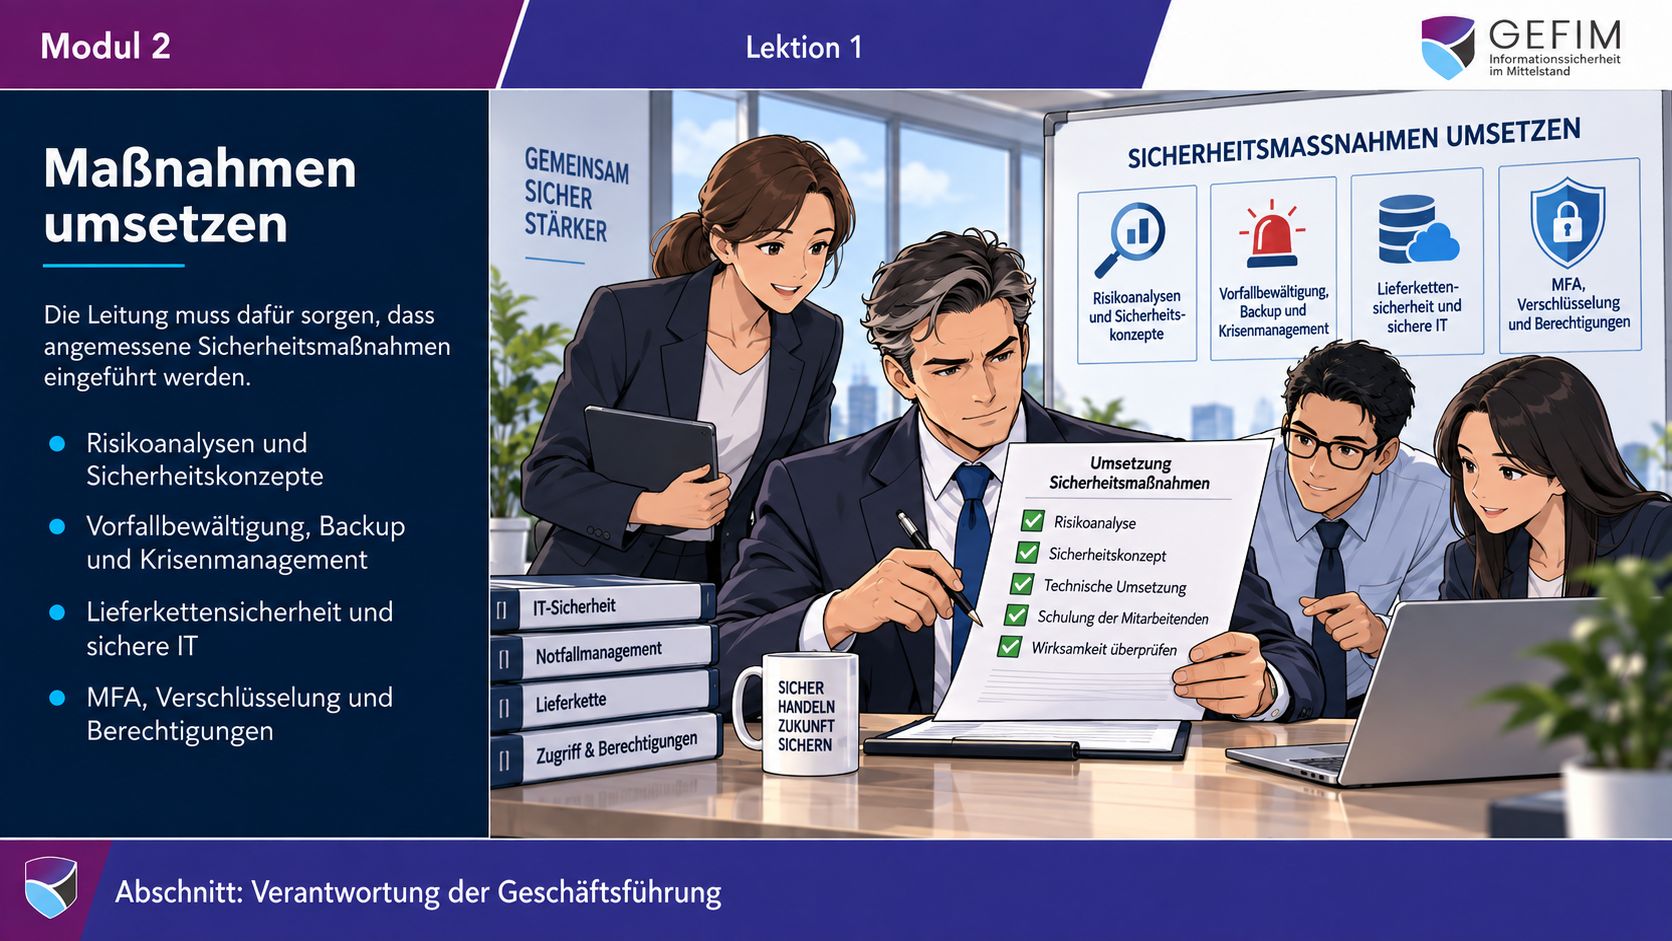
Maßnahme 1 ist der Ausgangspunkt für die anderen neun. Ihr Unternehmen bestimmt, welche Prozesse und Systeme das Geschäft tragen, was ein Ausfall, eine Manipulation oder ein Abfluss von Daten kosten würde, und welche Regeln daraus folgen. Ohne diese Analyse lässt sich nicht begründen, warum eine Maßnahme angemessen ist und eine andere nicht.
Typische Umsetzung: Eine dokumentierte Risikoanalyse mit Bewertung nach Eintrittswahrscheinlichkeit und Schadenshöhe, eine von der Geschäftsleitung in Kraft gesetzte Leitlinie zur Informationssicherheit und eine Übersicht der kritischen Prozesse und Systeme.
Ihre Prüffrage: „Wann wurde unsere Risikoanalyse zuletzt aktualisiert, und welche drei Risiken stehen oben?“
Maßnahme 2: Bewältigung von Sicherheitsvorfällen
„Bewältigung von Sicherheitsvorfällen“
Ein Sicherheitsvorfall ist kein IT-Ticket, sondern eine Betriebsstörung mit Fristen. Wer erst im Vorfall klärt, wer entscheiden darf und wer das BSI informiert, verliert die Stunden, die nach § 30 BSIG und § 32 BSIG zählen. Diese Maßnahme verbindet den technischen Ablauf mit der Entscheidungskette bis in die Geschäftsleitung.
Typische Umsetzung: Ein schriftlicher Vorfallprozess mit Meldekette, benannten Rollen und Vertretungen, erreichbaren Kontakten außerhalb der Bürozeiten und einem vorbereiteten Meldeplan für die Fristen 24 Stunden, 72 Stunden und ein Monat.
Welche Fristen dabei laufen und wer die Meldung freigibt, steht in unserem Artikel zu den Meldefristen nach § 32 BSIG.
Ihre Prüffrage: „Wer entscheidet bei einem Sicherheitsvorfall, und wer meldet innerhalb von 24 Stunden an das BSI?“
Maßnahme 3: Betriebskontinuität, Backup und Krisenmanagement
„Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall, und Krisenmanagement“
Das Gesetz fragt nicht, ob Sie Backups haben, sondern ob Ihr Betrieb weiterlaufen kann. Entscheidend ist deshalb nicht die Sicherung, sondern die geprüfte Wiederherstellung: Wie lange steht die Produktion, die Auftragsbearbeitung, der Versand? Die Antwort darauf ist eine unternehmerische Größe, keine technische.
Typische Umsetzung: Getestete Wiederherstellungen mit protokollierter Dauer, vom Netz getrennte oder unveränderbare Sicherungen, definierte Wiederanlaufzeiten je kritischem Prozess und ein Krisenstab mit klarer Leitung.
Ihre Prüffrage: „Wann haben wir zuletzt eine Wiederherstellung aus dem Backup getestet, und wie lange hat sie gedauert?“
Maßnahme 4: Sicherheit der Lieferkette
„Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“
Gemeint sind die unmittelbaren Anbieter und Dienstleister: der IT-Dienstleister mit Administratorzugang, das Rechenzentrum, das Wartungsunternehmen an der Maschine, der Cloud-Dienst mit Ihren Auftragsdaten. Das BSI empfiehlt betroffenen Unternehmen, Zulieferer vertraglich zu Sicherheitsmaßnahmen zu verpflichten und sich die Einhaltung nachweisen zu lassen.
Typische Umsetzung: Eine Liste aller Dienstleister mit Zugriff auf Systeme oder Daten, Sicherheitsanforderungen und Meldefristen im Vertrag, geregelte Prüfrechte und eine feste Ansprechperson auf beiden Seiten.
Was Kunden ihren Lieferanten dabei üblicherweise abverlangen, lesen Sie unter NIS2 in der Lieferkette.
Ihre Prüffrage: „Welche Dienstleister haben Zugriff auf unsere Systeme, und was ist mit ihnen zur Sicherheit vereinbart?“
Maßnahme 5: Beschaffung, Entwicklung, Wartung und Schwachstellen
„Sicherheitsmaßnahmen bei Erwerb, Entwicklung und Wartung von informationstechnischen Systemen, Komponenten und Prozessen, einschließlich Management und Offenlegung von Schwachstellen“
Diese Maßnahme betrifft den gesamten Lebenszyklus: Was kaufen wir ein, wie wird es betrieben, wie schnell werden Sicherheitsupdates eingespielt, und wer behält offene Schwachstellen im Blick? Für Unternehmen mit eigener Software- oder Maschinenentwicklung kommt die geordnete Offenlegung von Schwachstellen hinzu.
Typische Umsetzung: Sicherheitsanforderungen in Beschaffungsunterlagen, ein Patchprozess mit Fristen nach Kritikalität, eine gepflegte Übersicht der eingesetzten Systeme und ein fester Weg, auf dem Hinweise auf Schwachstellen Sie erreichen.
Ihre Prüffrage: „Wie schnell spielen wir kritische Sicherheitsupdates ein, und wer behält offene Schwachstellen im Blick?“
Maßnahme 6: Wirksamkeit der Maßnahmen bewerten
„Konzepte und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen im Bereich der Sicherheit in der Informationstechnik“
Maßnahme 6 ist die Maßnahme, die der Geschäftsleitung am direktesten dient: Sie liefert die Grundlage, auf der die Überwachungspflicht nach § 38 Abs. 1 BSIG überhaupt erfüllbar ist. Eine eingeführte Richtlinie, die niemand befolgt, ist keine wirksame Maßnahme.
Typische Umsetzung: Wenige aussagekräftige Kennzahlen im Managementbericht, interne oder externe Überprüfungen, Auswertung von Vorfällen und Übungen – und ein fester Termin, an dem die Geschäftsleitung die Ergebnisse bespricht.
Wenn Sie den Abstand zwischen Anspruch und Wirklichkeit zuerst sauber messen wollen: Das ist der Gegenstand einer Gap-Analyse gegen § 30 BSIG.
Ihre Prüffrage: „Woran messen wir, ob unsere Maßnahmen wirken, und bekomme ich diese Kennzahlen regelmäßig?“
Maßnahme 7: Schulung und Sensibilisierung der Beschäftigten
„grundlegende Schulungen und Sensibilisierungsmaßnahmen im Bereich der Sicherheit in der Informationstechnik“
Diese Maßnahme betrifft die Beschäftigten. Die Schulung der Geschäftsleitung ist davon getrennt und steht in § 38 Abs. 3 BSIG – beide Pflichten bestehen nebeneinander und lassen sich nicht gegeneinander verrechnen.
Typische Umsetzung: Wiederkehrende Sensibilisierung mit dokumentierter Teilnahme, ein einfacher, angstfreier Meldeweg für verdächtige E-Mails und Vorfälle sowie Inhalte, die zu den tatsächlichen Arbeitsplätzen passen.
Was für die Geschäftsleitung selbst gilt, steht in der NIS2-Schulungspflicht nach § 38 Abs. 3 BSIG.
Ihre Prüffrage: „Wie sensibilisieren wir unsere Mitarbeitenden, und ist das dokumentiert?“
Maßnahme 8: Kryptografie und Verschlüsselung
„Konzepte und Prozesse für den Einsatz von kryptographischen Verfahren“
Das Gesetz verlangt kein bestimmtes Verfahren, sondern ein Konzept: Welche Daten werden auf Geräten, in der Cloud und bei der Übertragung verschlüsselt, welche bewusst nicht, und wie werden die Schlüssel verwaltet? Ein verlorener Laptop ist mit Festplattenverschlüsselung ein Sachschaden, ohne sie ein Datenschutzvorfall.
Typische Umsetzung: Festplattenverschlüsselung auf allen mobilen Geräten, Transportverschlüsselung für E-Mail und Fernzugriffe, eine geregelte Schlüsselverwaltung und eine bewusste Entscheidung dort, wo nicht verschlüsselt wird.
Ihre Prüffrage: „Wo verschlüsseln wir Daten – auf Laptops, in der Cloud, bei der Übertragung – und wo nicht?“
Maßnahme 9: Personal, Zugriffskontrolle und Verwaltung der Systeme
„Erstellung von Konzepten für die Sicherheit des Personals, die Zugriffskontrolle und für die Verwaltung von IKT-Systemen, -Produkten und -Prozessen“
Hier laufen Personalarbeit und IT zusammen: Eintritt, Wechsel und Austritt müssen sich in den Berechtigungen abbilden. Administratorrechte sind der kritischste Punkt, weil sie im Schadensfall den Unterschied zwischen einem betroffenen Arbeitsplatz und einem betroffenen Unternehmen ausmachen.
Typische Umsetzung: Ein Rollen- und Rechtekonzept, getrennte Administratorkonten, ein verbindlicher Prozess für Eintritt und Austritt, regelmäßige Überprüfung der Berechtigungen und eine aktuelle Übersicht der eingesetzten Geräte und Systeme.
Ihre Prüffrage: „Wer hat Administratorrechte, und was passiert mit Zugängen, wenn jemand das Unternehmen verlässt?“
Maßnahme 10: Multi-Faktor-Authentifizierung und gesicherte Kommunikation
„Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation sowie gegebenenfalls gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung“
Dies ist die einzige der zehn Maßnahmen, die ein Authentifizierungsverfahren ausdrücklich benennt. Der zweite Teil wird oft überlesen: gesicherte Kommunikation – und, wo es erforderlich ist, ein Notfallkommunikationssystem für den Fall, dass die eigenen Systeme nicht mehr verfügbar sind.
Typische Umsetzung: Zweiter Faktor für Fernzugriffe, E-Mail, Administratorkonten und Cloud-Dienste, dienstliche Werkzeuge für Chat und Videokonferenz statt privater Messenger sowie eine Notfall-Erreichbarkeitsliste außerhalb der betroffenen Systeme.
Ihre Prüffrage: „Wo ist Multi-Faktor-Authentifizierung aktiv, und wie erreichen wir uns im Notfall, wenn E-Mail und Telefon ausfallen?“
Was heißt „verhältnismäßig“ – und wie viel müssen wir tun?
§ 30 Abs. 1 BSIG verlangt „geeignete, verhältnismäßige und wirksame“ Maßnahmen. Wie viel angemessen ist, richtet sich nach fünf Kriterien: Risikoexposition, Größe der Einrichtung, Umsetzungskosten sowie Eintrittswahrscheinlichkeit und Schwere von Sicherheitsvorfällen – einschließlich ihrer gesellschaftlichen und wirtschaftlichen Auswirkungen. Ein Maschinenbauer mit 80 Beschäftigten muss also nicht dasselbe leisten wie ein Netzbetreiber.
Zwei Dinge sind trotzdem nicht verhandelbar. Erstens: Die Maßnahmen müssen auf einem gefahrenübergreifenden Ansatz beruhen. Gemeint ist, dass Sie nicht nur an Hackerangriffe denken, sondern auch an Stromausfall, Feuer, Wasser, Fehlbedienung und den Ausfall eines Dienstleisters. Zweitens: Die Maßnahmen sollen den Stand der Technik einhalten und einschlägige europäische und internationale Normen berücksichtigen.
Für die Geschäftsleitung heißt „verhältnismäßig“ vor allem: begründet. Nicht die Höhe des Budgets entscheidet, sondern ob nachvollziehbar ist, warum Sie ein Risiko anders behandeln als ein anderes. Diese Begründung gehört ins Protokoll.
Ist Multi-Faktor-Authentifizierung Pflicht?
Ja, als Thema. Nummer 10 der Mindestmaßnahmen verlangt wörtlich die „Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung“ (§ 30 Abs. 2 Satz 2 Nr. 10 BSIG). Es ist die einzige der zehn Maßnahmen, die ein Authentifizierungsverfahren ausdrücklich benennt. Ein bestimmtes Produkt schreibt das Gesetz aber nicht vor.
In welchem Umfang Sie den zweiten Faktor ausrollen, ist wieder eine Frage der Verhältnismäßigkeit. In der Praxis beginnen Unternehmen dort, wo ein gestohlenes Passwort den größten Schaden anrichtet: Fernzugriffe, E-Mail, Administratorkonten und Cloud-Dienste. Der Satzteil danach wird häufig überlesen – „gesicherte Sprach-, Video- und Textkommunikation sowie gegebenenfalls gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung“. Auch das ist Teil derselben Nummer 10.
Brauchen wir ISO 27001 oder IT-Grundschutz?
Nein. Das BSI schreibt keine bestimmte Norm vor, und der IT-Grundschutz ist für Unternehmen nicht verpflichtend – anders als für die Bundesverwaltung. Eine ISO-27001-Zertifizierung ist nach Aussage des BSI ein gutes Fundament, aber kein Nachweis der NIS2-Konformität und keine Voraussetzung. § 30 Abs. 2 BSIG verlangt lediglich, einschlägige Normen zu berücksichtigen.
Wenn Sie bereits ein Managementsystem betreiben, ist das trotzdem ein Vorsprung: Risikoanalyse, Vorfallmanagement, Lieferantensteuerung und Wirksamkeitsprüfung sind dort schon verankert. Was typischerweise fehlt, steht in unserem Artikel zu NIS2, ISO 27001 und TISAX®.
Wer setzt um, wer überwacht?
Umsetzen kann die IT, ein Informationssicherheitsbeauftragter oder ein externer Dienstleister. Überwachen muss die Geschäftsleitung: § 38 Abs. 1 BSIG verpflichtet sie, die Risikomanagementmaßnahmen nach § 30 BSIG „umzusetzen und deren Umsetzung zu überwachen“. Diese Pflicht ist nicht delegierbar. Auch bei vollständig ausgelagerter IT bleibt die Einrichtung selbst verantwortlich.
Praktisch bedeutet das eine klare Dreiteilung, die auch die Schulung so vermittelt: umsetzen (Fachbereich, IT, Dienstleister), steuern und überwachen (Geschäftsleitung, ISB) und unabhängig prüfen (interne Revision, externe Auditoren). Wer diese drei Rollen in einer Person bündelt, kann die Überwachungspflicht schwer belegen.
Die Überwachung braucht ein Format. Ein Managementbericht, der Risiko, Folge, Handlungsoption und Entscheidungsbedarf nennt, reicht dafür meistens aus – vorausgesetzt, er kommt regelmäßig und Sie entscheiden darauf sichtbar. Wie diese Verantwortung rechtlich einzuordnen ist, steht im Artikel zur Haftung der Geschäftsführung bei NIS2.
Wie dokumentieren wir die Umsetzung?
§ 30 Abs. 1 Satz 3 BSIG verlangt ausdrücklich, die Einhaltung der Maßnahmen zu dokumentieren. Das ist keine Formalie: Eine fehlende oder fehlerhafte Dokumentation ist ein eigener Bußgeldtatbestand nach § 65 Abs. 2 Nr. 3 BSIG – unabhängig davon, ob die Maßnahme selbst umgesetzt wurde.
Eine Form schreibt das Gesetz nicht vor. Entscheidend ist, dass ein Außenstehender nachvollziehen kann, was beschlossen, umgesetzt und überprüft wurde. In der Praxis genügt dafür eine überschaubare Sammlung:
- Risikoanalyse mit Datum, Bewertung und der Entscheidung, wie mit jedem Risiko umgegangen wird
- Maßnahmenplan je Maßnahme: Verantwortlicher, Termin, Status – und was bewusst zurückgestellt wurde
- Beschlüsse der Geschäftsleitung Protokoll mit Entscheidung, Begründung und Wiedervorlage
- Berichte und Kennzahlen die Sie regelmäßig erhalten, samt Ihrer Reaktion darauf
- Prüfungen und Tests Wiederherstellungstests, Übungen, interne oder externe Prüfberichte
- Nachweise der Schulungen für die Beschäftigten (§ 30 Abs. 2 Nr. 7) und für die Geschäftsleitung (§ 38 Abs. 3)
Diese Sammlung ist zugleich Ihre Arbeitsgrundlage gegenüber dem BSI. Besonders wichtige Einrichtungen müssen zwar keine Nachweise von sich aus einreichen, das BSI kann sie aber jederzeit durch Audits, Prüfungen oder Zertifizierungen verlangen (§ 61 Abs. 1 BSIG). Bei wichtigen Einrichtungen geschieht das anlassbezogen (§ 62 BSIG). Wer dann erst anfängt zu sammeln, hat verloren.
Was gilt für Cloud-Anbieter und digitale Dienste?
Für bestimmte digitale Einrichtungsarten gilt nicht § 30 BSIG in erster Linie, sondern die Durchführungsverordnung (EU) 2024/2690. Sie hat nach § 30 Abs. 3 BSIG Vorrang und beschreibt die Anforderungen deutlich konkreter. Betroffen sind unter anderem DNS-Diensteanbieter, TLD-Registries, Cloud-Computing-Dienste, Rechenzentrumsdienste, Content Delivery Networks, Managed Service Provider, Managed Security Service Provider, Online-Marktplätze, Suchmaschinen und soziale Netzwerke.
Wenn Ihr Unternehmen zu diesen Einrichtungsarten gehört, ist die Verordnung Ihr Maßstab – und Ihre Kunden werden entsprechend fragen. Wenn Sie solche Dienste nur einkaufen, bleibt es bei § 30 BSIG; der Anbieter wird dann Teil Ihrer Lieferkette nach Nummer 4.
Darüber hinaus kann das Bundesministerium des Innern die Anforderungen per Rechtsverordnung konkretisieren (§ 30 Abs. 5 BSIG), und Branchen können eigene Sicherheitsstandards vorschlagen (§ 30 Abs. 8, 9 BSIG). Beides ist zum Stand dieses Artikels für den allgemeinen Mittelstand noch nicht einschlägig.
Häufige Fragen dazu
Gilt § 30 BSIG auch, wenn unsere IT vollständig ausgelagert ist?
Ja. Nach Aussage des BSI bleibt die Einrichtung selbst verantwortlich, auch wenn die IT vollständig bei einem Dienstleister liegt. Die Geschäftsleitung bleibt in der Pflicht, die Maßnahmen umzusetzen und ihre Umsetzung zu überwachen (§ 38 Abs. 1 BSIG).
Praktisch verlagert sich die Aufgabe damit in den Vertrag und in die Steuerung: Welche Sicherheitsleistungen sind vereinbart, welche Berichte bekommen Sie, welche Prüfrechte haben Sie?
Müssen wir alle zehn Maßnahmen gleichzeitig umsetzen?
Das Gesetz nennt keine Reihenfolge und keine Frist für einzelne Maßnahmen – die Pflicht aus § 30 BSIG gilt seit dem 6. Dezember 2025 insgesamt. Der Maßstab der Verhältnismäßigkeit erlaubt aber eine begründete Priorisierung.
Dokumentieren Sie, was Sie zuerst angehen und warum. Ein nachvollziehbarer, terminierter Maßnahmenplan ist etwas anderes als eine unbearbeitete Lücke.
Gibt es eine Liste mit konkreten technischen Vorgaben?
Für den allgemeinen Fall nicht. § 30 BSIG nennt Themen, keine Produkte, und verlangt nur, den Stand der Technik einzuhalten und einschlägige Normen zu berücksichtigen. Für bestimmte digitale Einrichtungsarten ist die Durchführungsverordnung (EU) 2024/2690 deutlich konkreter und geht vor (§ 30 Abs. 3 BSIG).
Was passiert, wenn wir Maßnahmen umsetzen, aber nicht dokumentieren?
Die fehlende oder unrichtige Dokumentation ist ein eigener Bußgeldtatbestand nach § 65 Abs. 2 Nr. 3 BSIG. Sie steht neben dem Tatbestand, die Maßnahmen gar nicht ergriffen zu haben.
Für die Geschäftsleitung kommt ein praktischer Grund hinzu: Ohne Dokumentation lässt sich im Streitfall kaum belegen, dass die Überwachungspflicht erfüllt wurde.
Deckt die Schulung der Geschäftsleitung die Schulungen nach Nummer 7 ab?
Nein. § 30 Abs. 2 Nr. 7 BSIG betrifft grundlegende Schulungen und Sensibilisierungsmaßnahmen für die Beschäftigten. Die Schulung der Geschäftsleitung ist eine eigene Pflicht nach § 38 Abs. 3 BSIG. Beide bestehen nebeneinander.
Quellen
abgerufen am 18.09.2026
- § 30 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 38 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 65 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 61 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 62 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- Durchführungsverordnung (EU) 2024/2690 · Amt für Veröffentlichungen der Europäischen Union
- BSI-FAQ zu NIS-2 · Bundesamt für Sicherheit in der Informationstechnik (BSI)
- BSI: NIS-2 und ISO 27001 · Bundesamt für Sicherheit in der Informationstechnik (BSI)
Änderungen
- 1. Oktober 2026
- Erstveröffentlichung

Über den Autor
Marcel Hofmann
Geschäftsführer, GEFIM
Marcel Hofmann ist Geschäftsführer und Mitgründer der GEFIM UG (haftungsbeschränkt). Er berät mittelständische Unternehmen zu Informationssicherheit, NIS2 und TISAX® und übersetzt zwischen Technik und Geschäftsleitung – verständlich und mit Blick auf das, was die Geschäftsführung entscheiden muss.
- NIS2 und Pflichten der Geschäftsleitung
- Vorgehen im Ernstfall und Meldewege
- IT-Grundschutz und Managementsysteme
- TISAX®-Begleitung
- Information Security Officer (TÜV)
- BSI Vorfall-Experte
- Digitaler Ersthelfer
- IT-Grundschutz-Praxis
Zuletzt aktualisiert:
Die Inhalte dieser Website dienen der allgemeinen Information und ersetzen keine Rechtsberatung im Einzelfall. GEFIM ist ein Beratungsunternehmen für Informationssicherheit und keine Rechtsanwaltskanzlei.