NIS2-Schulung für Geschäftsführer: verständlich, digital, nachweisbar
Die Geschäftsleitungsschulung nach § 38 Abs. 3 BSIG in 6 Modulen – mit Lerneinheiten von höchstens 10 Minuten, Teilnahmebescheinigung und dokumentierten Inhalten.
- Für Einzel-Geschäftsführer ab 16 € netto im Monat
- Für Leitungsteams bis 10 Personen
- Auf Desktop, Tablet und Smartphone
Inhalte orientiert an der BSI-Handreichung v1.0.Fußnote 1: Hinweis zur BSI-Handreichung
30-Minuten-Live-Demo per Microsoft Teams · Testzugang inklusive · kostenlos und unverbindlich
Die NIS2-Schulung für Geschäftsführer in Kürze
- Rechtsgrundlage
- § 38 Abs. 3 BSIG, in Kraft seit 06.12.2025 (BGBl. 2025 I Nr. 301).
- Für wen
- Jedes Mitglied der Geschäftsleitung wichtiger und besonders wichtiger Einrichtungen im Sinne von § 2 Nr. 13 BSIG – typischerweise Geschäftsführer, Vorstände und vertretungsberechtigte geschäftsführende Gesellschafter. Für alle anderen Unternehmen ist die Schulung freiwillige Vorsorge.
- Format
- Online, im eigenen Tempo, auf Desktop, Tablet und Smartphone. Kein fester Termin, keine Anreise.
- Umfang
- 6 Module, Lerneinheiten von höchstens 10 Minuten, interaktiv statt Frontalunterricht.
- Nachweis
- Teilnahmebescheinigung und dokumentierte Schulungsinhalte; Nachweisübersicht für das Team in Silber und Gold.
- Preis
- Ab 16 € netto im Monat (Bronze, jährliche Abrechnung 192 € netto zzgl. MwSt.).
- Stand der Rechtsinformationen
- 18. September 2026
Rechtsgrundlage
Geschäftsleitungsschulung nach § 38 Abs. 3 BSIG: Was das Gesetz verlangt
Geschäftsleitungen wichtiger und besonders wichtiger Einrichtungen müssen regelmäßig an Schulungen teilnehmen – jedes Mitglied der Geschäftsleitung. Ziel sind ausreichende Kenntnisse, um Risiken und Risikomanagementpraktiken zu erkennen und zu bewerten und ihre Auswirkungen auf die eigenen Dienste zu beurteilen. Geschäftsleitung im Sinne von § 2 Nr. 13 BSIG ist, wer nach Gesetz, Satzung oder Gesellschaftsvertrag zur Führung der Geschäfte und zur Vertretung berufen ist – typischerweise Geschäftsführer, Vorstände und vertretungsberechtigte geschäftsführende Gesellschafter.
Die Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen müssen regelmäßig an Schulungen teilnehmen, um ausreichende Kenntnisse und Fähigkeiten zur Erkennung und Bewertung von Risiken und von Risikomanagementpraktiken im Bereich der Sicherheit in der Informationstechnik zu erlangen sowie um die Auswirkungen von Risiken sowie Risikomanagementpraktiken auf die von der Einrichtung erbrachten Dienste beurteilen zu können.
- „Regelmäßig“ ist nicht beziffert. Die Gesetzesbegründung nennt mindestens alle drei Jahre (BT-Drs. 21/1501, S. 154 f.). Das BSI hält das in den seltensten Fällen für ausreichend (BSI-FAQ).
- Es gibt keine gesetzliche Mindestdauer. Laut BSI dürfen die Inhalte auf eine oder mehrere Schulungen verteilt werden. Wir nutzen diesen Spielraum und schneiden die Lerneinheiten auf höchstens 10 Minuten zu.
- Das BSI kann die Schulung prüfen. Bei besonders wichtigen Einrichtungen per angeordnetem Audit (§ 61 Abs. 1 BSIG), bei wichtigen Einrichtungen anlassbezogen (§ 62 BSIG).
- Die Schulung steht auf der BSI-Checkliste. „Lassen Sie sich als Geschäftsleitung schulen“ ist dort ein eigener Schritt auf dem Weg zur Umsetzung.
Mehr dazu: Schulungspflicht nach § 38 Abs. 3 BSIG im Ratgeber →
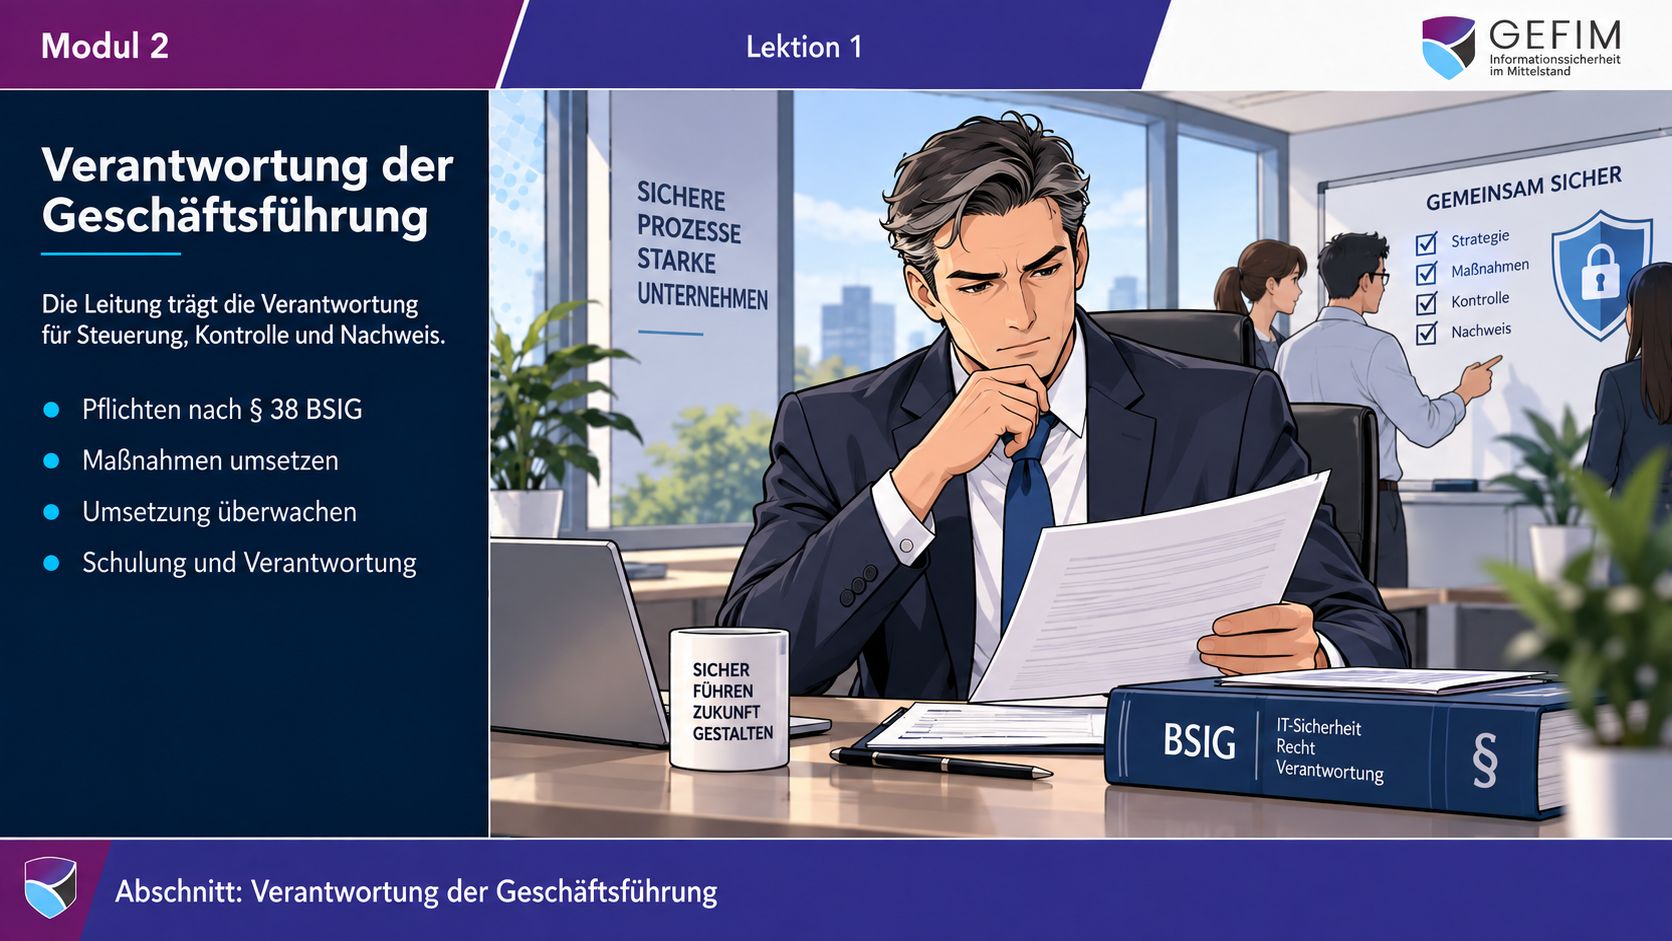
Die IT kann Systeme absichern, der Informationssicherheitsbeauftragte kann beraten, Dienstleister können unterstützen. Die Verantwortung für angemessene Steuerung bleibt bei der Geschäftsleitung – auch dann, wenn die IT vollständig ausgelagert ist. Das Gesetz adressiert sie direkt: Maßnahmen umsetzen, deren Umsetzung überwachen, regelmäßig an Schulungen teilnehmen (§ 38 Abs. 1 und 3 BSIG). Delegieren lässt sich die Arbeit, nicht die Verantwortung.
- Sie sollen Verantwortung tragen, sprechen aber nicht dieselbe Sprache wie IT, Security und Dienstleister.
- Sie sollen Risiken bewerten, bekommen aber technische Details statt unternehmerischer Klarheit.
- Sie sollen Maßnahmen überwachen, wissen aber nicht immer, welche Fragen Sie stellen müssen.
Sie brauchen keine Technikvorlesung über Ports, Firewalls und Logfiles. Sie brauchen Klarheit.
Die Plattform
Eine Lernumgebung, die in Ihrer Sprache spricht
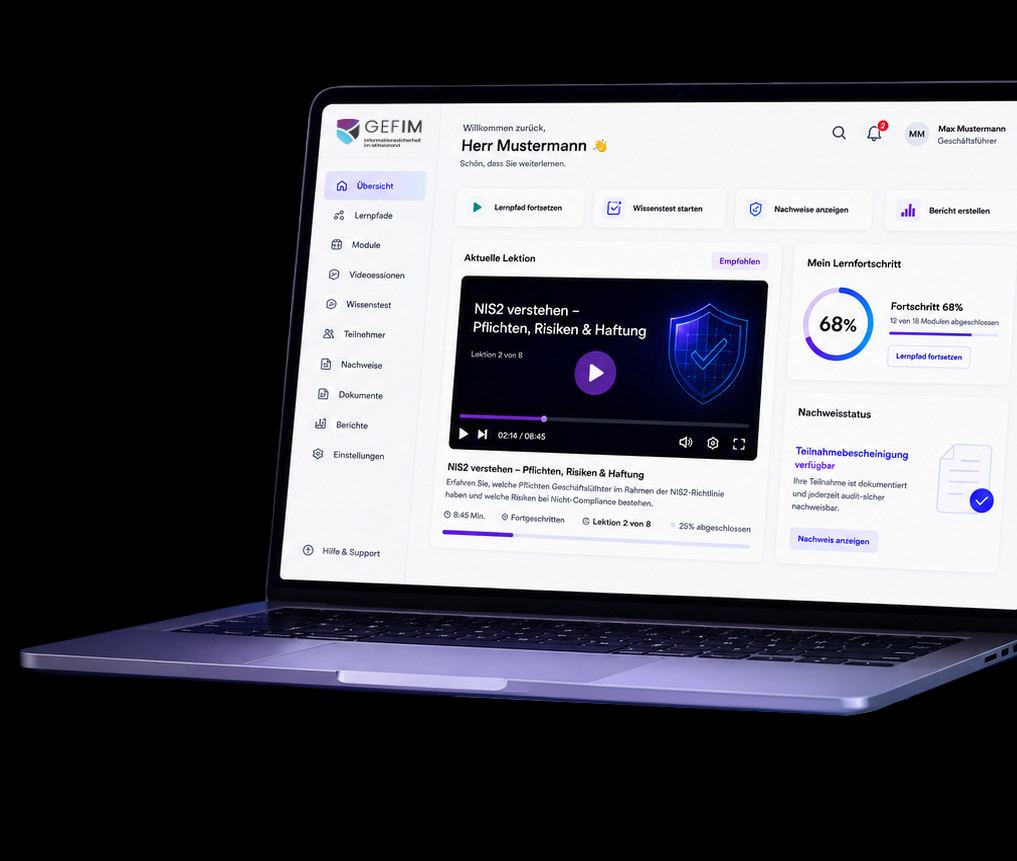
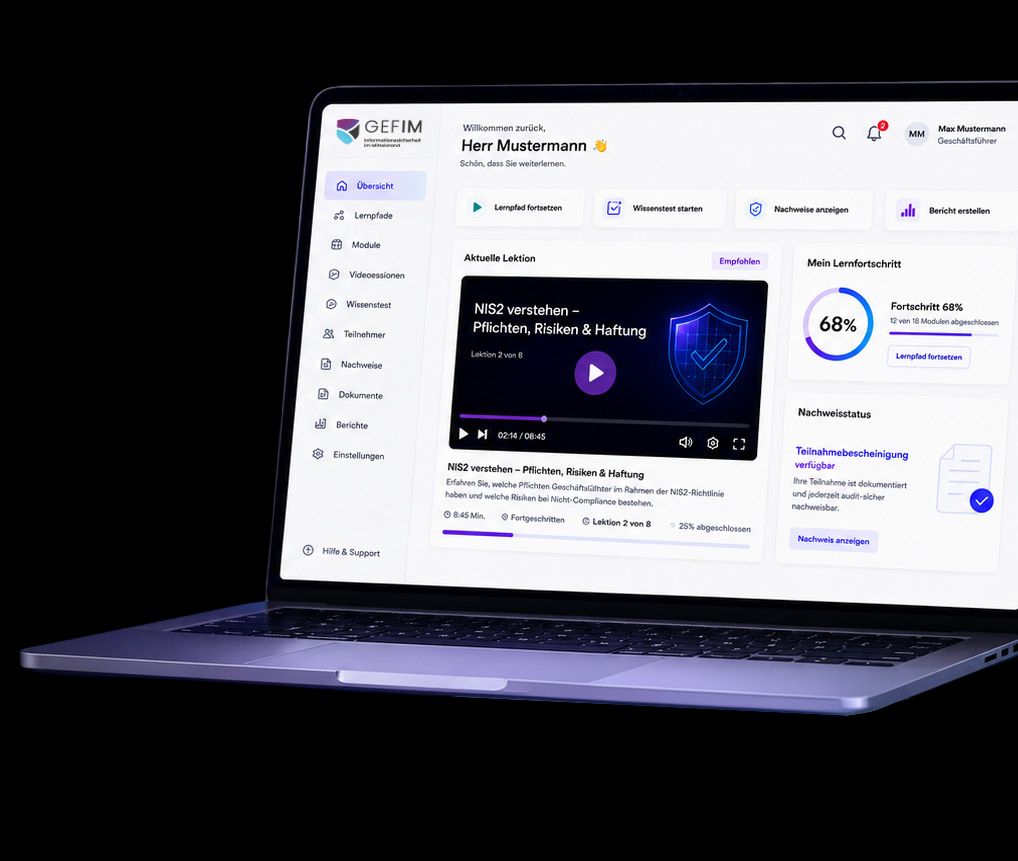
Nicht als trockene Pflichtveranstaltung. Nicht als generische Awareness-Schulung. Nicht als PDF für die Ablage. Sondern als digitale Lernumgebung, die NIS2 aus Sicht der Geschäftsleitung erklärt: sechs Module, Lerneinheiten von höchstens 10 Minuten, Wissenstest zur Selbstkontrolle und eine Teilnahmebescheinigung am Ende. Sie lernen im eigenen Tempo, auf Desktop, Tablet oder Smartphone.
-
Lerneinheiten von max. 10 Minuten
Kurze, verständliche Lerneinheiten – ideal für zwischendurch.
-
Fortschrittsübersicht
Sie sehen jederzeit, welche Module abgeschlossen sind und was noch offen ist.
-
Teilnahmebescheinigung
Nach Abschluss erhalten Sie eine Teilnahmebescheinigung für Ihre Unterlagen.
-
Zentrale Nachweisführung
Alle Nachweise an einem Ort – für Audit, Compliance und Managementreview.
Was die Plattform sonst noch kann
-
Eigene Lernumgebung
Eine eigene Lernumgebung für Geschäftsführer und Management – keine Foliensammlung, sondern eine strukturierte Plattform.
-
Lernen im eigenen Tempo
Lernen Sie, wann und wo es in Ihren Kalender passt – ohne feste Präsenztermine.
-
Modulare Inhalte
Sechs aufeinander aufbauende Module von den Grundlagen bis zur Nachweisführung.
-
Interaktiv
Interaktive Elemente und Wissenstests statt reinem Frontalunterricht.
-
Dokumentierte Schulungsinhalte
Inhalte, Dauer und Teilnahme sind nachvollziehbar dokumentiert.
-
Auf allen Geräten
Mobile Nutzung auf Desktop, Tablet und Smartphone.
-
Erweiterbar
Die Plattform ist technisch erweiterbar um weitere Schulungsthemen, zum Beispiel Datenschutz oder Informationssicherheit.
Produktbeweis
Blick in echte Lektionen – ohne Anmeldung
Jede Lektion folgt demselben Muster: links die Handlungspunkte, rechts Ihr Auftrag und Ihr Arbeitsmittel. Blättern Sie durch acht Themen und hören Sie hinein.
-
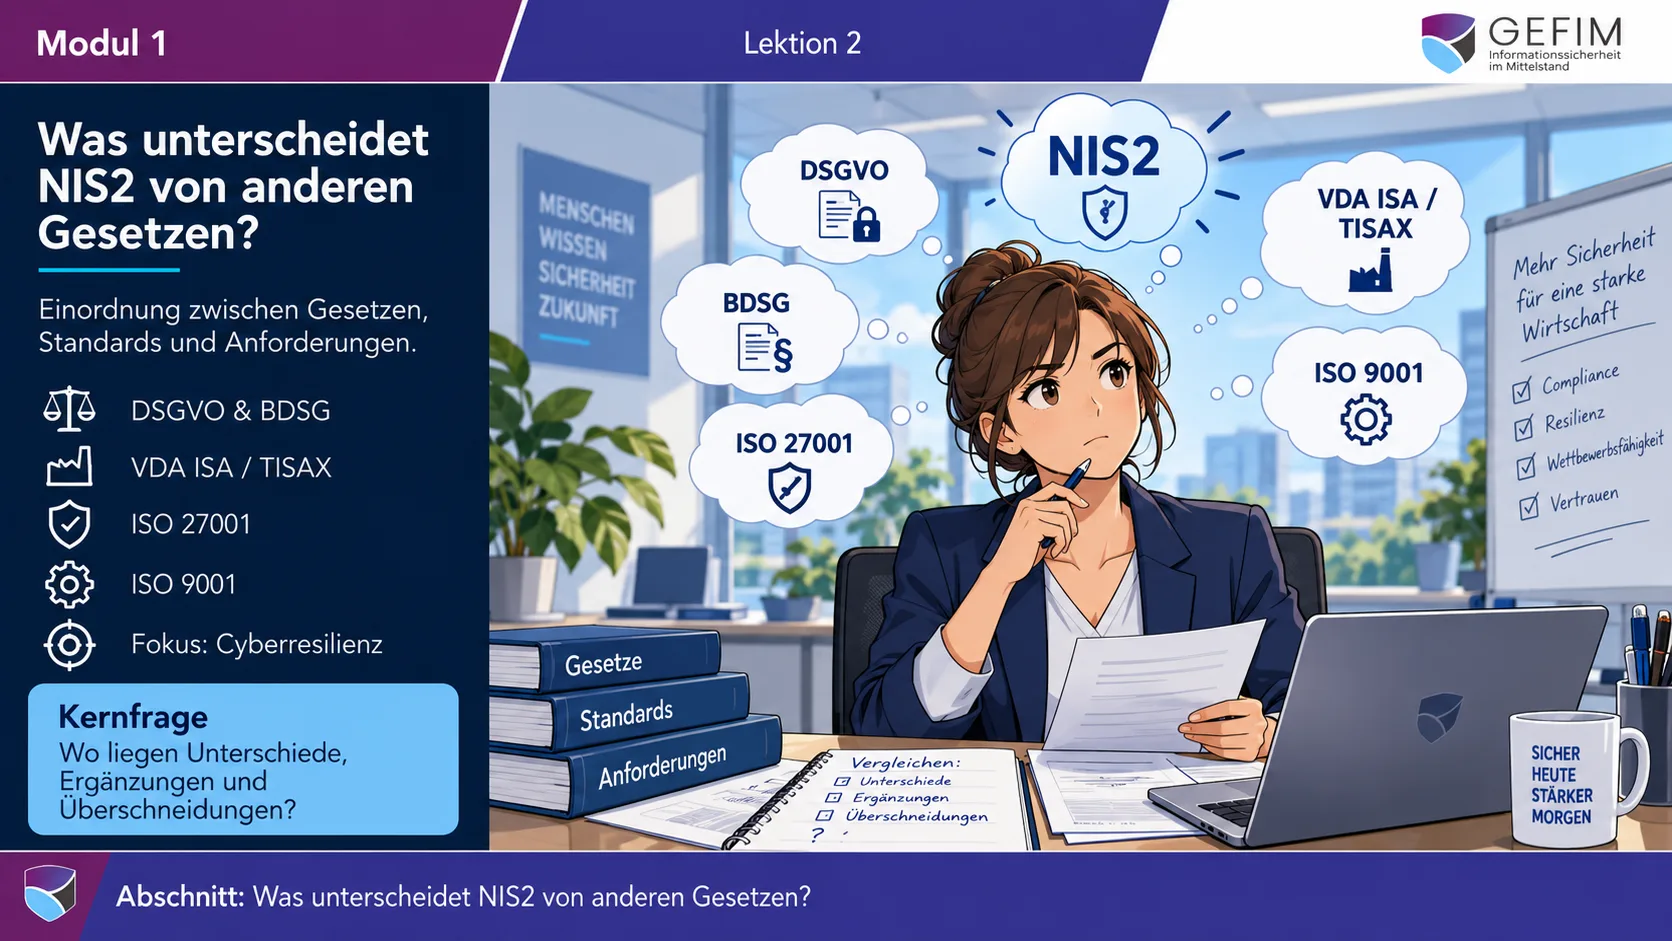
Modul 1 · Lektion 2 · Folie 2 Was unterscheidet NIS2 von anderen Gesetzen? Einordnung neben DSGVO, VDA ISA/TISAX®, ISO 27001 und ISO 9001. -
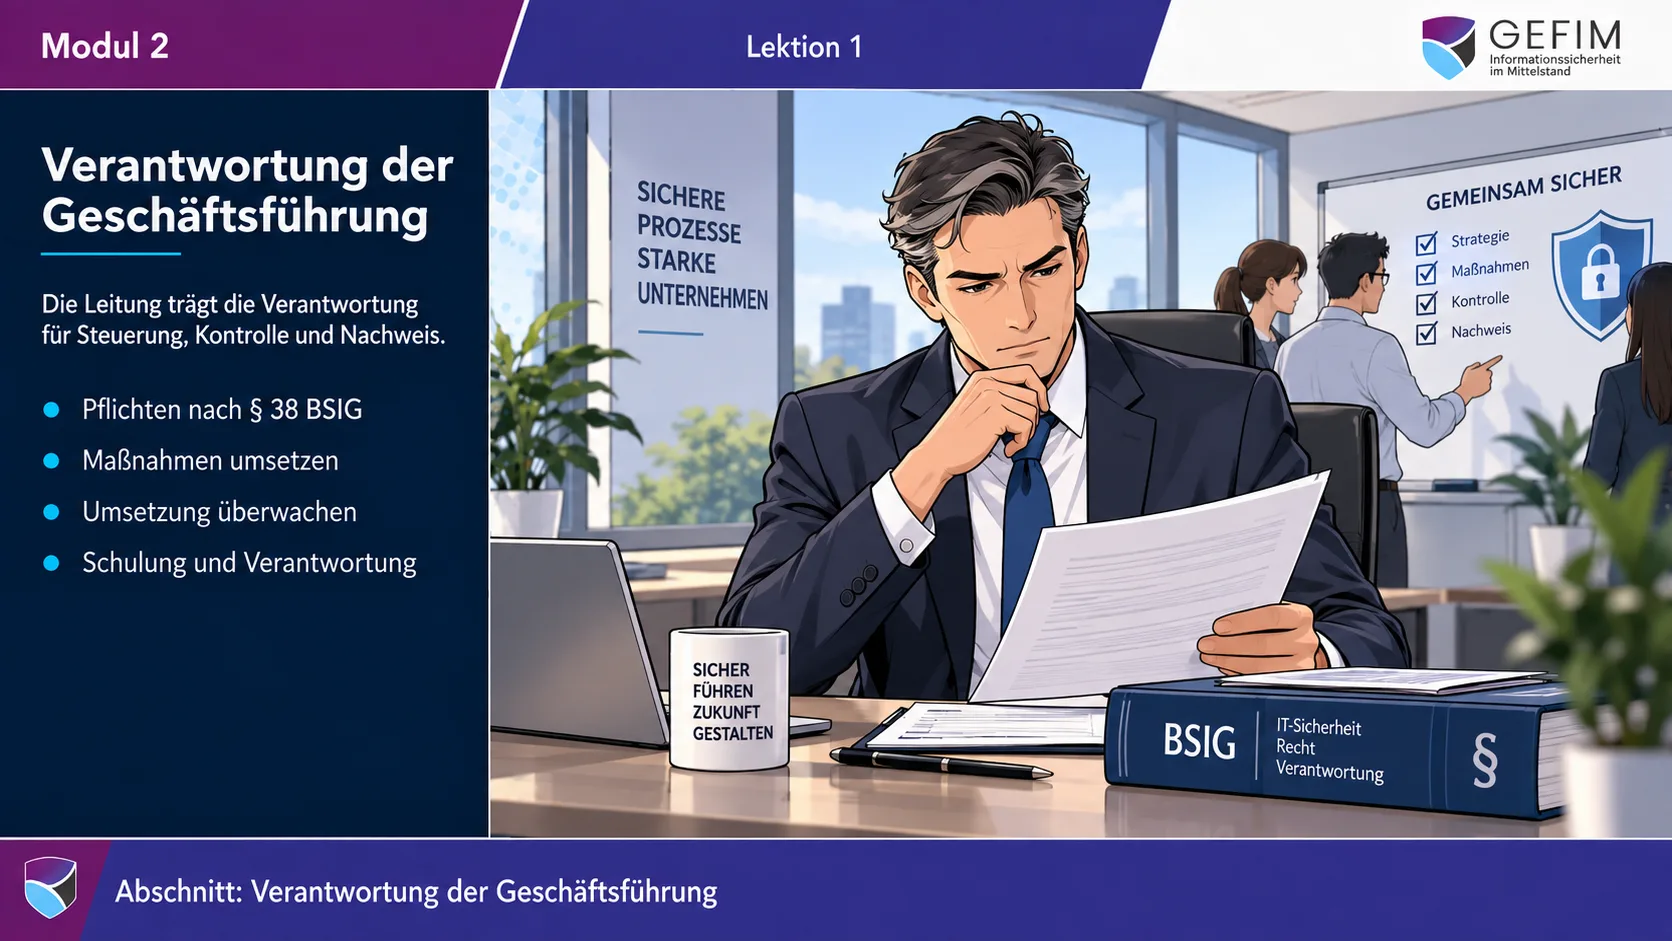
Modul 2 · Lektion 1 · Folie 2 Verantwortung der Geschäftsführung Pflichten nach § 38 BSIG: Maßnahmen umsetzen, Umsetzung überwachen, an Schulungen teilnehmen. -
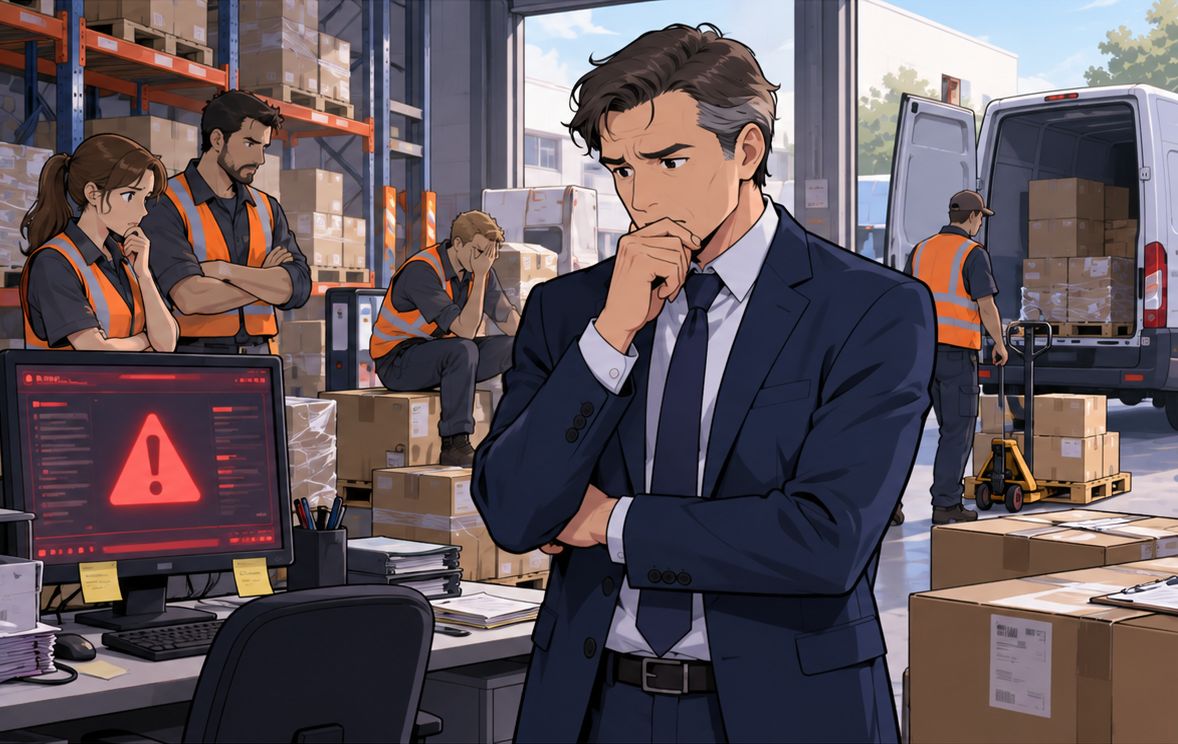
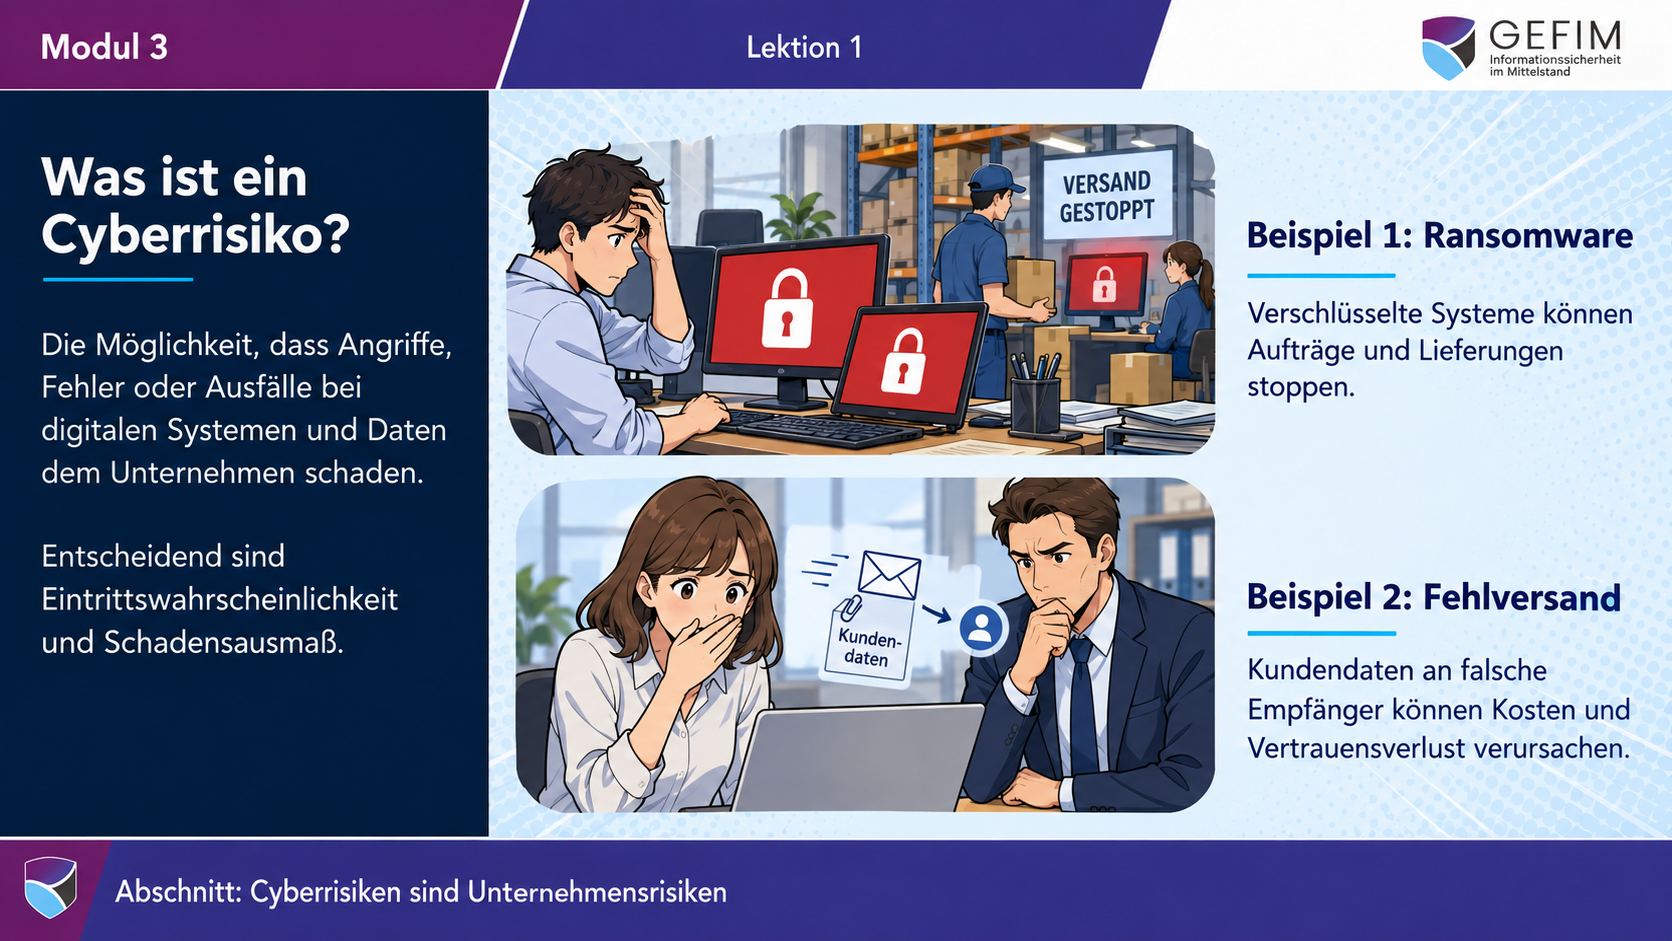
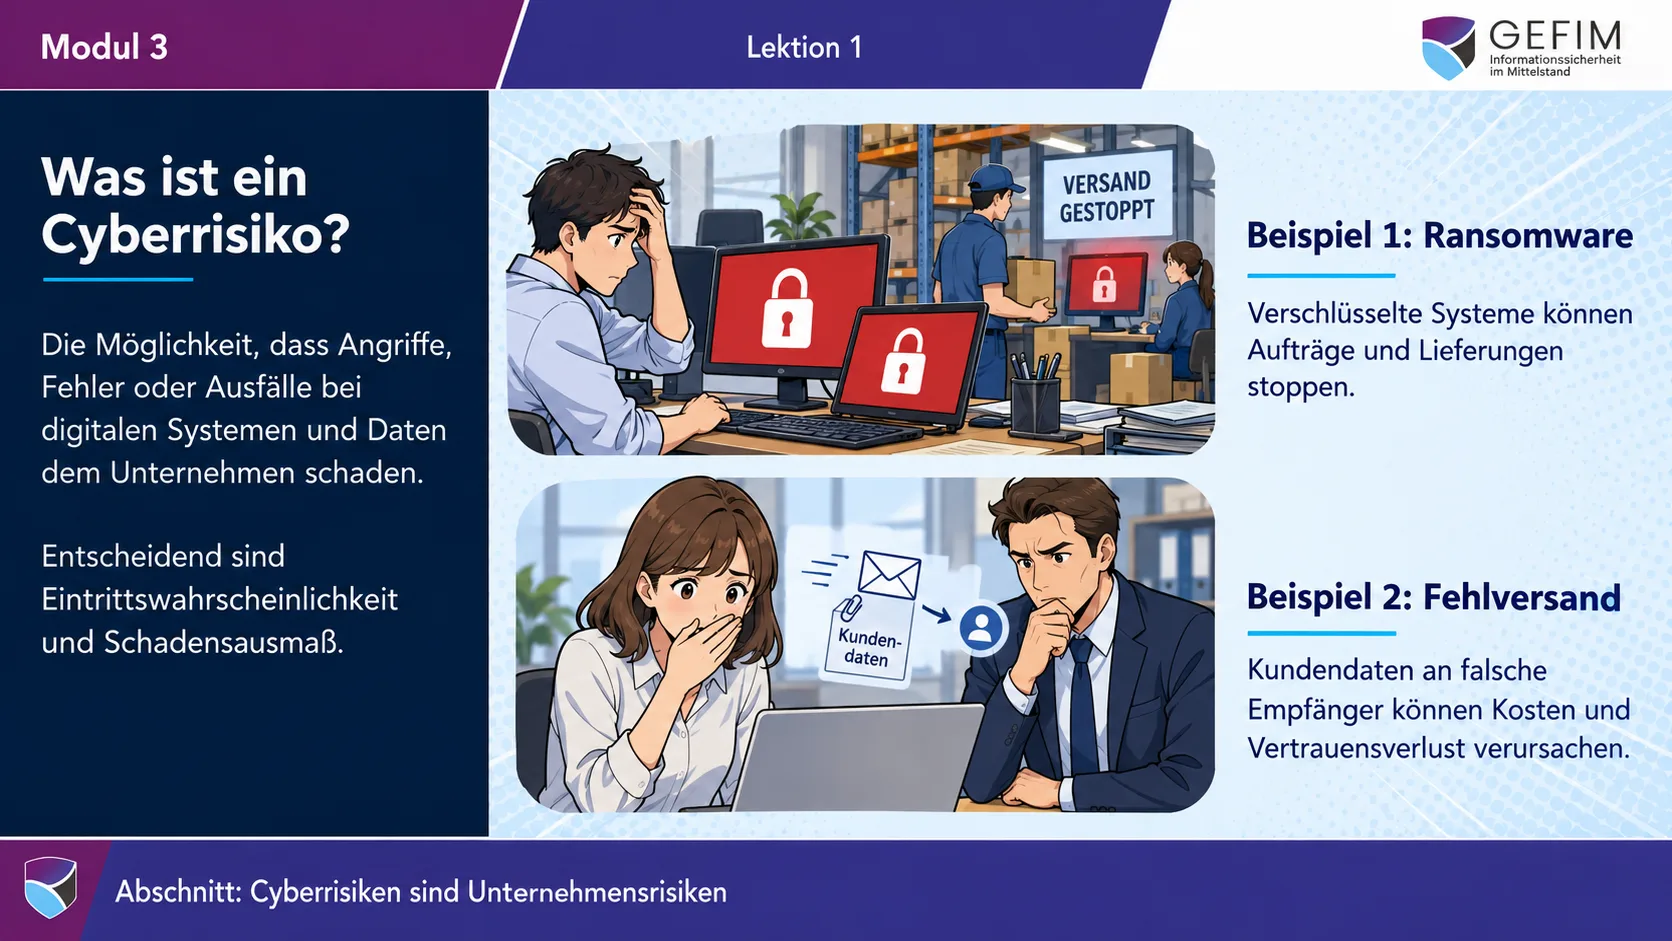
Modul 3 · Lektion 1 · Folie 2 Was ist ein Cyberrisiko? Beispiele: Ransomware stoppt Lieferungen, Fehlversand von Kundendaten. -
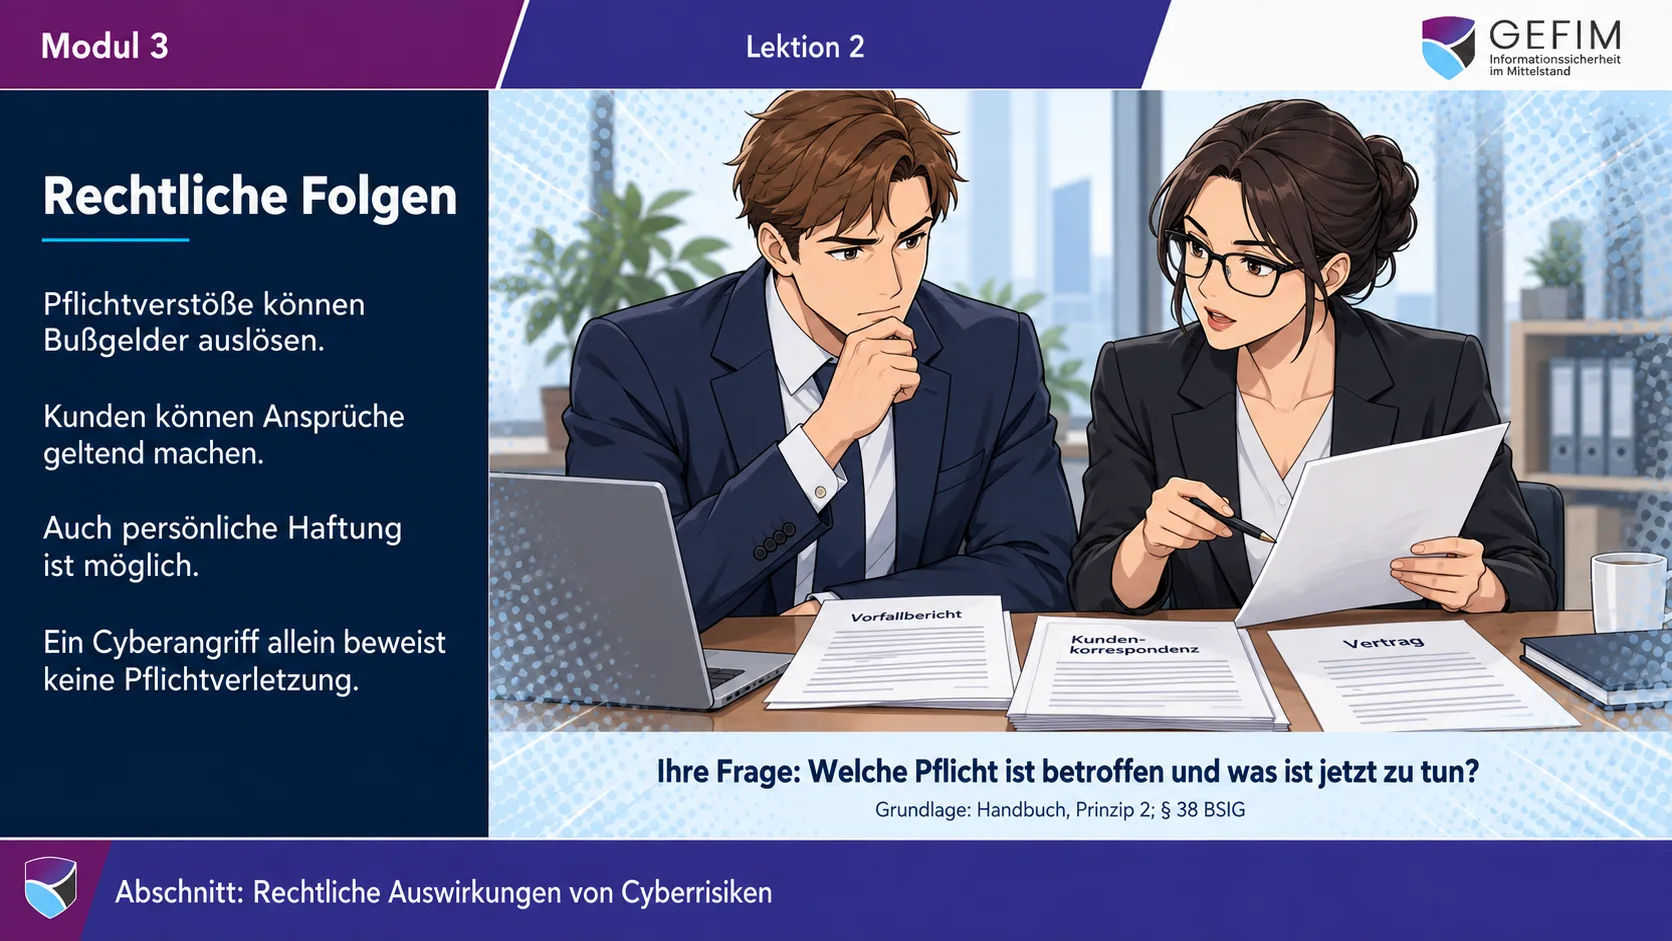
Modul 3 · Lektion 2 · Folie 3 Rechtliche Folgen Bußgelder, Kundenansprüche und persönliche Haftung sind bei Pflichtverstößen möglich. -
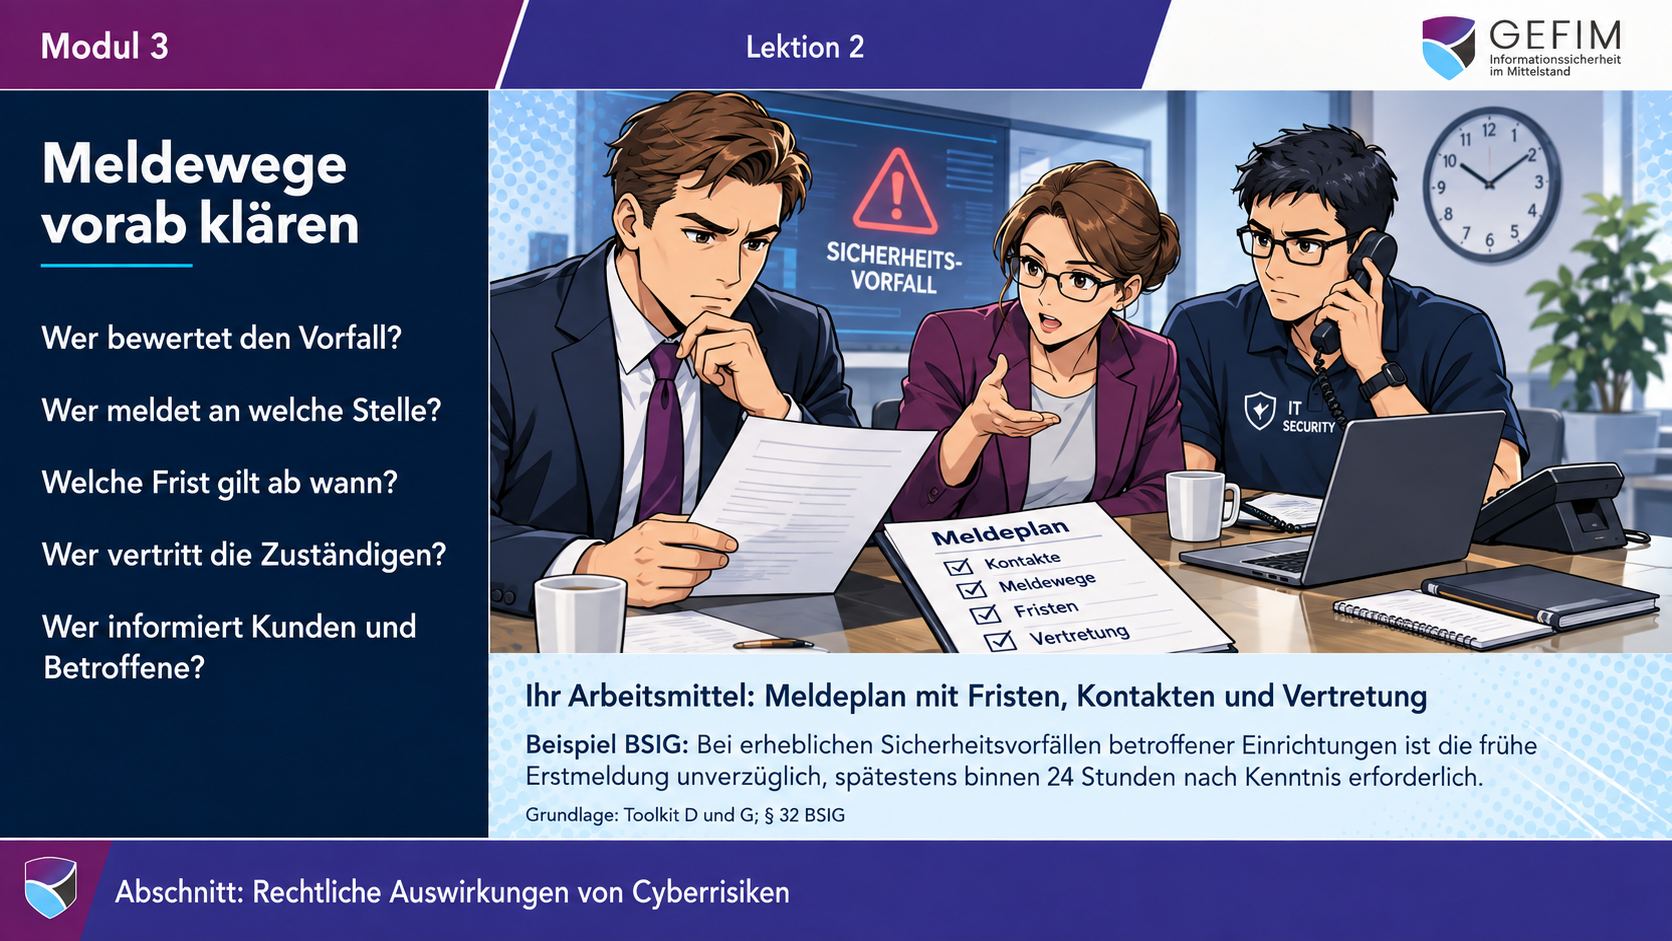
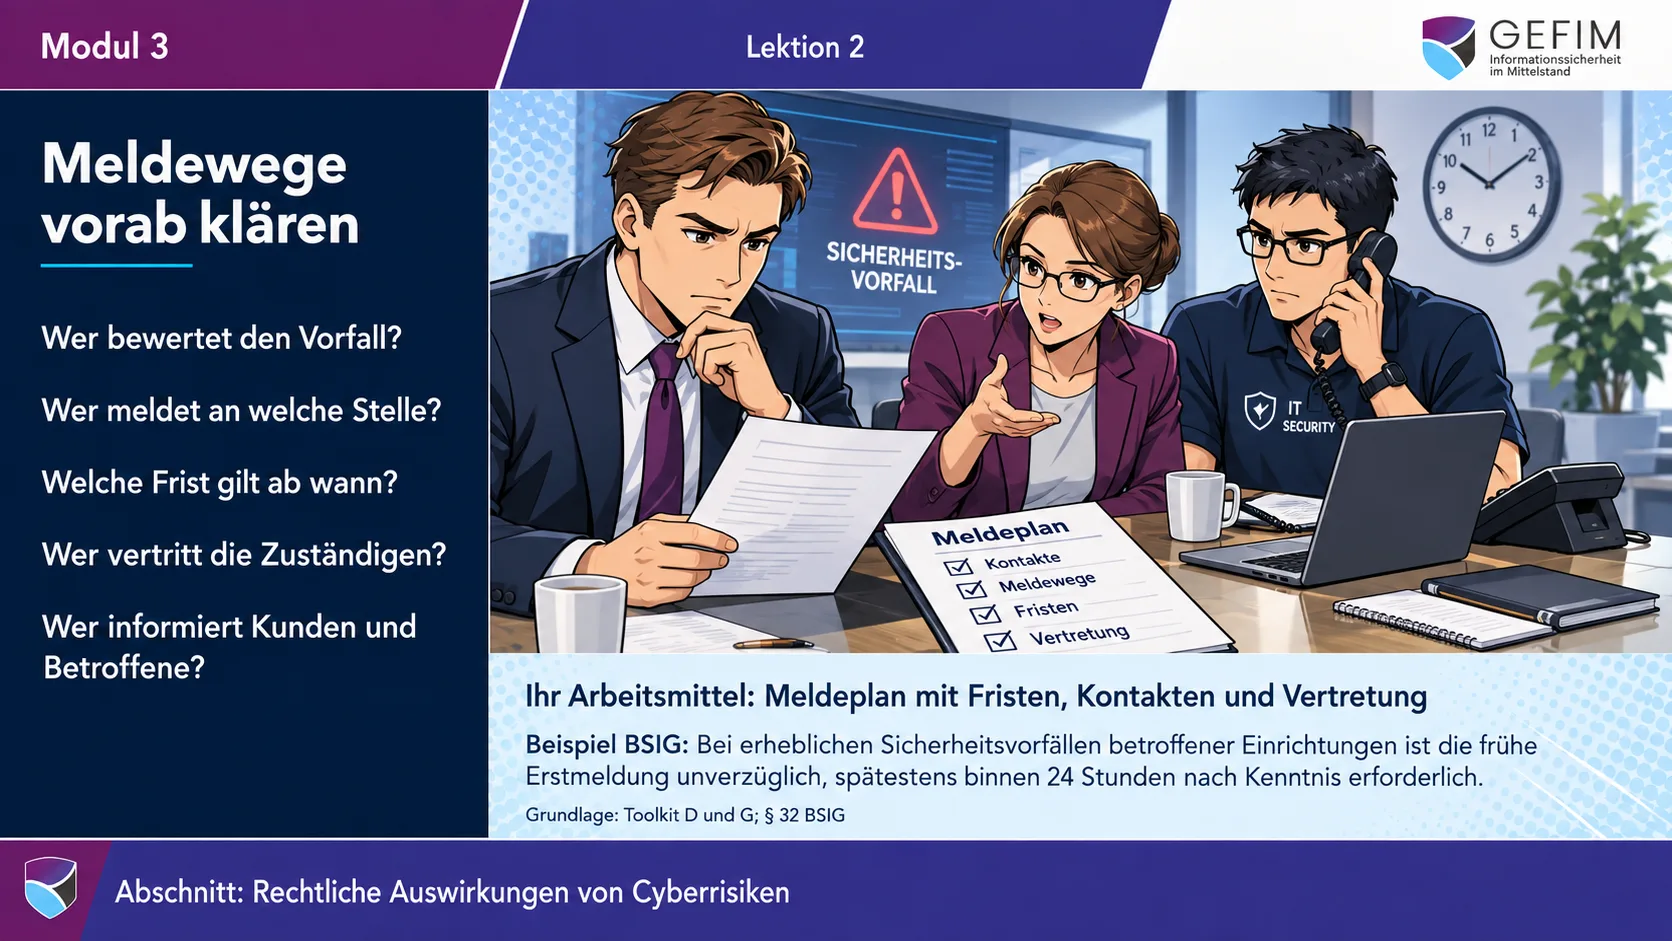
Modul 3 · Lektion 2 · Folie 4 Meldewege vorab klären Meldeplan mit Fristen, Kontakten und Vertretung – vor dem Ernstfall. -
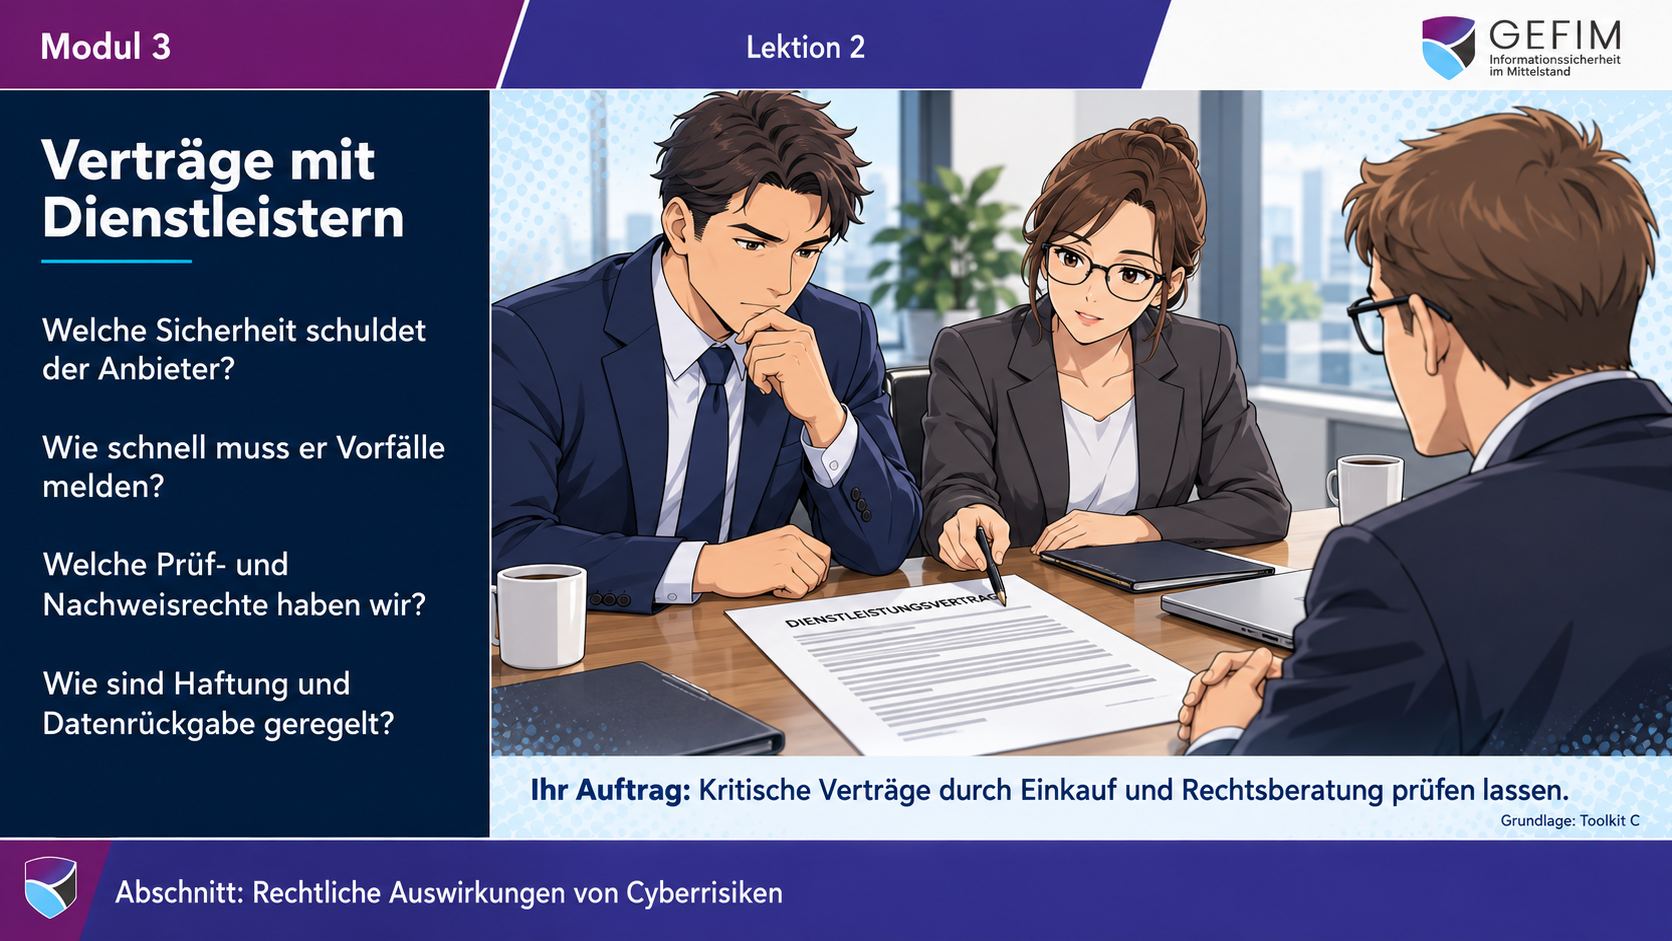
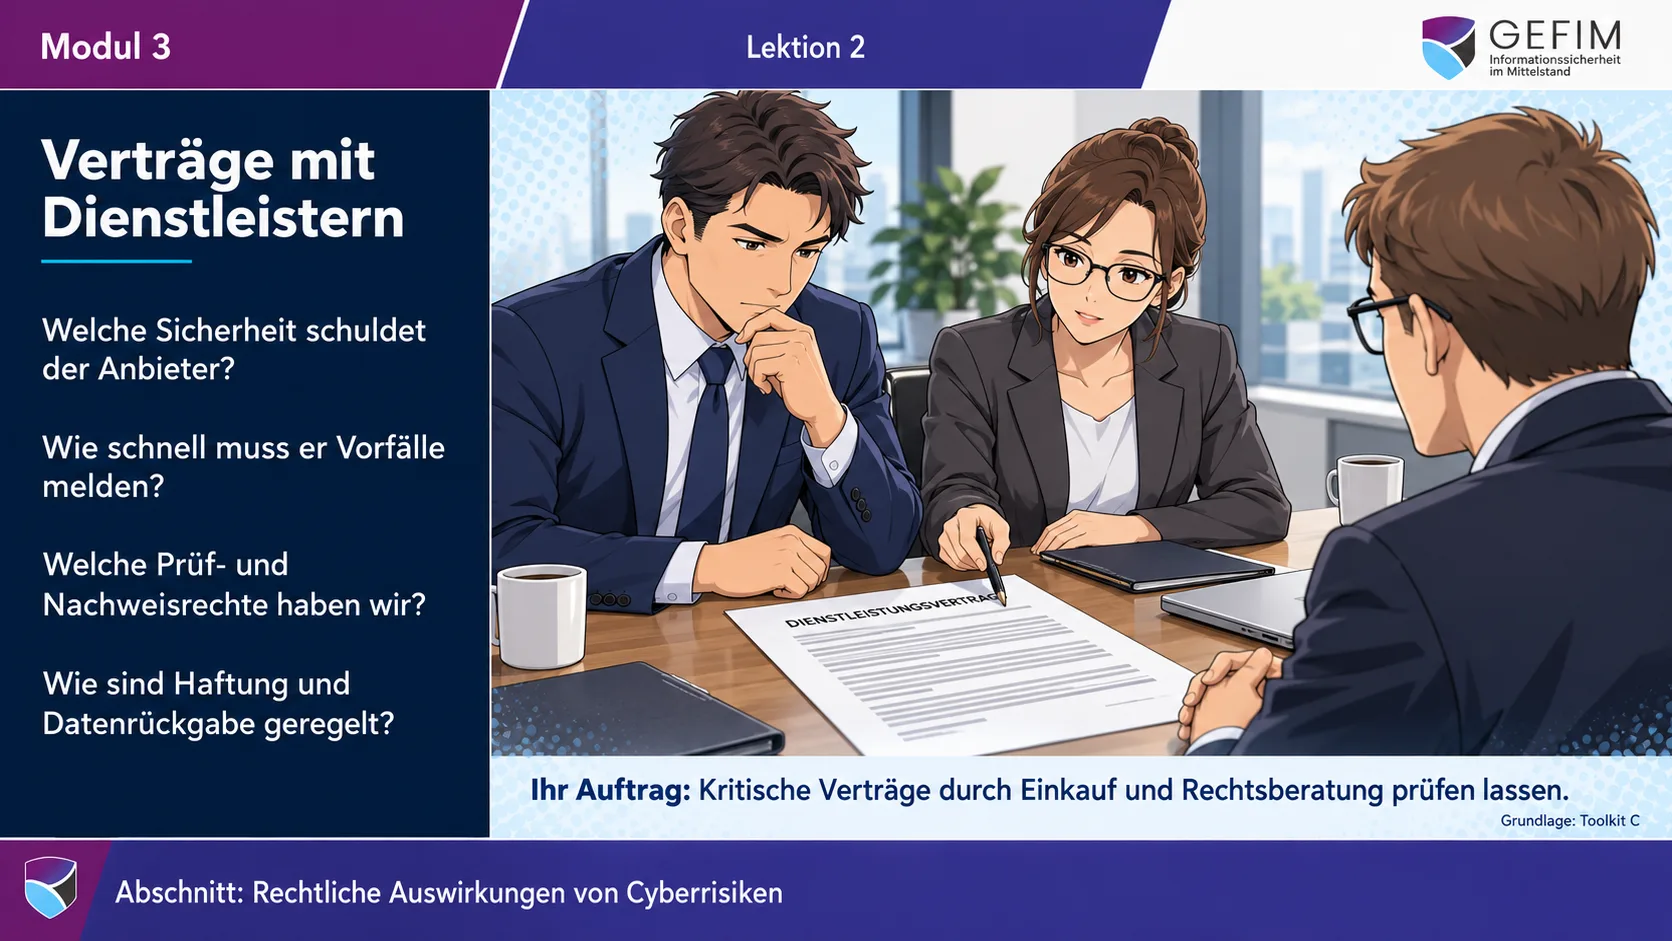
Modul 3 · Lektion 2 · Folie 5 Verträge mit Dienstleistern Sicherheitsleistungen, Meldefristen, Prüfrechte und Haftung klären. -
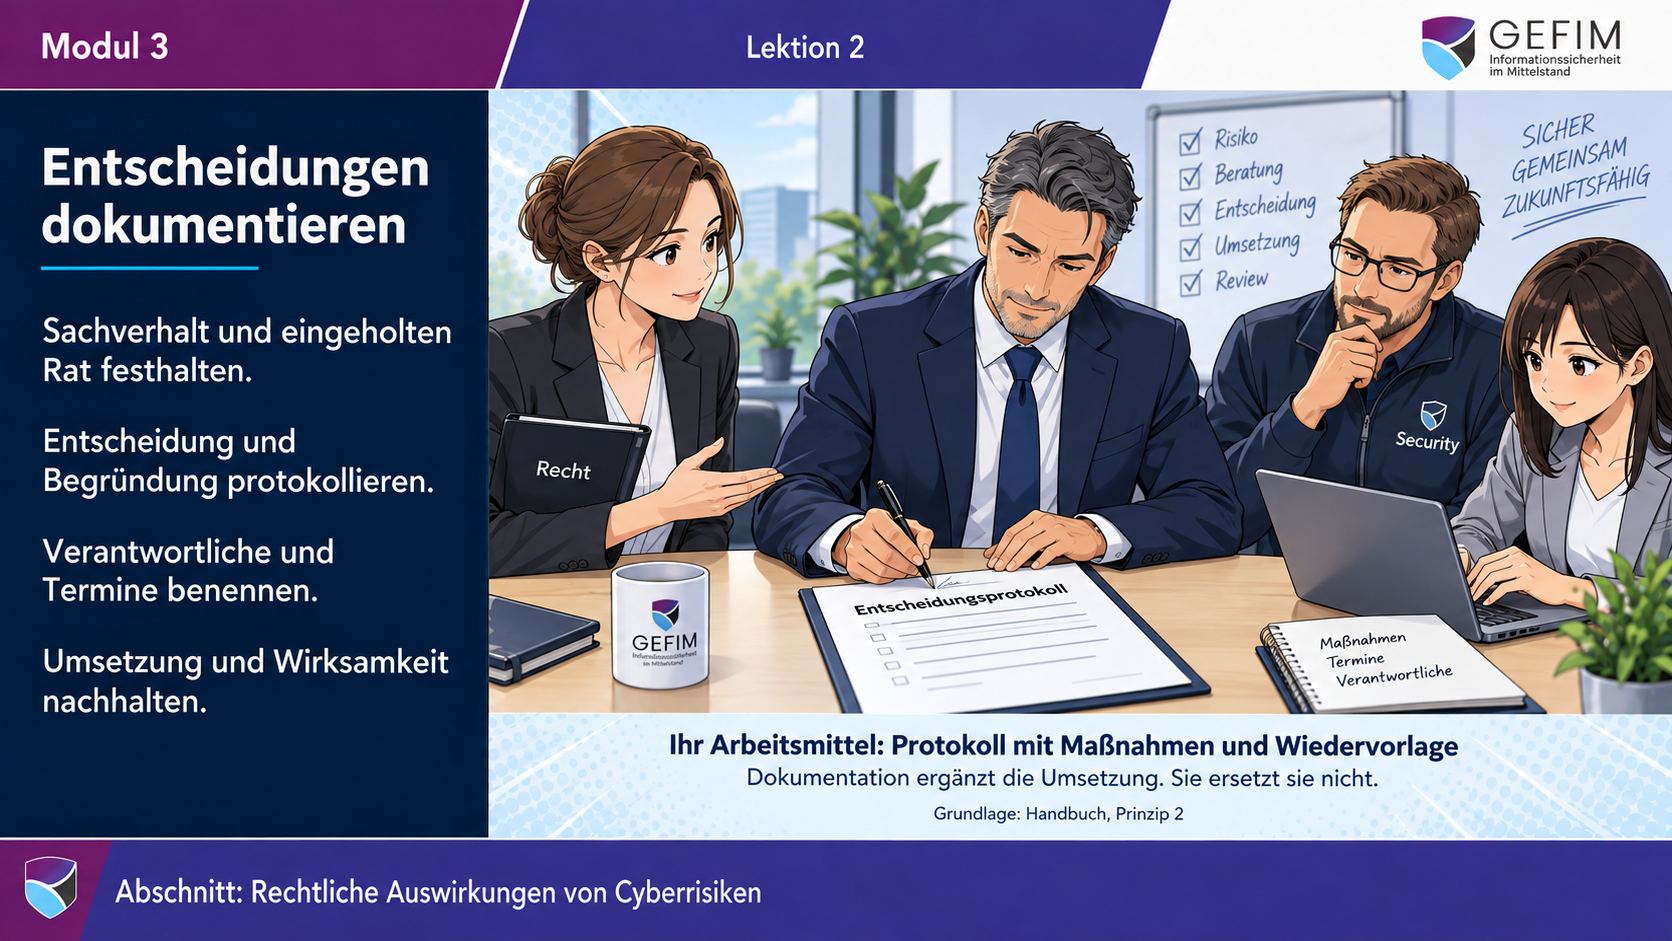
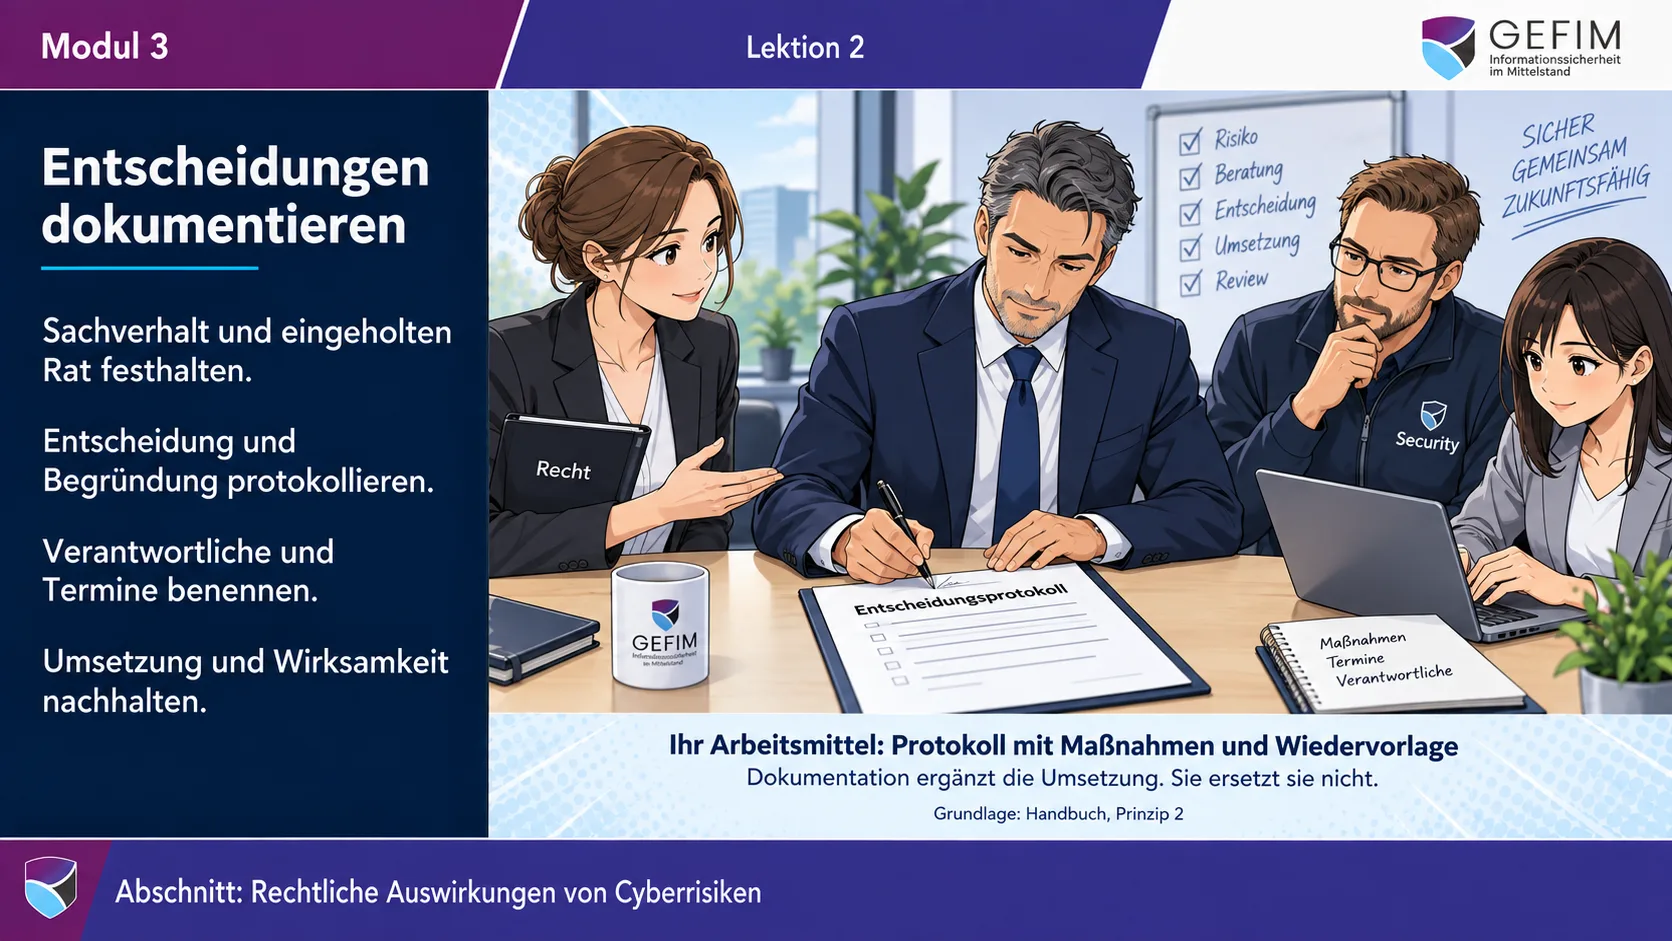
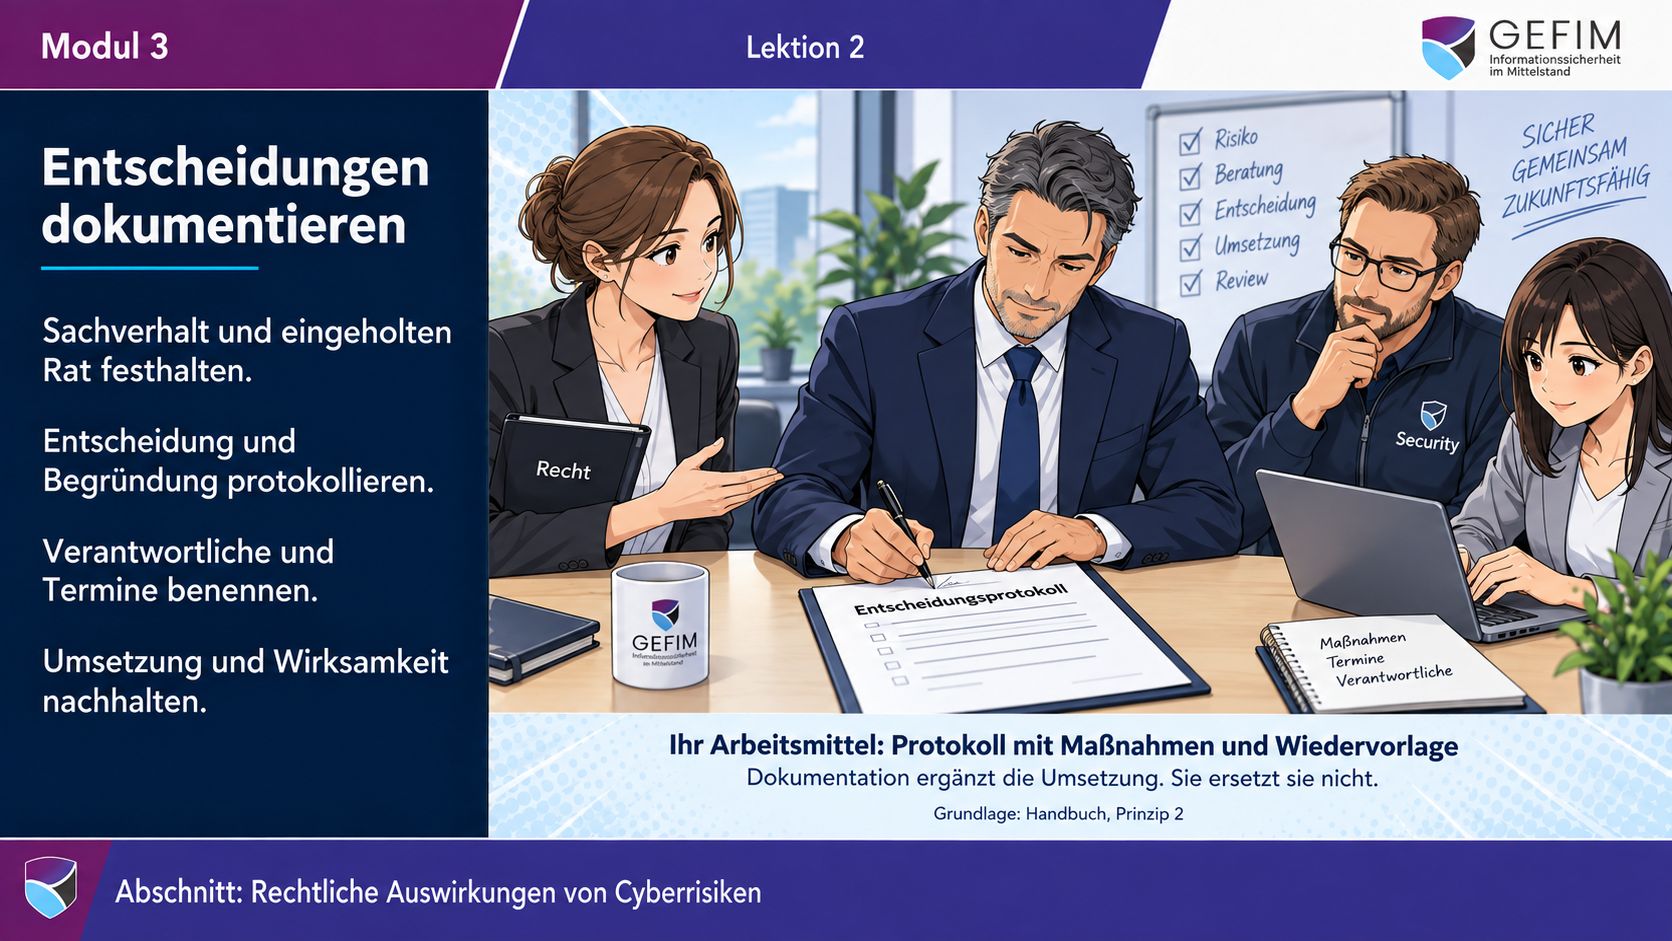
Modul 3 · Lektion 2 · Folie 6 Entscheidungen dokumentieren Arbeitsmittel: Protokoll mit Maßnahmen und Wiedervorlage. -
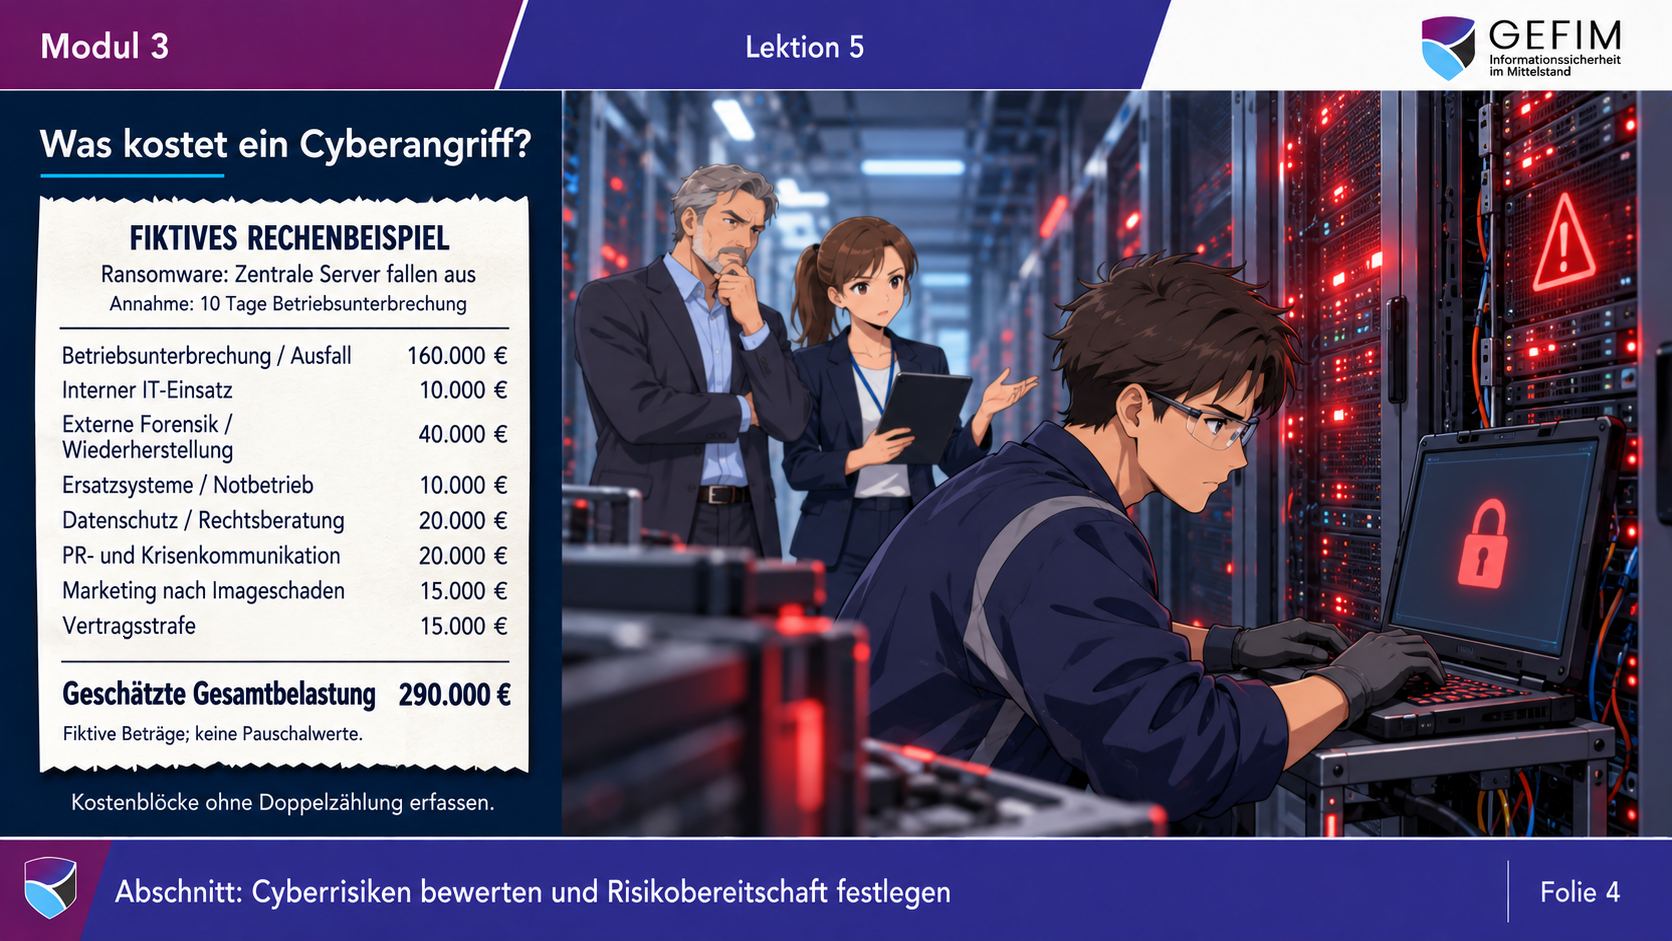
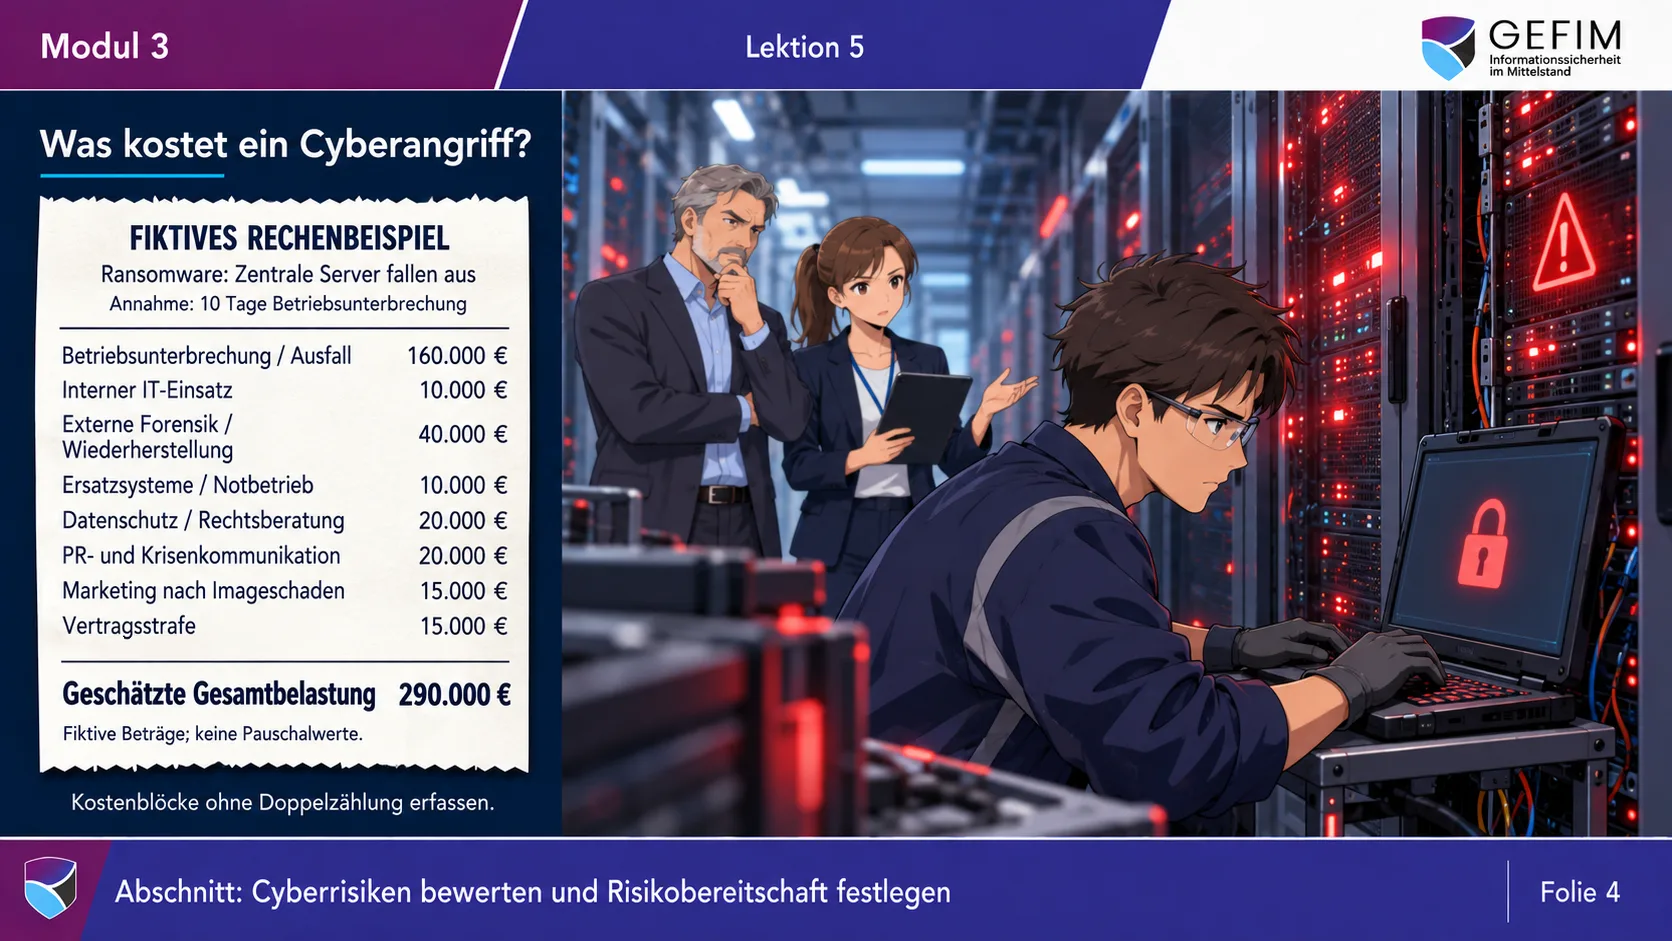
Modul 3 · Lektion 5 · Folie 4 Was kostet ein Cyberangriff? Fiktives Rechenbeispiel: Ransomware mit 290.000 € Gesamtbelastung.
Drei Hörproben aus echten Lektionen
Originaltonspuren aus echten Lektionen, nicht für die Website nachproduziert. Unter jedem Player können Sie das Transkript aufklappen und mitlesen – auch ohne Ton.
Demo anfordern und ganze Lektion sehen
30-Minuten-Live-Demo per Microsoft Teams · Testzugang inklusive · kostenlos und unverbindlich
Ein Cyberangriff allein beweist noch keine Pflichtverletzung. Nötig sind eine aktuelle Anforderungsübersicht, ein erprobter Meldeplan, geprüfte Verträge und nachvollziehbare Entscheidungsprotokolle.
Vertonung mit KI-Stimme
Transkript anzeigen
Cybervorfälle können rechtliche Folgen für das Unternehmen und unter bestimmten Voraussetzungen auch für die Geschäftsführung haben. Entscheidend ist deshalb, die geltenden Anforderungen zu kennen und rechtzeitig zu handeln.
Lassen Sie eine aktuelle Übersicht der gesetzlichen, branchenspezifischen und vertraglichen Pflichten erstellen. Halten Sie fest, wer welche Anforderung erfüllt, welche Fristen gelten und wie die Umsetzung nachgewiesen wird. Binden Sie dafür rechtliche Beratung und die Datenschutzverantwortlichen ein.
Ein Cyberangriff allein beweist noch keine Pflichtverletzung. Werden Pflichten verletzt, können jedoch Bußgelder, Kundenansprüche oder eine persönliche Haftung entstehen. Lassen Sie mögliche rechtliche Folgen deshalb frühzeitig und parallel zur technischen Aufarbeitung prüfen.
Bereiten Sie die Meldewege vor einem Vorfall vor. Es muss klar sein, wer den Vorfall bewertet, wer mögliche Meldepflichten prüft und wer an welche Stelle meldet. Dazu gehören erreichbare Kontakte, Vertretungen und eindeutige Fristen. Unterschiedliche Meldepflichten können nebeneinander bestehen. Erproben Sie diesen Ablauf in einer Übung.
Prüfen Sie außerdem kritische Dienstleisterverträge. Welche Sicherheitsleistungen schuldet der Anbieter? Wie schnell informiert er über Vorfälle? Welche Nachweisrechte haben Sie? Und wie sind Haftung sowie die Rückgabe oder Löschung Ihrer Daten geregelt?
Dokumentieren Sie wesentliche Entscheidungen mit Sachverhalt, eingeholtem Rat und Begründung. Benennen Sie Verantwortliche und Termine. Verfolgen Sie anschließend, ob die Maßnahmen umgesetzt wurden und wirken. Ein Protokoll allein genügt nicht.
Für die Geschäftsführung bedeutet das: Anforderungen kennen, fachlichen Rat einholen, Zuständigkeiten klären und die Umsetzung nachhalten. Ihre wichtigsten Arbeitsmittel sind eine aktuelle Anforderungsübersicht, ein erprobter Meldeplan, geprüfte Verträge und nachvollziehbare Entscheidungsprotokolle.
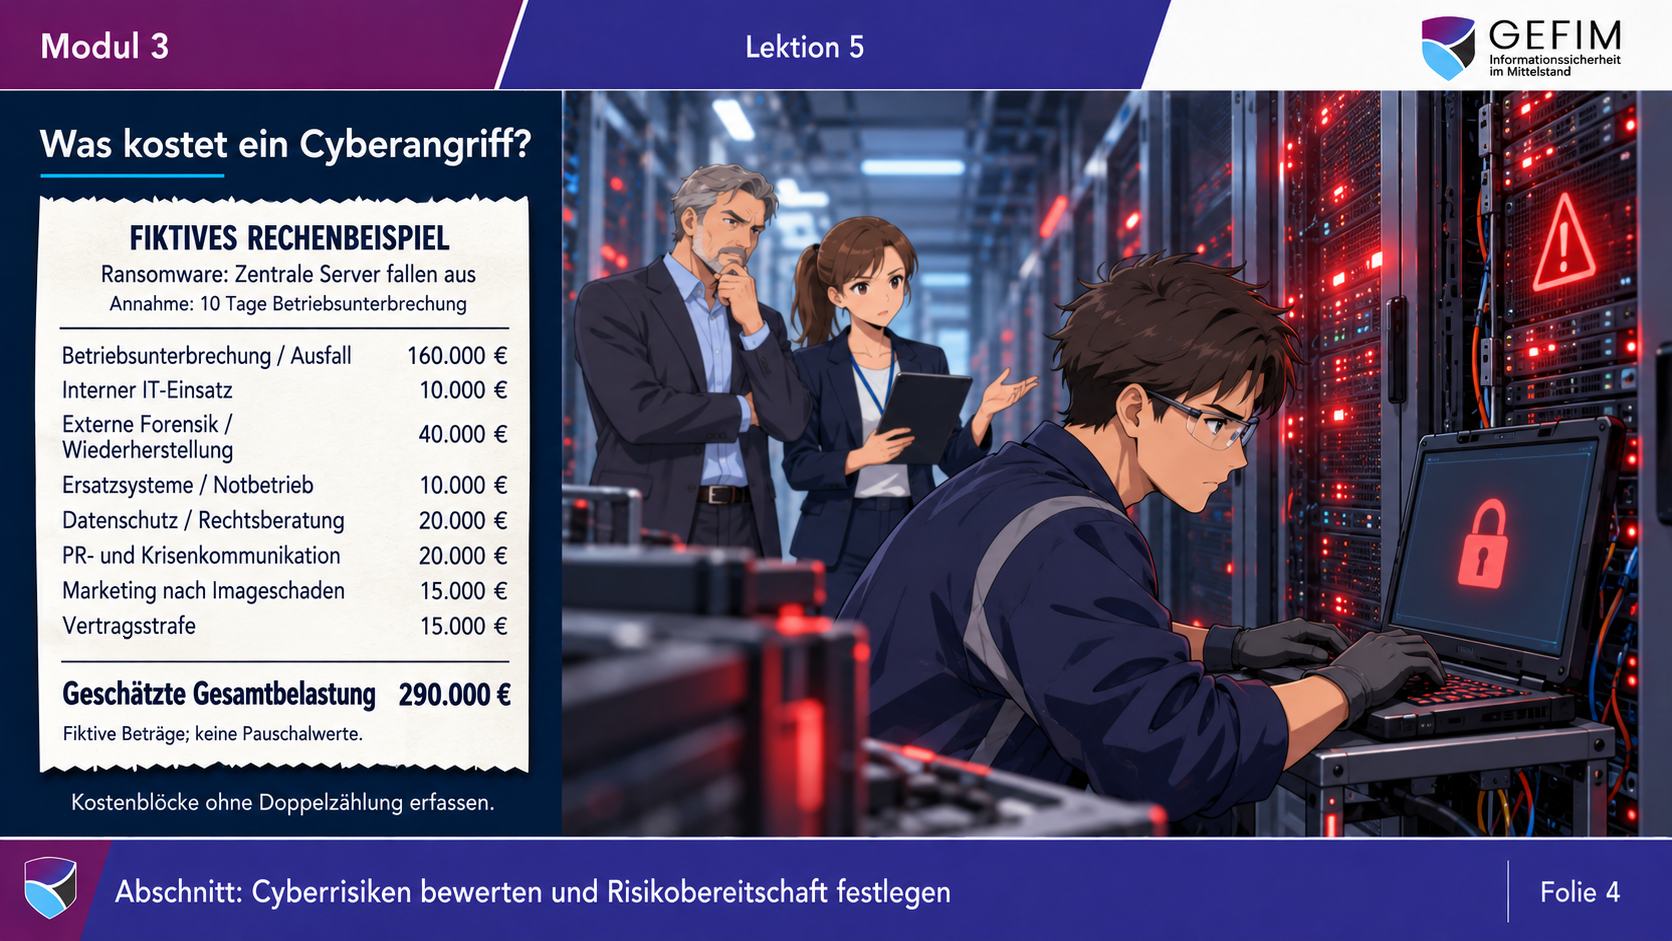
Ein Rechenbeispiel über zehn Tage Ausfall zeigt, wie weit die Folgen über die IT hinausreichen – und welche Zahlen die Geschäftsleitung einfordern sollte.
Das Rechenbeispiel ist fiktiv.
Vertonung mit KI-Stimme
Transkript anzeigen
Willkommen zur Lektion 5 im Modul „Management von Cyberrisiken“. Wie viel könnte ein Cybervorfall Ihr Unternehmen kosten? Welche Schutzmaßnahmen sind sinnvoll? Und welches verbleibende Risiko können Sie tragen? Als Geschäftsführer benötigen Sie dafür verständliche Bewertungen. Sie legen Prioritäten fest und entscheiden, wie Ihr Unternehmen mit den Risiken umgeht.
Beginnen Sie bei Ihren wichtigsten Geschäftsprozessen. Welche Abläufe müssen funktionieren, damit Sie Aufträge bearbeiten, Leistungen erbringen und Rechnungen stellen können? Welche Daten, Systeme und Dienstleister werden dafür benötigt? Beschreiben Sie daraus konkrete Szenarien. Ein Beispiel: Ein Angreifer verschlüsselt zentrale Server. Die Auftragsbearbeitung fällt aus, das Lager erhält keine Versandinformationen und der Kundenservice kann keine Liefertermine nennen. Jetzt lässt sich beurteilen, was dieser Vorfall für Ihr Unternehmen bedeutet.
Beziehen Sie die betroffenen Fachbereiche ein. Diese wissen, welche Aufgaben liegen bleiben und welche Ersatzabläufe möglich sind. Fragen Sie: Wie lange könnte der Ausfall dauern? Welche Umsätze gehen tatsächlich verloren? Welche Aufträge können später nachgeholt werden? Welche zusätzlichen Kosten entstehen? Berücksichtigen Sie neben der Wiederherstellung auch externe Unterstützung, Notbetrieb, Kommunikation und mögliche Vertragsstrafen. Kundenverlust und beeinträchtigtes Vertrauen können weitere Folgen sein.
Unser fiktiver Kassenbon zeigt, wie sich diese Belastungen zusammensetzen können. Angenommen werden zehn Tage Betriebsunterbrechung durch einen Ransomware-Angriff. Für Betriebsunterbrechung und Ausfall rechnen wir mit 160.000 Euro. Der interne Einsatz kostet im Beispiel 10.000 Euro, externe Forensik und Wiederherstellung weitere 40.000 Euro. Ersatzsysteme und Notbetrieb kommen mit 10.000 Euro hinzu. Für Datenschutz- und Rechtsberatung sowie für Krisenkommunikation werden jeweils 20.000 Euro angesetzt. Marketing nach einem Imageschaden und eine angenommene Vertragsstrafe verursachen jeweils weitere 15.000 Euro. Insgesamt ergibt das 290.000 Euro geschätzte Gesamtbelastung. Diese Beträge sind fiktive Annahmen.
Die wesentliche Erkenntnis lautet: Die finanziellen Folgen reichen weit über die Reparatur der Systeme hinaus. Lassen Sie für Ihr Unternehmen prüfen, welche Kosten tatsächlich relevant wären. Grenzen Sie die Positionen sauber ab, damit derselbe Aufwand nicht mehrfach gezählt wird.
Auch die beste Risikobewertung enthält Unsicherheiten. Fragen Sie deshalb, worauf die Schätzungen beruhen. Gibt es bekannte Schwachstellen, Erfahrungen aus Vorfällen oder Ergebnisse aus Wiederherstellungstests? Betrachten Sie einen günstigen, einen wahrscheinlichen und einen schweren Verlauf. Im günstigen Fall gelingt die Wiederherstellung schnell. Im schweren Fall sind auch Sicherungen betroffen und wichtige Daten fehlen. Fordern Sie nachvollziehbare Schadensbandbreiten und eine Einschätzung der Eintrittswahrscheinlichkeit ein. Lassen Sie sich erklären, welche Annahmen das Ergebnis besonders stark beeinflussen.
Damit schaffen Sie die Grundlage für Ihre nächste Entscheidung: Welche Risiken möchten Sie tragen und wo besteht Handlungsbedarf?
Mehr Unternehmen als gedacht: Sektor, Größe und Sonderfälle. Die Betroffenheit muss jedes Unternehmen selbst prüfen – die Verantwortung dafür liegt bei der Geschäftsleitung.
Vertonung mit KI-Stimme
Transkript anzeigen
Wer ist eigentlich von NIS2 betroffen? Die kurze Antwort lautet: deutlich mehr Organisationen, als viele zunächst vermuten. NIS2 gilt nicht nur für klassische Betreiber kritischer Infrastrukturen. Betroffen sein können Unternehmen und öffentliche Einrichtungen aus dem Bereich Energie, Verkehr, Gesundheit, Wasser, digitale Infrastruktur und IT-Dienstleistungen. Aber auch die Lebensmittelwirtschaft, die Chemieindustrie, die Abfallwirtschaft, Post- und Kurierdienste, Forschungseinrichtungen sowie bestimmte Unternehmen des produzierenden Gewerbes gehören dazu.
Das Gesetz unterscheidet zwischen besonders wichtigen und wichtigen Einrichtungen. Dabei entscheidet jedoch nicht allein die Branche. In der Regel spielen auch die Anzahl der Beschäftigten, der Jahresumsatz und die Bilanzsumme eine Rolle. Beschäftigt eine Organisation mindestens 50 Mitarbeitende oder überschreiten sowohl der Jahresumsatz als auch die Bilanzsumme jeweils 10 Millionen Euro, sollte sie ihre Betroffenheit genau prüfen. Für bestimmte besonders kritische Einrichtungen gelten Ausnahmen: Sie können unabhängig von ihrer Größe unter NIS2 fallen.
Auch Zulieferer und Dienstleister sollten das Thema nicht unterschätzen. Sie sind möglicherweise nicht unmittelbar gesetzlich betroffen. Ihre Kunden können die Anforderungen an die Informationssicherheit jedoch über Verträge und Vorgaben an sie weitergeben.
Und wer ist innerhalb einer betroffenen Organisation verantwortlich? Die Antwort lautet: nicht nur die IT. Die Geschäftsleitung trägt die übergeordnete Verantwortung. Sie muss die Umsetzung steuern, überwachen und sich regelmäßig mit den bestehenden Cyberrisiken befassen. Die IT setzt viele technische und organisatorische Maßnahmen um. Und alle Mitarbeitenden tragen durch ihr tägliches Verhalten zur Sicherheit des Unternehmens bei.
Wichtig ist deshalb: Eine Organisation muss ihre Betroffenheit grundsätzlich selbst prüfen. Sie erhält keine automatische Einladung und keine persönliche Aufforderung. NIS2 betrifft daher nicht nur einzelne Branchen, sondern die gesamte Organisation.
Das Programm
Die 6 Module im Detail
Die Schulung führt in sechs Modulen von den Grundlagen der Regulierung bis zur Nachweisführung: NIS2 einordnen, die eigene Verantwortung kennen, Cyberrisiken unternehmerisch bewerten, Maßnahmen hinterfragen, Vorfälle und Meldepflichten beherrschen, Nachweise führen. Nach jedem Modul wissen Sie, was Sie als Geschäftsleitung entscheiden, fragen und belegen müssen.
-
Modul 1: NIS2 kompakt verstehen
Die Geschäftsleitung erhält einen verständlichen Überblick über Ziel, Hintergrund und Bedeutung der NIS2-Regulierung.
Nach dem Modul wissen Sie:
- warum NIS2 mehr ist als eine IT-Vorschrift,
- ob Ihr Unternehmen betroffen sein kann,
- warum Geschäftsleitungen ausdrücklich adressiert werden,
- wie sich NIS2 von Datenschutz, ISO 27001, TISAX® und IT-Grundschutz abgrenzt.
-
Modul 2: Verantwortung der Geschäftsleitung
Dieses Modul macht deutlich, warum Informationssicherheit nicht vollständig delegiert werden kann.
Nach dem Modul wissen Sie:
- welche Pflichten bei der Geschäftsleitung liegen,
- was Billigung, Umsetzung und Überwachung von Maßnahmen bedeuten (§ 38 Abs. 1 BSIG),
- welche Rolle IT, ISB, Datenschutz und Dienstleister spielen,
- warum „Das macht unsere IT“ nicht reicht.
-
Modul 3: Cyberrisiken unternehmerisch bewerten
Geschäftsführer müssen keine technischen Spezialisten sein. Sie müssen aber Risiken einordnen können.
Nach dem Modul wissen Sie:
- wie Cyberrisiken aus Managementsicht bewertet werden,
- welche Auswirkungen Angriffe auf Umsatz, Lieferfähigkeit und Reputation haben,
- warum Verfügbarkeit, Integrität und Vertraulichkeit Entscheidungsgrößen sind,
- welche Praxisfälle besonders relevant sind.
-
Modul 4: Maßnahmen verstehen und hinterfragen
Dieses Modul übersetzt technische und organisatorische Sicherheitsmaßnahmen in verständliche Managementsprache.
Nach dem Modul wissen Sie:
- welche Maßnahmen typischerweise relevant sind,
- was MFA, Backup, Patchmanagement und Berechtigungen geschäftlich bedeuten,
- welche Fragen Sie Ihrer IT oder Ihren Dienstleistern stellen sollten,
- wie Sie zwischen echter Sicherheit und bloßer Dokumentation unterscheiden.
-
Modul 5: Sicherheitsvorfälle und Meldepflichten
Im Ernstfall zählt nicht nur Technik, sondern Geschwindigkeit, Klarheit und Verantwortung.
Nach dem Modul wissen Sie:
- was ein Sicherheitsvorfall ist,
- wann ein Vorfall eskaliert werden muss,
- welche Rolle die Geschäftsleitung im Krisenfall hat,
- welche Fehler im Vorfall besonders teuer werden können.
-
Modul 6: Nachweise, Dokumentation und Governance
NIS2 verlangt nicht nur Maßnahmen, sondern nachvollziehbare Steuerung.
Nach dem Modul wissen Sie:
- welche Schulungsnachweise sinnvoll sind,
- wie Inhalte, Dauer und Teilnahme dokumentiert werden,
- wie die Schulung in Managementreview, ISMS und Compliance eingebunden werden kann,
- warum Nachweisfähigkeit im Ernstfall entscheidend ist.
Einordnung
Woran sich die Inhalte orientieren: die BSI-Handreichung v1.0
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat am 17.04.2026 eine Handreichung zur Geschäftsleitungsschulung veröffentlicht, abgestimmt mit Bitkom, DIHK, Gesellschaft für Informatik, VDMA, ZDH und ZVEI. Sie ist rechtlich unverbindlich und nennt drei Kompetenzfelder, die eine Schulung abdecken sollte. An ihnen orientieren sich unsere Module.Fußnote 1: Hinweis zur BSI-Handreichung
| Kompetenzfeld | Was das BSI dazu schreibt | Im Kurs |
|---|---|---|
| Risiken erkennen und bewerten | An der Risikobewertung mitwirken, Risiken einschätzen und daraus Budget und Personal ableiten. | Modul 3 Cyberrisiken unternehmerisch bewerten Risikomatrix, Akzeptanzschwelle und die Frage, welches Risiko Ihr Unternehmen tragen will. |
| Risikomanagementpraktiken kennen | Technische und organisatorische Maßnahmen kennen, darunter die zehn Mindestmaßnahmen nach § 30 Abs. 2 BSIG. | Modul 4 und Modul 2 Maßnahmen verstehen und hinterfragen · Verantwortung der Geschäftsleitung Was MFA, Backup, Patchmanagement und Berechtigungen geschäftlich bedeuten – und was Sie dazu fragen. |
| Auswirkungen beurteilen | Risiken und Maßnahmen gemeinsam bewerten und als Geschäftsrisiko einordnen. | Modul 3 und Modul 5 Cyberrisiken unternehmerisch bewerten · Sicherheitsvorfälle und Meldepflichten Folgen für Umsatz, Lieferfähigkeit und Reputation; Vorfall, Eskalation und Meldepflichten. |
| Unterstützende Inhalte | Regulierung einordnen und von Datenschutz, ISO 27001 und TISAX® abgrenzen | Modul 1 NIS2 kompakt verstehen |
| Pflichten und Haftung der Geschäftsleitung nach § 38 BSIG | Modul 2 Verantwortung der Geschäftsleitung | |
| Sicherheitsvorfälle erkennen und Meldepflichten einhalten | Modul 5 Sicherheitsvorfälle und Meldepflichten | |
| Schulungsnachweis, Dokumentation und Governance | Modul 6 Nachweise, Dokumentation und Governance |
Eine BSI-Zertifizierung für Geschäftsleitungsschulungen gibt es nicht – auch unsere ist nicht zertifiziert. Das BSI sieht kein Anerkennungsverfahren für Anbieter vor und empfiehlt keine einzelnen Anbieter. Es rät stattdessen, jedes Angebot mit der Handreichung abzugleichen. Genau das können Sie mit der Tabelle oben tun.
Was die BSI-Handreichung verlangt → Themenseite des BSI zur Geschäftsleitungsschulung →
Nachweis
Wie funktioniert der Nachweis – und was belegt er?
Das BSI empfiehlt, die Teilnahme intern zu dokumentieren und auf Verlangen vorzulegen: mit Anbieter, Teilnehmenden und Rolle, Datum, Uhrzeit, Dauer und Inhalten mit Bezug zu § 38 Abs. 3 BSIG. Die Tabelle zeigt Angabe für Angabe, wo diese Punkte in der GEFIM-Schulungsplattform stehen. In der Demo führen wir Ihnen die Nachweisführung an echten Daten vor.Fußnote 1: Hinweis zur BSI-Handreichung
| Angabe laut BSI | So bei GEFIM | Status |
|---|---|---|
| Anbieter der Schulung | GEFIM UG (haftungsbeschränkt) als Anbieter der Schulungsplattform | in der Demo zu sehen |
| Teilnehmende Personen und ihre Rolle | Name und Rolle je Zugang (personengebundene Zugänge) | in der Demo zu sehen |
| Datum, Uhrzeit und Dauer | Bearbeitungsdatum und -dauer je Lerneinheit | in der Demo zu sehen |
| Inhalte mit Bezug zu § 38 Abs. 3 BSIG | dokumentierte Schulungsinhalte je Modul | in der Demo zu sehen |
Was Sie am Ende in der Hand haben
- Teilnahmebescheinigung in allen Paketen, für Ihre Unterlagen.
- Dokumentierte Schulungsinhalte mit Bezug zu § 38 Abs. 3 BSIG.
- Fortschritts- und Nachweisübersicht für bis zu 5 Personen (Silber) oder 10 Personen (Gold) – an einer Stelle statt in fünf Postfächern.
- Beschlussvorlage und Maßnahmencheck in Gold, denn laut BSI zeigt sich der Lernerfolg in dokumentierten Entscheidungen.
Unser Modell
Digital lernen, persönlich einordnen
Das BSI hält interaktive und zeitlich flexible Formate für gut geeignet, erwartet aber, dass die Inhalte auf das eigene Unternehmen übertragen werden. Ein rein generisches E-Learning stellt diesen Bezug nicht her. Deshalb kombinieren wir Plattform und persönliche Einordnung.Fußnote 1: Hinweis zur BSI-Handreichung
Kein einmaliges Webinar und kein Lehrgang mit festem Termin: Die Schulung läuft als E-Learning auf unserer Plattform, jederzeit startbar und im eigenen Tempo – dazu die persönliche Einordnung durch GEFIM.
-
Schritt 1: Plattform: Grundlagen in 6 Modulen
Alle Pakete. Ihre Geschäftsleitung lernt im eigenen Tempo, die Teilnahme wird dokumentiert.
-
Schritt 2: Fragenkatalog für IT, ISB und Dienstleister
Silber und Gold. Damit prüfen Sie im Alltag, ob Zusagen und Wirklichkeit zusammenpassen.
-
Schritt 3: Kick-off, 2 Stunden Experten-Session, Maßnahmencheck, Beschlussvorlage
Gold. Wir übertragen die Inhalte auf Ihre Geschäftsprozesse und Ihre Risikolage.
-
Schritt 4: NIS2-Beratung, wenn es an die Umsetzung geht
Unsere sieben Beratungsleistungen: Betroffenheitsprüfung, Gap-Analyse, BSI-Registrierung, Externer ISB (Informationssicherheitsbeauftragter), Lieferkettensicherheit, ISO 27001-Begleitung, TISAX®-Begleitung.
Gold im Detail → Die sieben Beratungsleistungen im Überblick →
Zielgruppe
Für wen ist die Schulung?
Schulungspflichtig sind die Leitungsorgane betroffener Unternehmen, und zwar jedes einzelne Mitglied. Geschäftsleitung im Sinne von § 2 Nr. 13 BSIG ist, wer nach Gesetz, Satzung oder Gesellschaftsvertrag zur Führung der Geschäfte und zur Vertretung berufen ist – typischerweise Geschäftsführer, Vorstände und vertretungsberechtigte geschäftsführende Gesellschafter. Das BSI empfiehlt, auch Personen einzubeziehen, die der Geschäftsleitung zuarbeiten oder eigene Entscheidungsbefugnisse haben. Fällt Ihr Unternehmen nicht unter NIS2, ist die Schulung freiwillige Vorsorge – sinnvoll bleibt sie trotzdem.Fußnote 1: Hinweis zur BSI-Handreichung
Geschäftsführung und Vorstand
Pflicht nach § 38 Abs. 3 BSIG – und zwar für jedes Mitglied. Die Schulung Ihrer IT-Leitung ersetzt Ihre eigene nicht.
Der erweiterte Leitungskreis
Prokura, Bereichsleitung, IT-Leitung, Informationssicherheitsbeauftragter: Das BSI empfiehlt, sie einzubeziehen. In Silber und Gold nutzen Sie dafür die freien Plätze.
Neu in der Geschäftsleitung?
Das BSI nennt den Wechsel in der Geschäftsleitung ausdrücklich als Anlass für eine Schulung. In der Plattform legen Sie einen neuen Zugang an, statt auf den nächsten Seminartermin zu warten.
Pakete
Bronze, Silber oder Gold?
1 Geschäftsführer → Bronze · 2 bis 5 Personen → Silber · bis 10 Personen oder mit Einordnung und Beschlussvorlage → Gold.
-
Bronze : Schulen & Nachweisen
1 Zugang · nur für Einzel-Geschäftsführer
Für Einzel-Geschäftsführer: 1 Zugang je Unternehmen. Ab 2 Personen: Paket Silber.
16 € pro Monat, netto
jährliche Abrechnung: 192 € netto zzgl. MwSt.
12 Monate Laufzeit, verlängert sich automatisch, jährlich kündbar.
Enthalten:
- 1 Geschäftsführer-Zugang (max. 1 Zugang je Unternehmen)
- Digitale NIS2-Geschäftsführer-Schulung
- Inhalte orientiert an der BSI-Handreichung v1.0
- Modularer Lernpfad
- Wissenstest zur Selbstkontrolle
- Teilnahmebescheinigung
- Dokumentierte Schulungsinhalte
- Zugriff über unsere Lernplattform
- 12 Monate Laufzeit, jährlich kündbar
- Support per E-Mail
- Empfohlen für Leitungsteams
Silber : Schulen, Nachweisen & Dokumentieren
ab 2 Personen · bis zu 5 Teilnehmer
Für Geschäftsleitungsteams und mittelständische Unternehmen, die mehrere Entscheider schulen und Nachweise zentral dokumentieren möchten.
245 € pro Monat, netto
jährliche Abrechnung: 2.940 € netto zzgl. MwSt.
12 Monate Laufzeit, verlängert sich automatisch, jährlich kündbar.
Alles aus Bronze, plus:
- Bis zu 5 Teilnehmer (ideal ab 2 Personen)
- Teilnehmerverwaltung
- Fortschrittsübersicht
- Abschlussquiz zur Selbstkontrolle
- Nachweisübersicht für Audit, Compliance und Managementreview
- Jährliche Aktualisierung der Schulungsinhalte
- Praxisfälle für Geschäftsführung und Management
- Fragenkatalog für IT, ISB und Dienstleister
- Support telefonisch
-
Gold : Schulen, Verstehen & Umsetzen
bis zu 10 Teilnehmer · für den ganzen Leitungskreis
Für Geschäftsleitungen, die nicht nur schulen, sondern NIS2 führungsseitig sauber einordnen und konkrete nächste Schritte ableiten möchten.
390 € pro Monat, netto
jährliche Abrechnung: 4.680 € netto zzgl. MwSt.
12 Monate Laufzeit, verlängert sich automatisch, jährlich kündbar.
Alles aus Silber, plus:
- Bis zu 10 Teilnehmer
- Individueller Kick-off-Call
- 2 Stunden Experten-Session mit GEFIM
- Individuelle Einordnung der NIS2-Verantwortung
- Management-orientierter Maßnahmencheck
- Vorlage für Geschäftsleitungsbeschluss
- Mini-Roadmap für nächste Schritte
- Jährlicher Auffrischungskurs
- Update-Modul bei relevanten regulatorischen Änderungen
- Optionaler FAQ-/Community-Bereich
- Priorisierter Support bei fachlichen Rückfragen
- Persönlicher Ansprechpartner
Alle Preise in Euro netto zzgl. gesetzlicher MwSt., jährliche Abrechnung. Angebot ausschließlich für Unternehmer im Sinne des § 14 BGB. Abrechnung jährlich; der Monatspreis ist der rechnerische Anteil des Jahrespreises. 12 Monate Laufzeit, verlängert sich automatisch, jährlich kündbar.
Die Schulungspflicht nach § 38 Abs. 3 BSIG gilt, wenn Ihr Unternehmen als wichtige oder besonders wichtige Einrichtung gilt. Für alle anderen ist die Schulung freiwillige Vorsorge – die BSI-Handreichung richtet sich ausdrücklich auch an nicht regulierte Unternehmen.
In fünf Schritten
So kommen Sie zu Demo und Testzugang
Kein Buchungstool, kein Vertriebstrichter. Sie schreiben uns, wir rufen zurück.
-
Schritt 1: Anfrage senden
Eine Minute, vier Pflichtfelder. Sie legen sich zu nichts fest.
-
Schritt 2: Wir rufen Sie zurück
Wir melden uns persönlich in dem Zeitfenster, das Sie im Formular angeben, und stimmen einen Termin ab.
-
Schritt 3: Live-Demo
Etwa 30 Minuten per Microsoft Teams, gemeinsam mit einem Berater der GEFIM UG (haftungsbeschränkt). Sie bestimmen, was Sie sehen wollen.
-
Schritt 4: Testzugang
Sie erhalten Ihren kostenlosen Testzugang und schauen in Ruhe selbst in die Plattform.
-
Schritt 5: Angebot auf Wunsch
Schriftlich, ohne Verpflichtung. Ein Vertrag entsteht erst mit Ihrer Auftragsbestätigung.
Kostenlose Demo & Testzugang anfordern
30-Minuten-Live-Demo per Microsoft Teams · Testzugang inklusive · kostenlos und unverbindlich
Häufige Fragen zur NIS2-Schulung für Geschäftsführer
Muss ich als Geschäftsführer persönlich an einer NIS2-Schulung teilnehmen?
Ja, wenn Ihr Unternehmen eine wichtige oder besonders wichtige Einrichtung ist. Nach § 38 Abs. 3 BSIG müssen die Geschäftsleitungen regelmäßig an Schulungen teilnehmen – und zwar jedes Mitglied der Geschäftsleitung. Die Schulung Ihrer IT-Leitung ersetzt Ihre eigene nicht. Ist Ihr Unternehmen nicht betroffen, ist die Schulung freiwillige Vorsorge.
Quellen: § 38 BSIG , BSI-FAQ zu NIS-2
Wie oft muss die Schulung wiederholt werden?
Das Gesetz sagt nur „regelmäßig“. Nach der Gesetzesbegründung sind Schulungen mindestens alle drei Jahre gemeint. Das BSI hält dieses Minimum in den seltensten Fällen für ausreichend und empfiehlt eine ausführliche Erstschulung mit regelmäßigen Folgeschulungen, etwa bei einem Wechsel in der Geschäftsleitung. Silber enthält deshalb die jährliche Aktualisierung der Inhalte, Gold einen jährlichen Auffrischungskurs.
Quellen: BT-Drs. 21/1501 , BSI-FAQ zu NIS-2 , BSI-Handreichung „Schulung für Geschäftsleitungen“ v1.0 (17.04.2026)
Wie lange dauert die Schulung?
Eine gesetzliche Mindestdauer gibt es nicht. Die oft genannten vier Stunden sind eine Annahme aus der Kostenschätzung des Gesetzentwurfs, keine Vorgabe; das BSI hält vier Stunden in den meisten Fällen nicht für ausreichend und erlaubt, Inhalte auf mehrere Einheiten zu verteilen. Die GEFIM-Schulungsplattform arbeitet mit Lerneinheiten von höchstens 10 Minuten; die Gesamtlernzeit zeigen wir Ihnen in der Demo.
Quellen: BT-Drs. 21/1501 , BSI-FAQ zu NIS-2
Ist eine Online-Schulung für die Geschäftsleitung zulässig?
Ja. Das Format ist frei, und das BSI hält interaktive und zeitlich dezentrale Formate ausdrücklich für gut geeignet. Wichtig ist, dass die Inhalte auf Ihr Unternehmen übertragen werden. Dafür gibt es den Fragenkatalog für IT, ISB und Dienstleister (Silber), die Experten-Session (Gold) und unsere Beratung.
Quelle: BSI-Handreichung „Schulung für Geschäftsleitungen“ v1.0 (17.04.2026)
Ist Ihre Schulung BSI-zertifiziert?
Nein – und das kann keine Geschäftsleitungsschulung sein. Das BSI zertifiziert oder anerkennt solche Schulungen nicht und empfiehlt keine einzelnen Anbieter. Es hat eine rechtlich unverbindliche Handreichung veröffentlicht (Version 1.0 vom 17.04.2026), an der sich unsere Inhalte orientieren.
Quellen: BSI-Handreichung „Schulung für Geschäftsleitungen“ v1.0 (17.04.2026) , BSI-FAQ zu NIS-2
Reicht die Teilnahmebescheinigung als Nachweis?
Sie belegt Ihre Teilnahme. Das BSI empfiehlt, die Teilnahme intern zu dokumentieren und auf Verlangen vorzulegen – mit Anbieter, Teilnehmenden und deren Rolle, Datum, Uhrzeit, Dauer und den Inhalten mit Bezug zu § 38 Abs. 3 BSIG. Den Lernerfolg sieht das BSI darin, dass die Geschäftsleitung nachvollziehbar an Risikoentscheidungen mitwirkt; dabei helfen in Gold die Vorlage für den Geschäftsleitungsbeschluss und der Maßnahmencheck.
Quelle: BSI-Handreichung „Schulung für Geschäftsleitungen“ v1.0 (17.04.2026)
Muss ich eine Prüfung ablegen?
Nein. Eine Prüfung ist weder gesetzlich noch vom BSI vorgeschrieben. Der Wissenstest (Bronze) und das Abschlussquiz (Silber, Gold) dienen Ihrer Selbstkontrolle.
Quelle: BSI-Handreichung „Schulung für Geschäftsleitungen“ v1.0 (17.04.2026)
Wer gehört zur Geschäftsleitung – müssen auch Prokuristen teilnehmen?
Geschäftsleitung im Sinne des BSI-Gesetzes sind die Personen, die nach Gesetz, Satzung oder Gesellschaftsvertrag zur Führung der Geschäfte und zur Vertretung berufen sind, also etwa GmbH-Geschäftsführer und Vorstände. Prokuristen und Aufsichtsräte fallen nach dem Wortlaut eher nicht darunter; das ist eine Auslegung. Das BSI empfiehlt aber, Personen einzubeziehen, die der Geschäftsleitung zuarbeiten – dafür bieten Silber (bis 5) und Gold (bis 10) Plätze.
Quellen: § 2 BSIG , BSI-FAQ zu NIS-2
Eine Schulung ersetzt keine Sicherheitsmaßnahmen. Sie befähigt die Geschäftsleitung, die richtigen Maßnahmen zu beschließen, ihre Umsetzung zu überwachen und das zu belegen.