Referenz
Smart Press Shop GmbH & Co. KG
Presswerk für Karosserie-Außenhautteile · Halle (Saale)
Die Verantwortung bleibt bei Ihnen. Wir schulen Ihre ganze Geschäftsleitung. Für die Umsetzung beraten wir Sie persönlich.
30 Minuten per Teams · kostenlos und unverbindlich
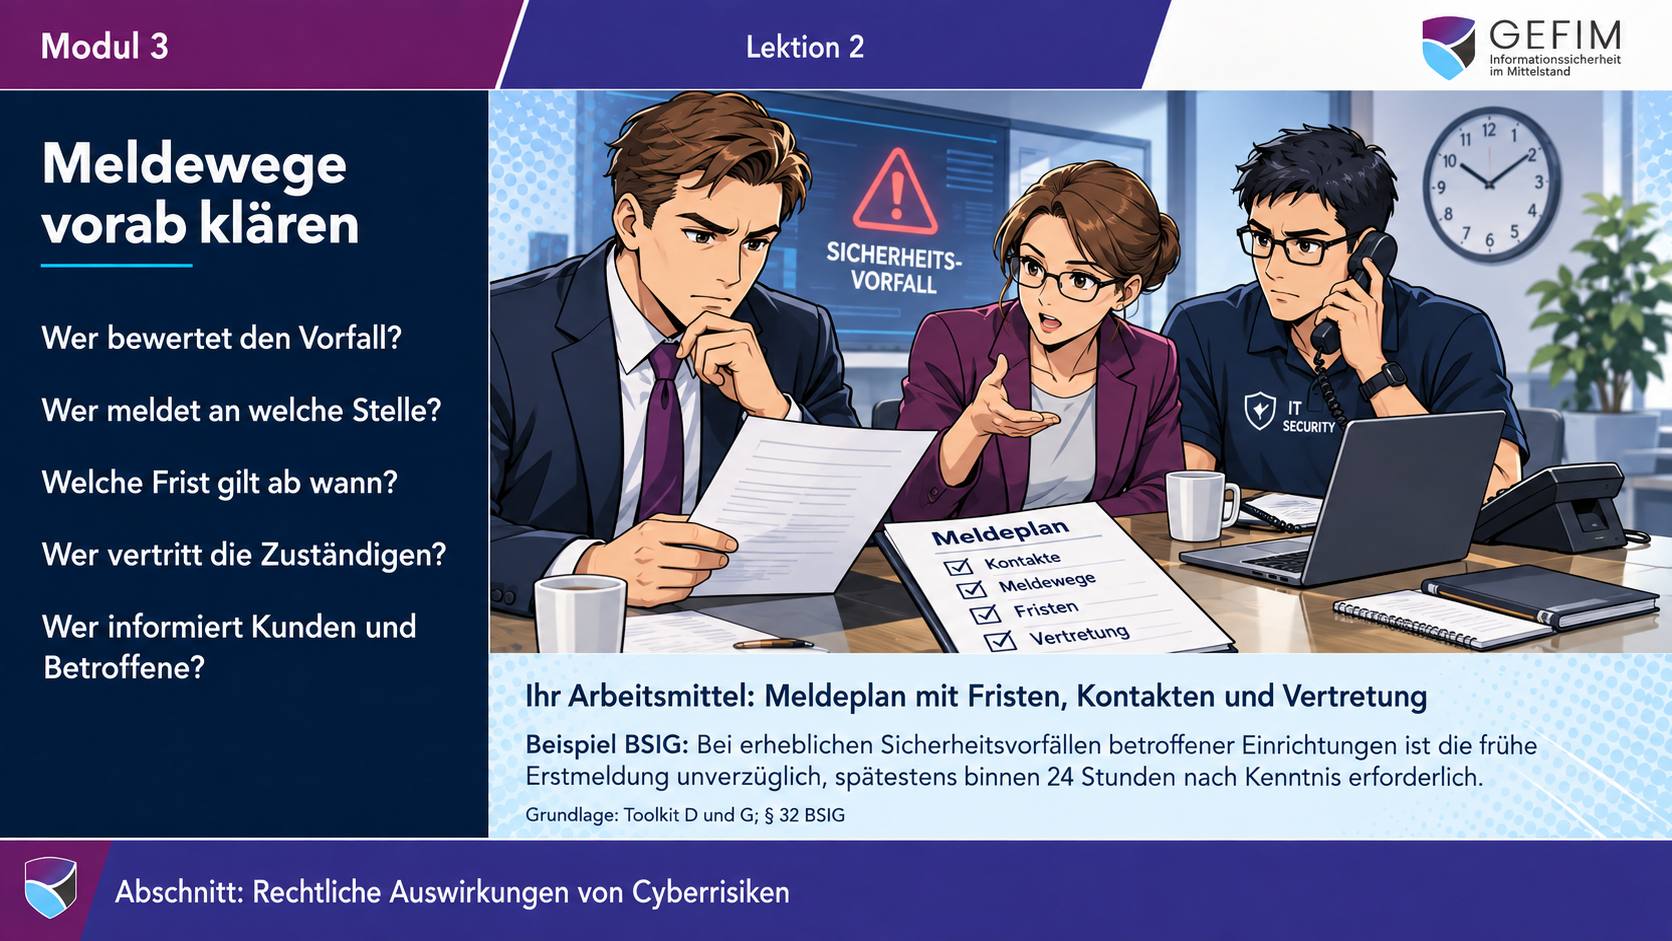
§ 38 BSIG (externer Link) gilt seit 06.12.2025
Bei schuldhafter Pflichtverletzung haftet die Geschäftsleitung der eigenen Gesellschaft (Abs. 2).
Sie wollen NIS2 im Unternehmen umsetzen? Kostenloses Erstgespräch anfragen
Referenzkunde
Presswerk für Karosserie-Außenhautteile, Halle (Saale)
Mitgliedschaft
Was sich geändert hat
Früher
„Hat unsere IT das im Griff?“
Heute
„Kann ich als Geschäftsführer belegen, dass wir geschult sind, Maßnahmen beschlossen und ihre Umsetzung überwacht haben?“
Seit dem 6. Dezember 2025 richtet sich das BSI-Gesetz ausdrücklich an die Geschäftsleitung betroffener Unternehmen. § 38 BSIG (externer Link) verlangt drei Dinge von Ihnen persönlich – unabhängig davon, wie gut Ihre IT oder Ihr Dienstleister arbeitet.
Geschäftsleitung im Sinne von § 2 Nr. 13 BSIG ist, wer nach Gesetz, Satzung oder Gesellschaftsvertrag zur Führung der Geschäfte und zur Vertretung berufen ist – typischerweise Geschäftsführer, Vorstände und vertretungsberechtigte geschäftsführende Gesellschafter.
Umsetzen und überwachen
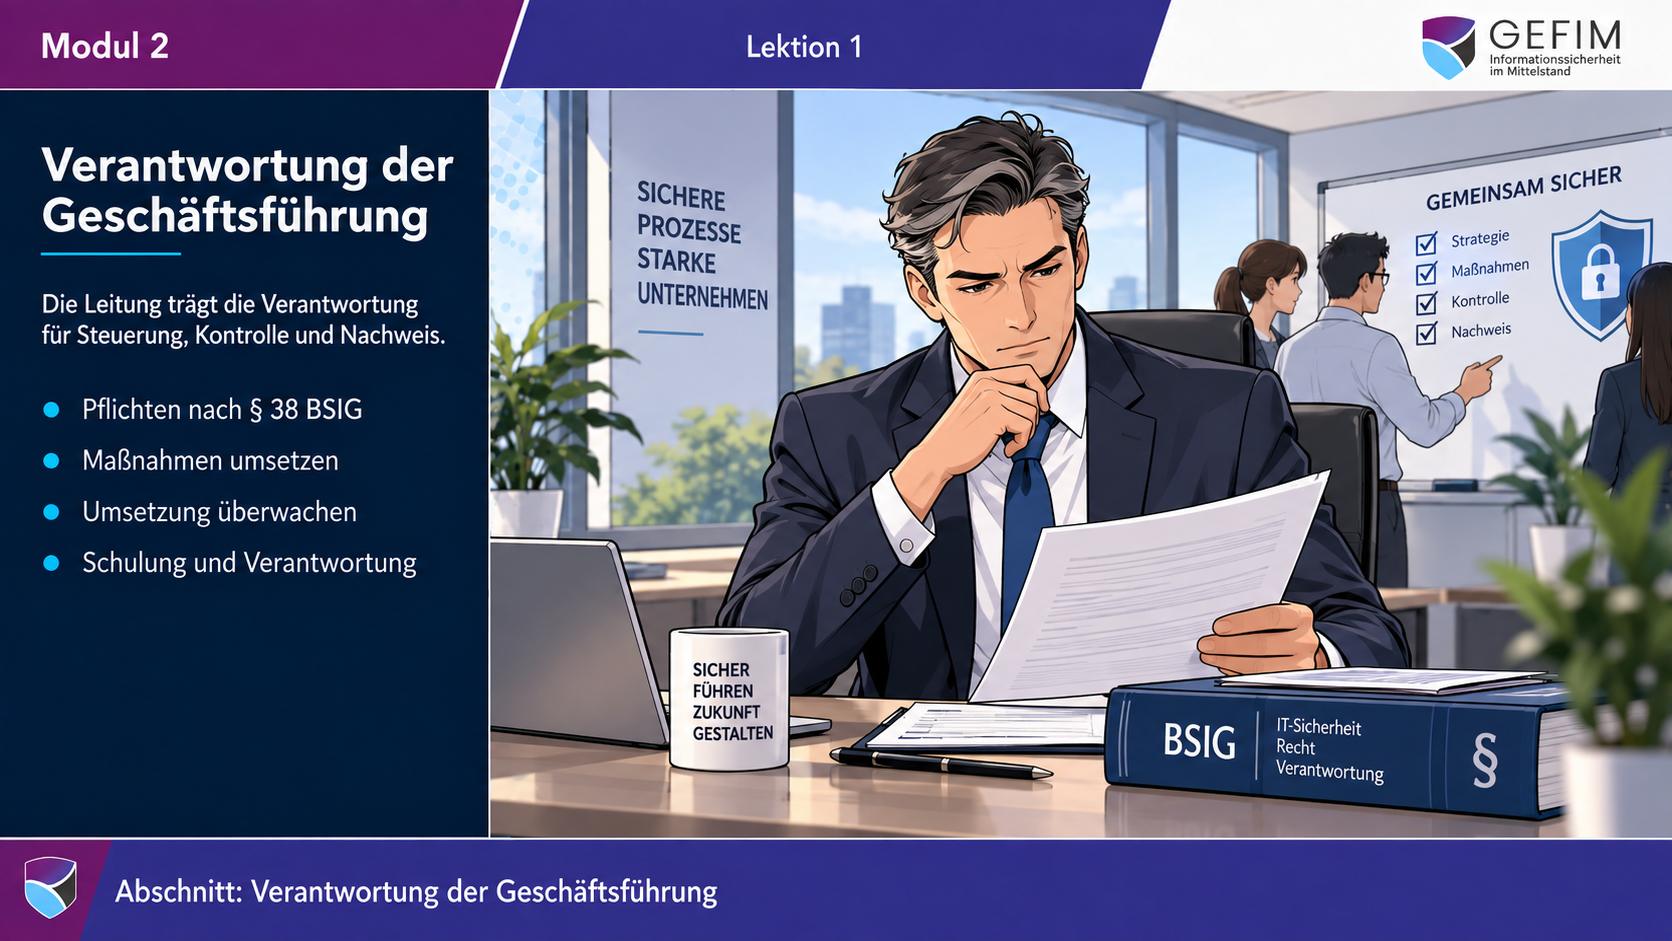
Die Geschäftsleitung muss die Risikomanagementmaßnahmen nach § 30 BSIG umsetzen und ihre Umsetzung überwachen (§ 38 Abs. 1 BSIG). Aufgaben können Sie delegieren – die Verantwortung bleibt bei Ihnen.
Regelmäßig schulen
Jedes Mitglied der Geschäftsleitung muss regelmäßig an Schulungen teilnehmen (§ 38 Abs. 3 BSIG). Die Schulung Ihrer IT-Leitung ersetzt Ihre eigene nicht.
Entscheidungen belegen
Wer diese Pflichten schuldhaft verletzt, haftet der eigenen Gesellschaft für den Schaden, etwa nach § 43 GmbHG (§ 38 Abs. 2 BSIG). Umso wichtiger ist, dass Sie Entscheidungen nachvollziehbar dokumentieren.
Geschäftsleitungen betroffener Unternehmen, die ihre Pflichten nach § 38 Abs. 1 BSIG schuldhaft verletzen, haften ihrer Gesellschaft für den entstandenen Schaden nach Gesellschaftsrecht, bei der GmbH etwa nach § 43 GmbHG, bei der AG nach § 93 AktG. Diese Organhaftung ist persönlich und kann im Ernstfall auch das Privatvermögen treffen. Sie besteht gegenüber der eigenen Gesellschaft, nicht unmittelbar gegenüber Kunden oder Behörden.
29.500
06.12.2025
Jedes Mitglied
Stand: 18.09.2026
Betrifft das Ihr Unternehmen? NIS2-Check starten →
Sie wollen die Maßnahmen im Unternehmen umsetzen? Dafür gibt es unsere NIS2-Beratung. Kostenloses Erstgespräch anfragen →
Drei Wege, je nachdem, wo Sie stehen: Sie schulen Ihre Geschäftsleitung auf unserer Plattform und belegen die Teilnahme, Sie setzen NIS2 mit unserer Beratung im Unternehmen um, oder Sie klären zuerst im NIS2-Check, ob Ihr Unternehmen überhaupt betroffen ist – in höchstens acht Fragen, ohne Anmeldung.
Ich will mich als Geschäftsführer schulen – und das belegen können.
6 Module in Managementsprache, Lerneinheiten von höchstens 10 Minuten, ab Paket Silber mit Teilnahmebescheinigung je Person. Ab 149 € netto im Monat für die ganze Geschäftsleitung.
Wir wollen NIS2 im Unternehmen umsetzen.
Betroffenheitsprüfung, Gap-Analyse, BSI-Registrierung, externer ISB und mehr – individuelles Angebot nach kostenlosem Erstgespräch.
Sie sind IT-Leiter oder Informationssicherheitsbeauftragter? So holen Sie Ihre Geschäftsführung ins Boot →
Blick in die Schulung
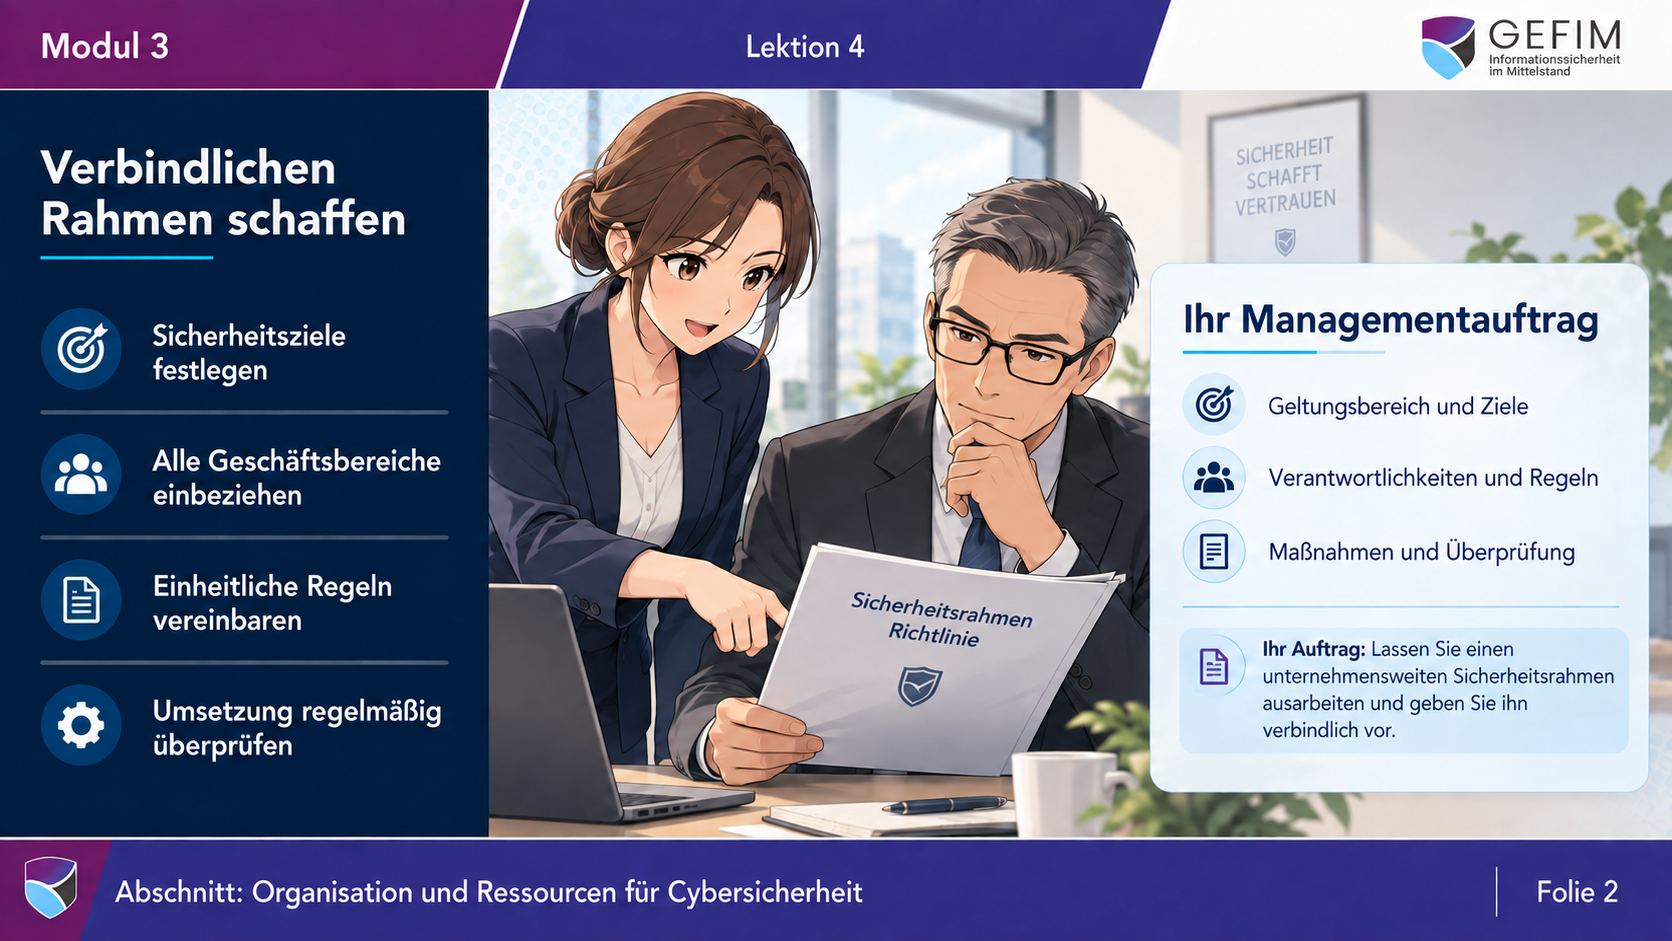
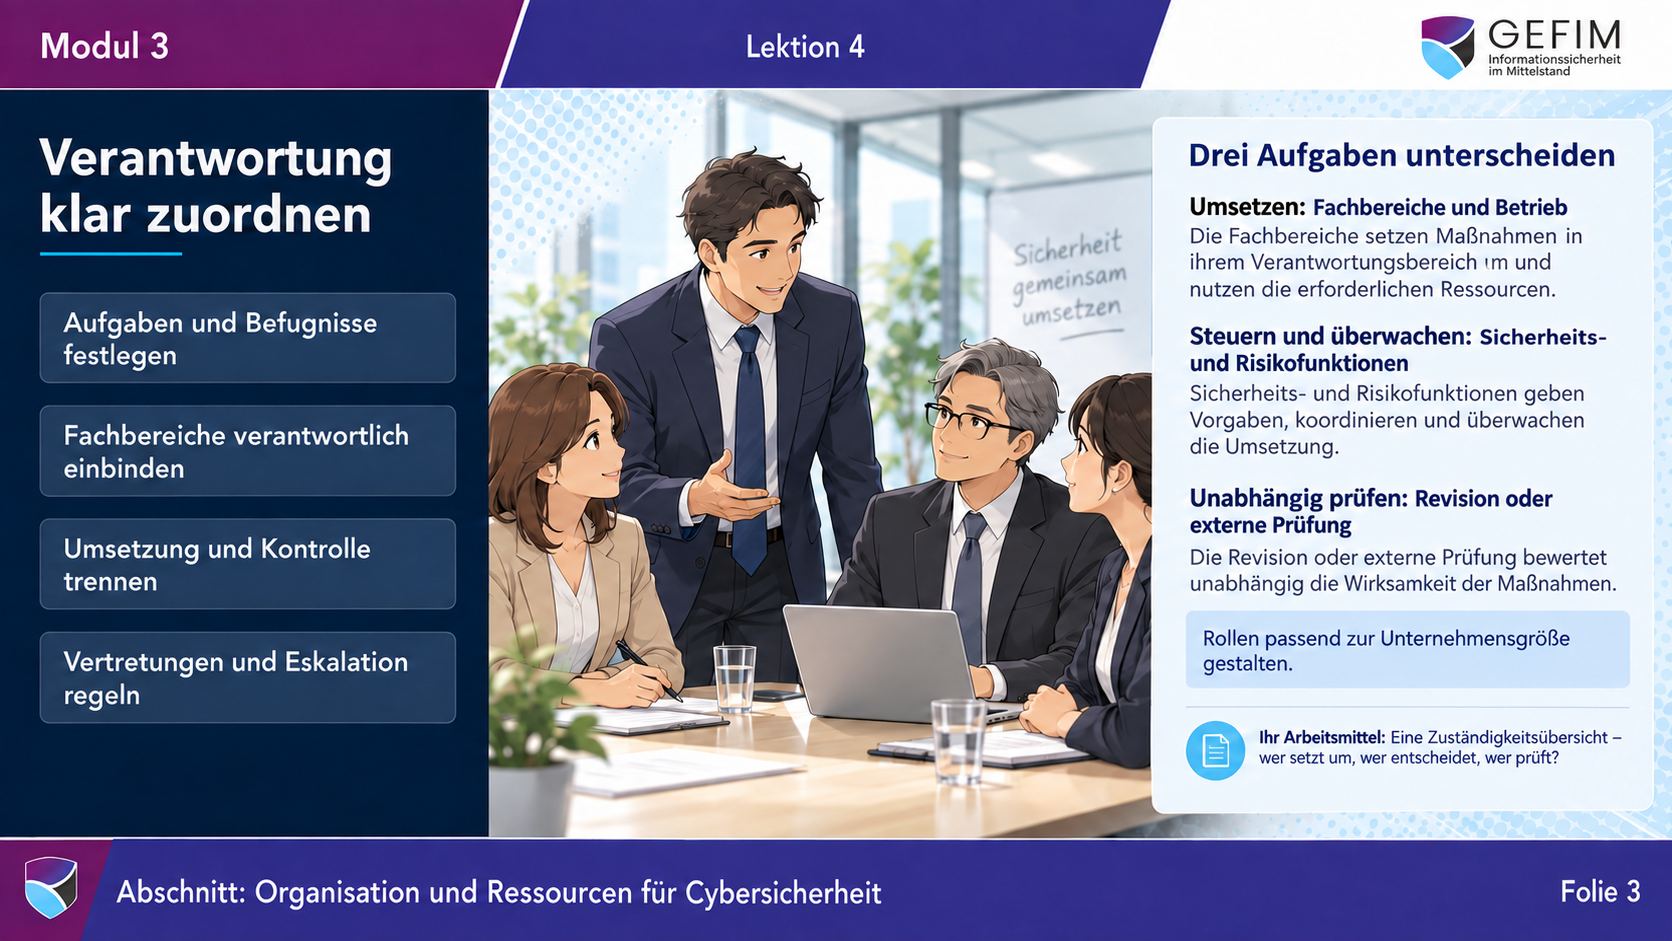
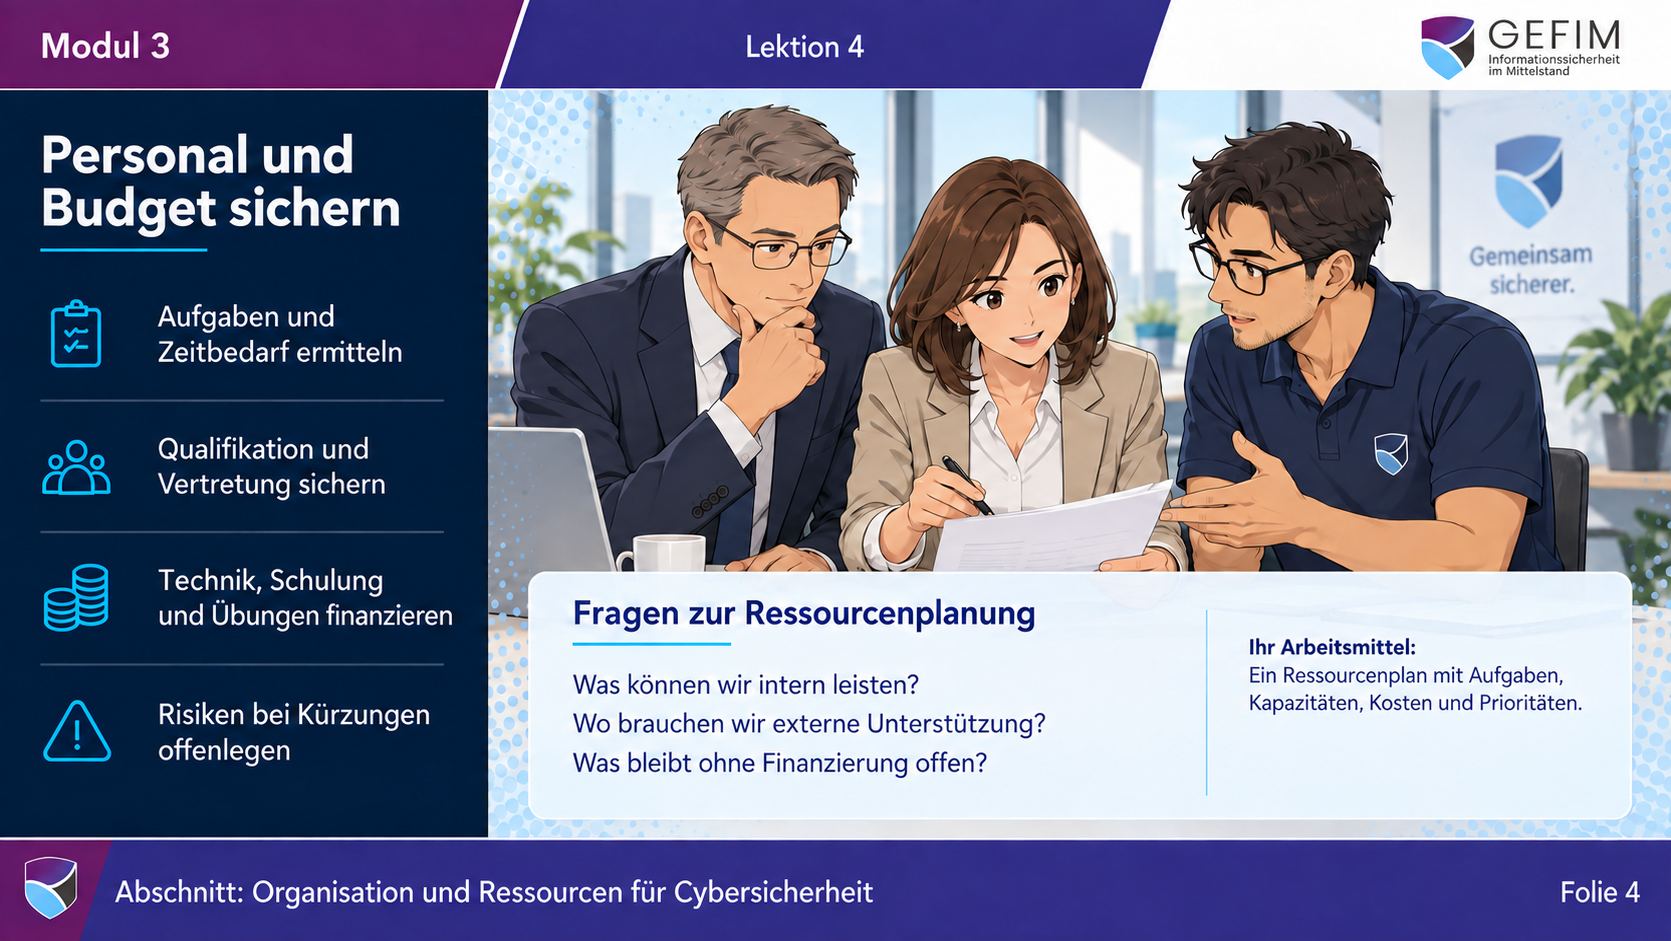
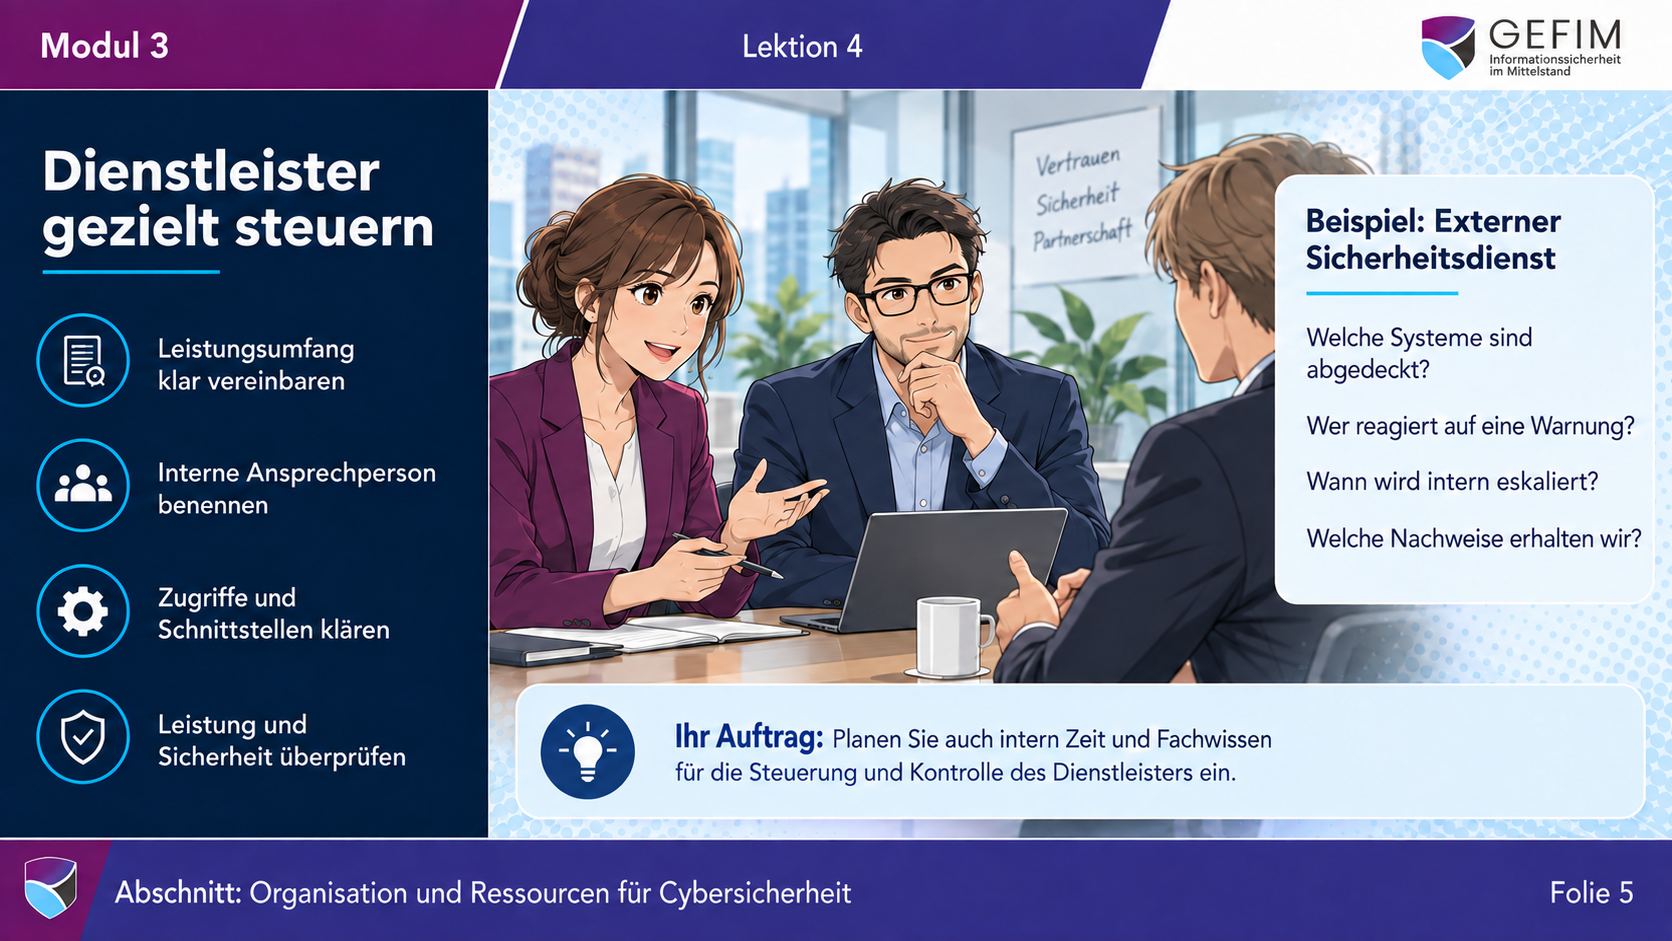
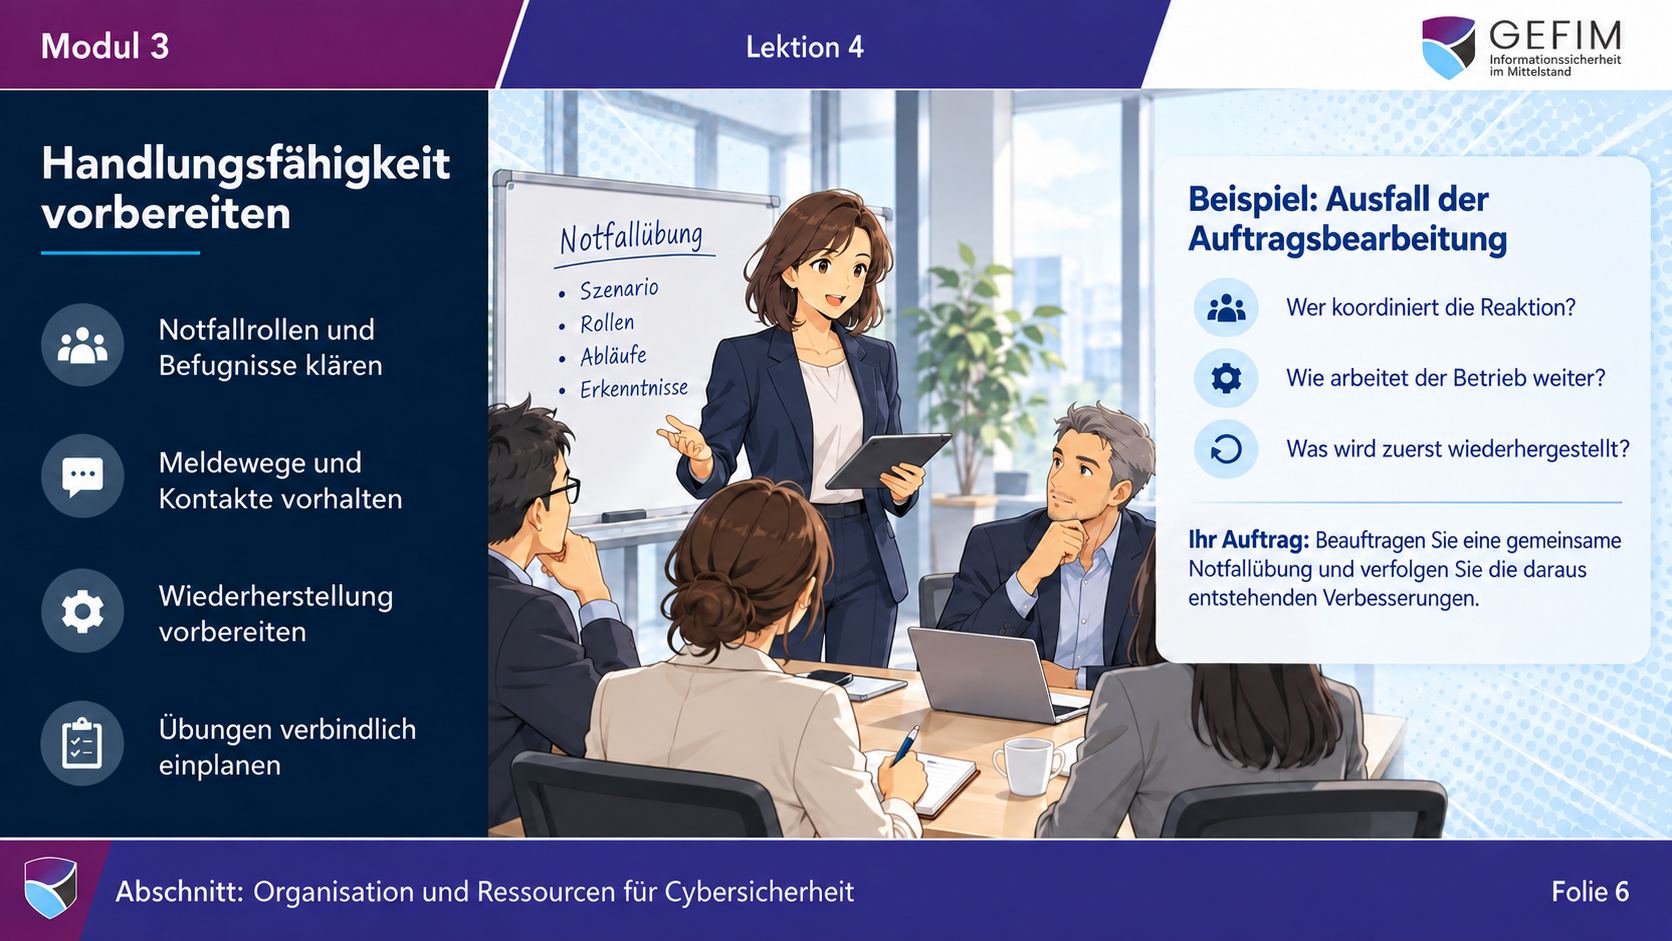
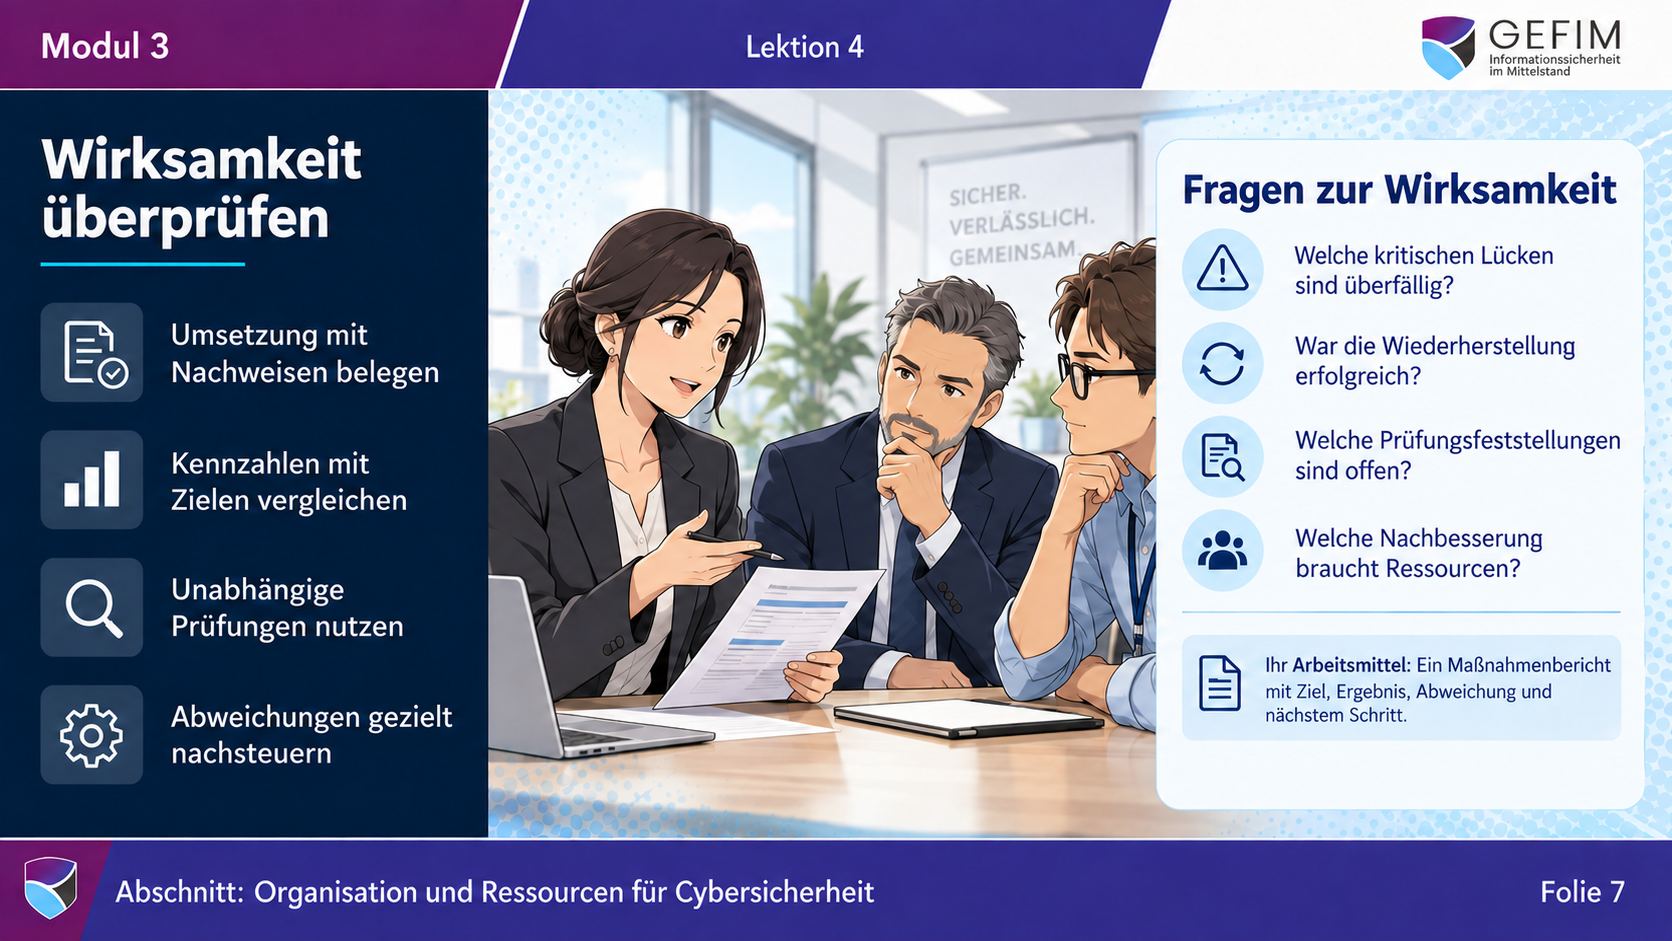
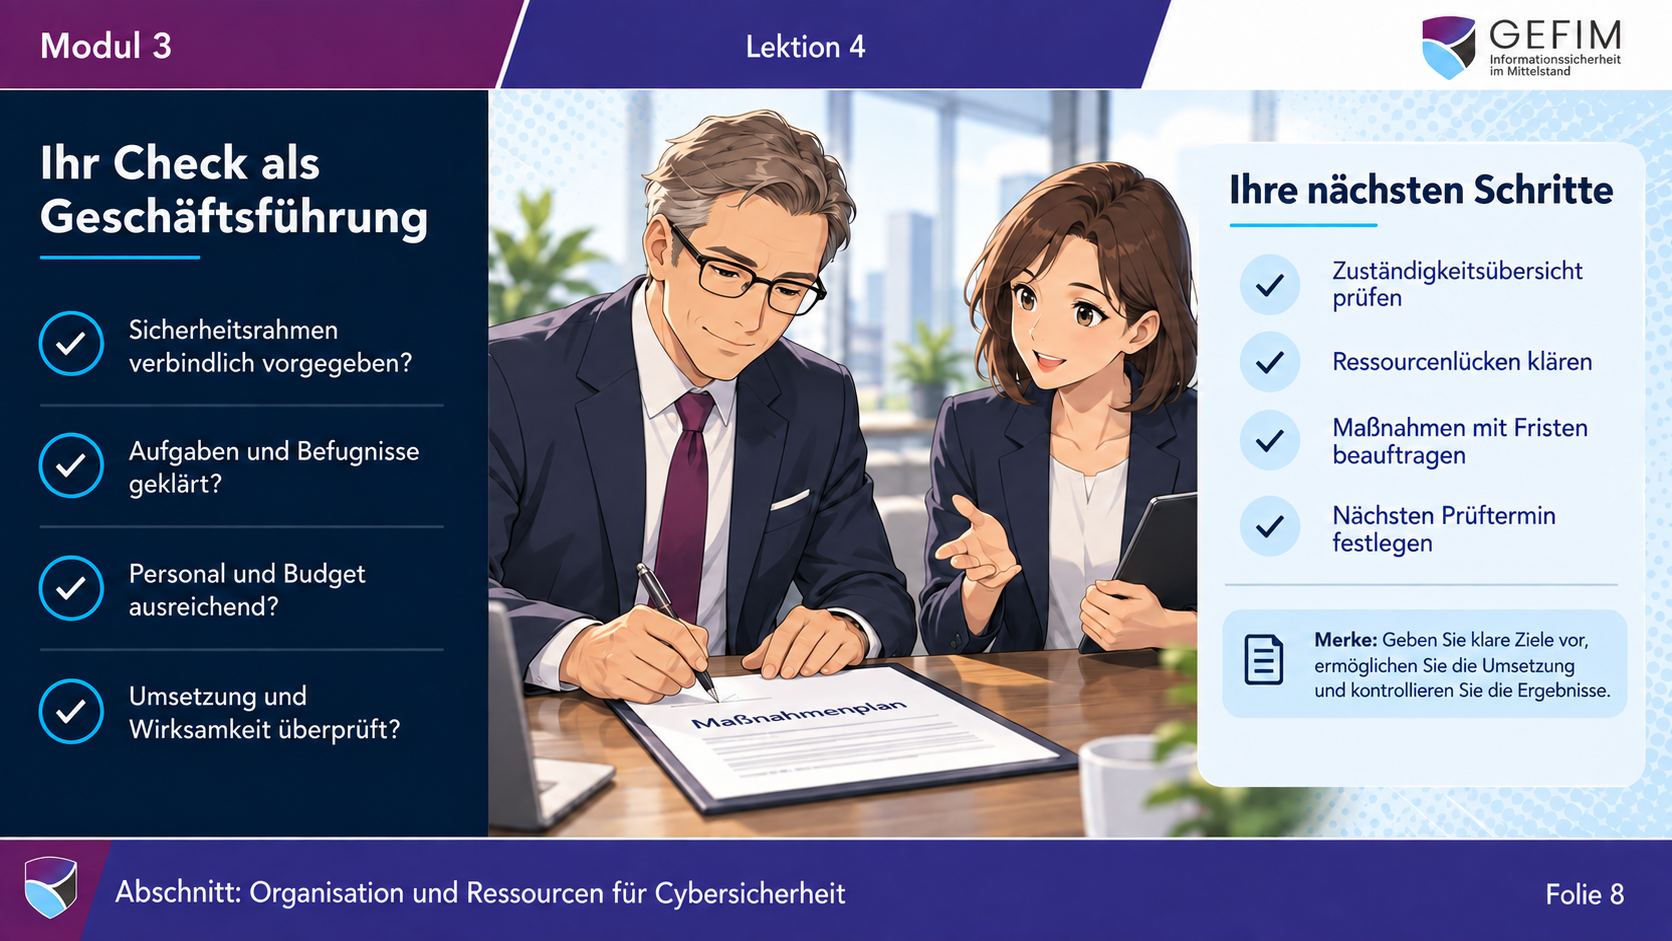
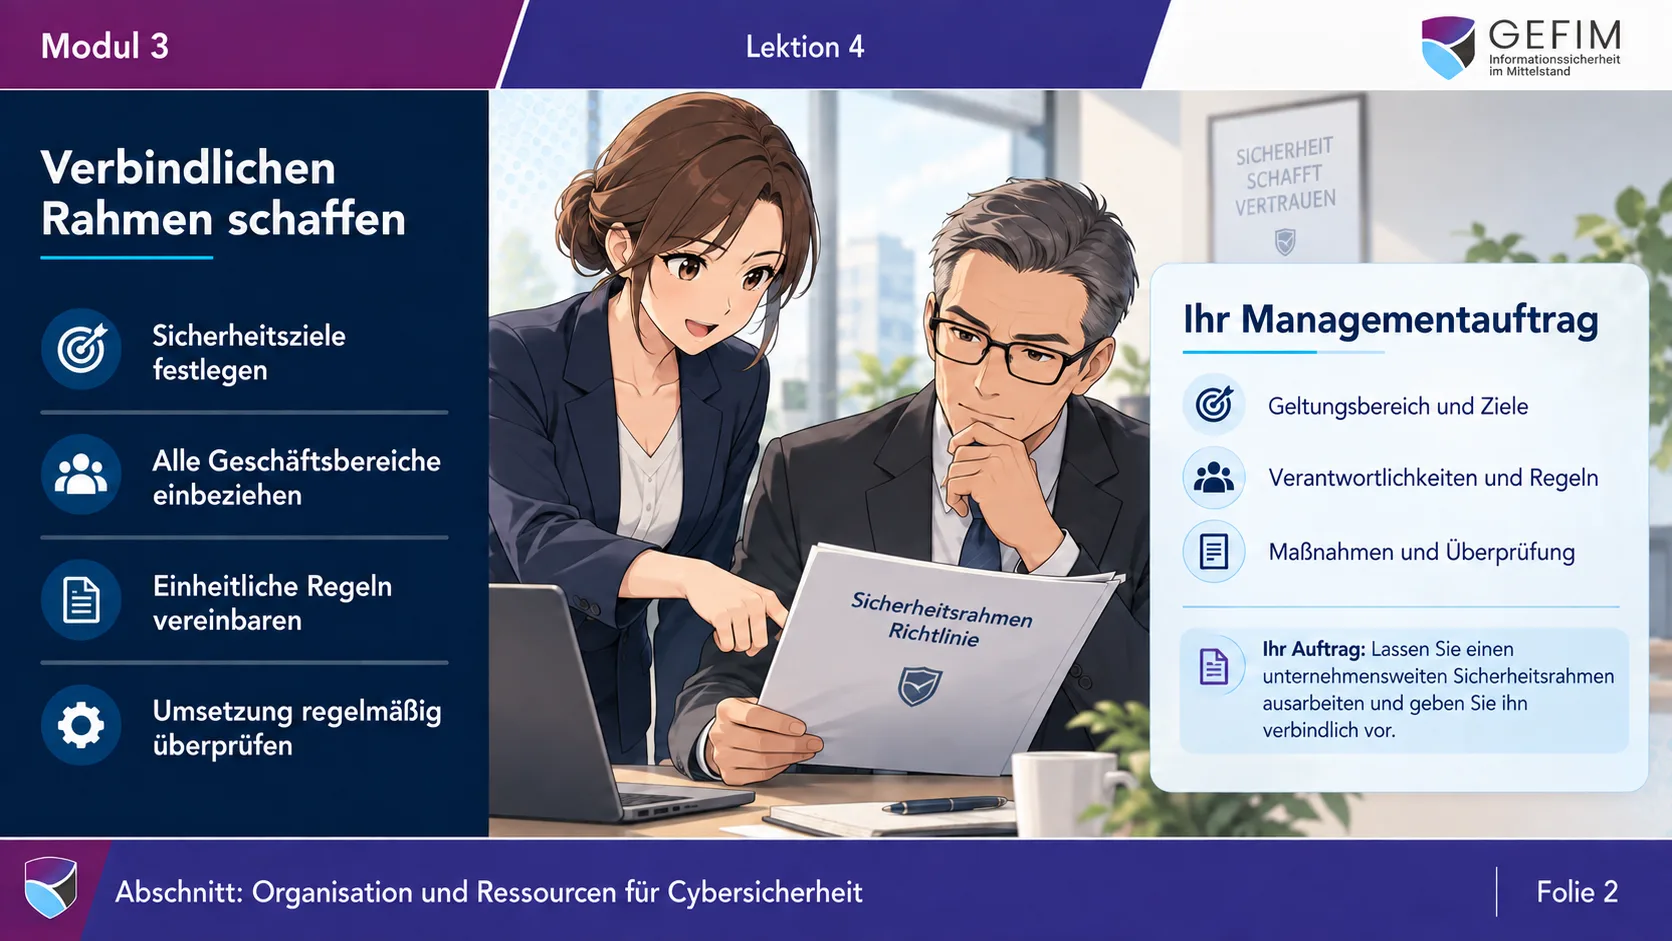
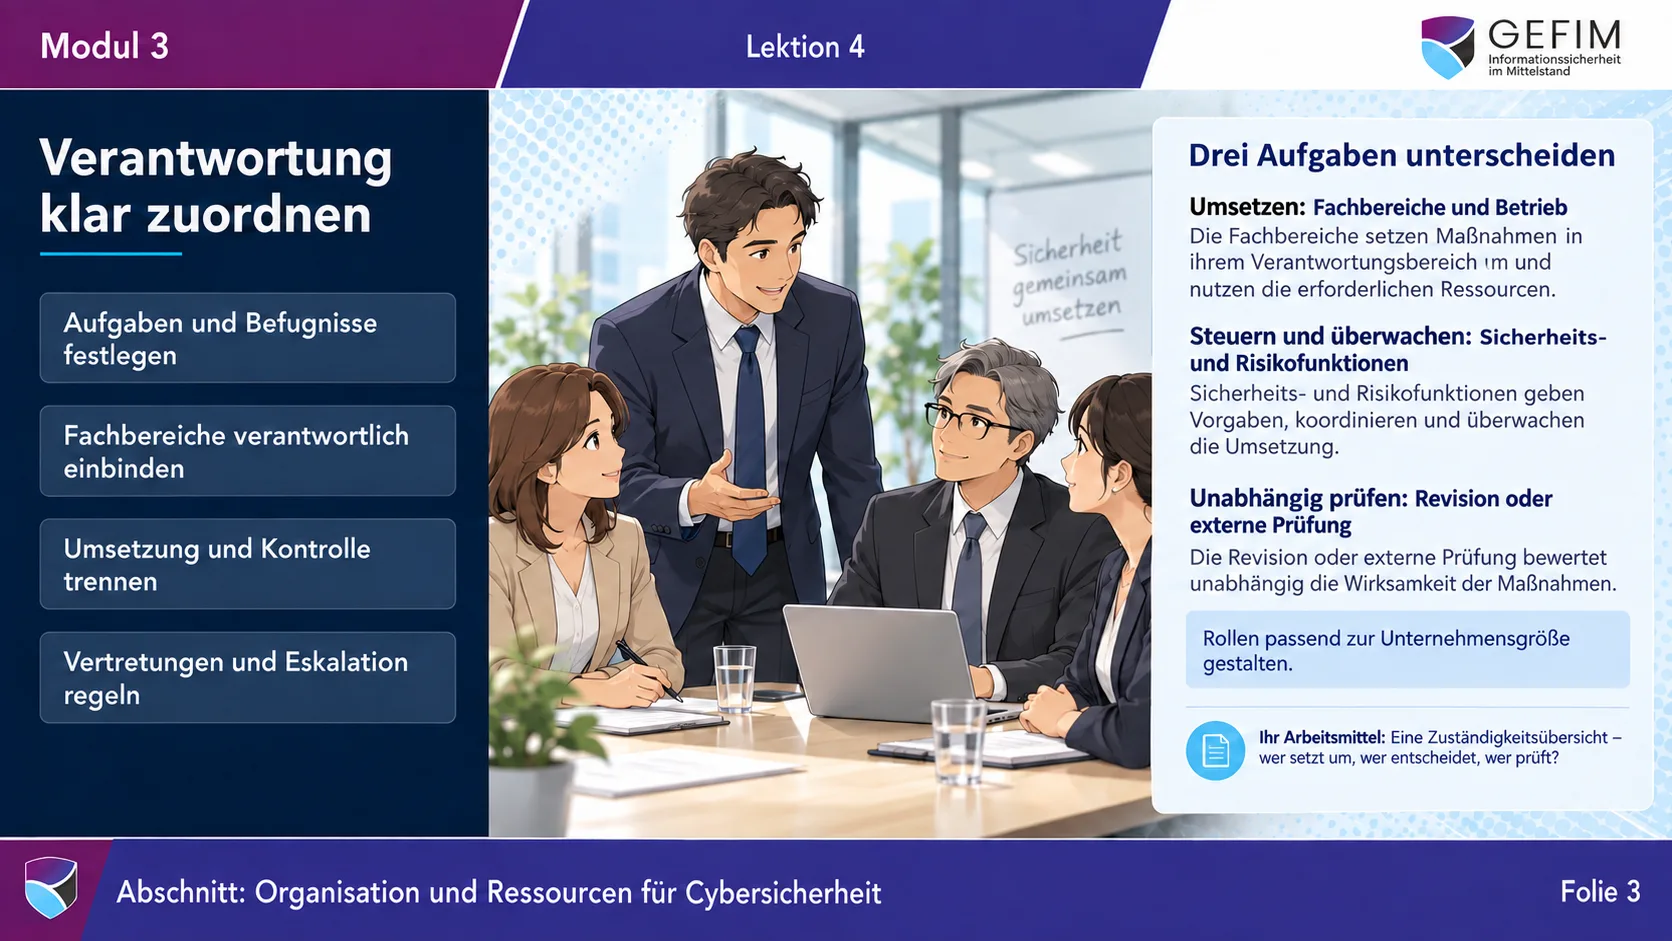
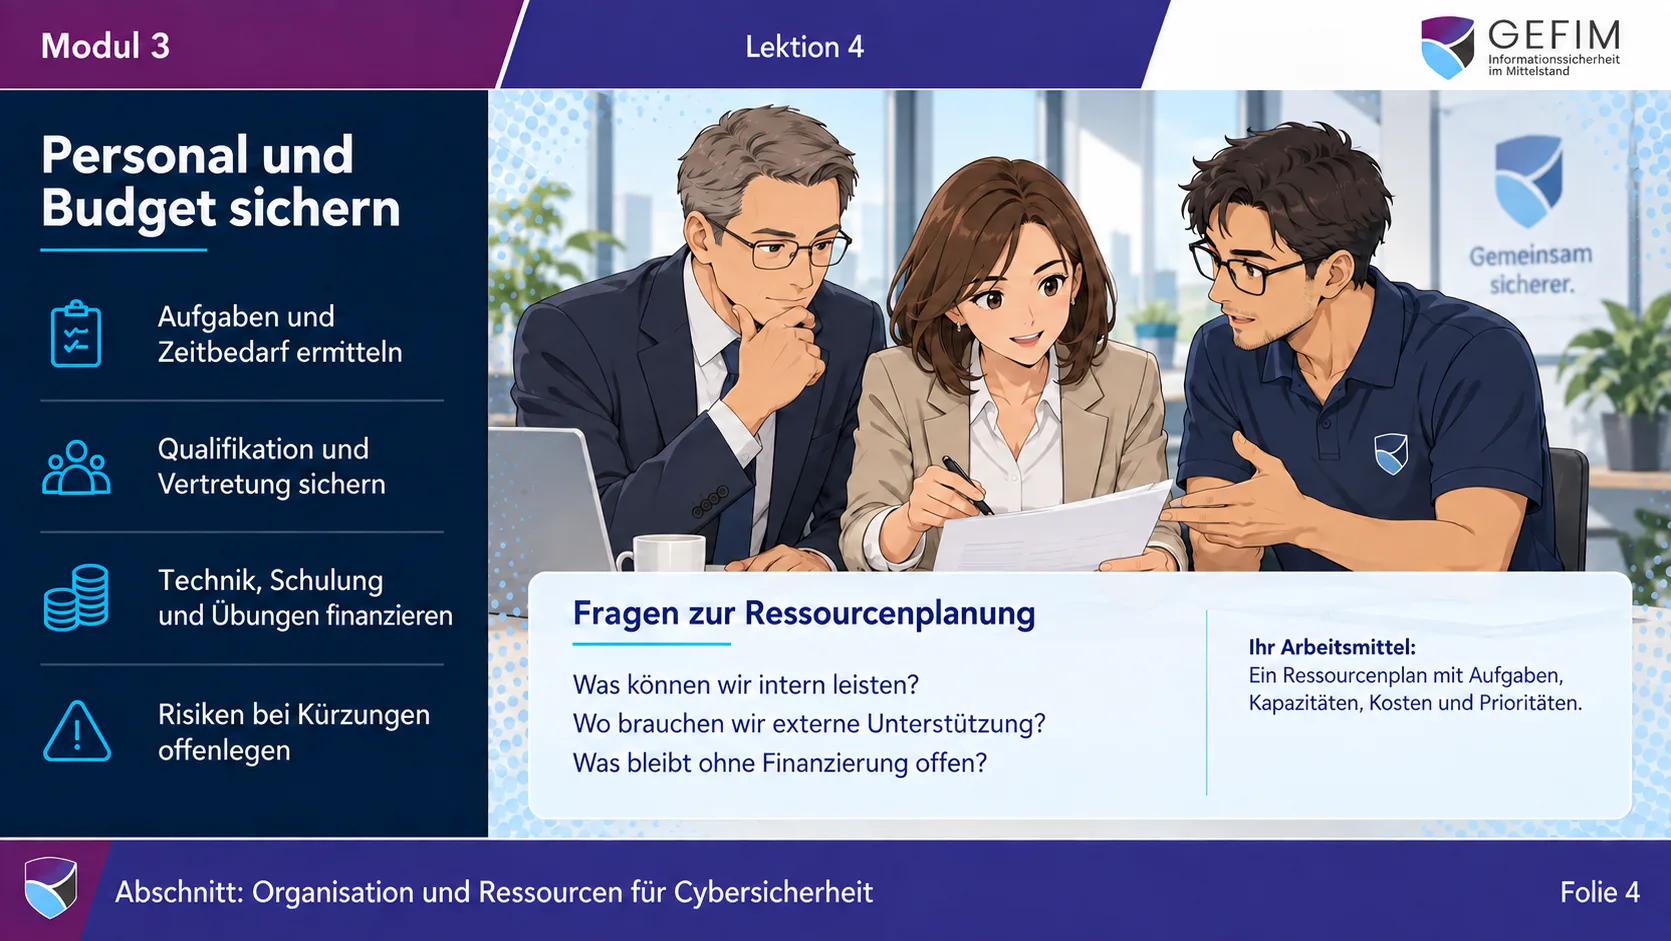
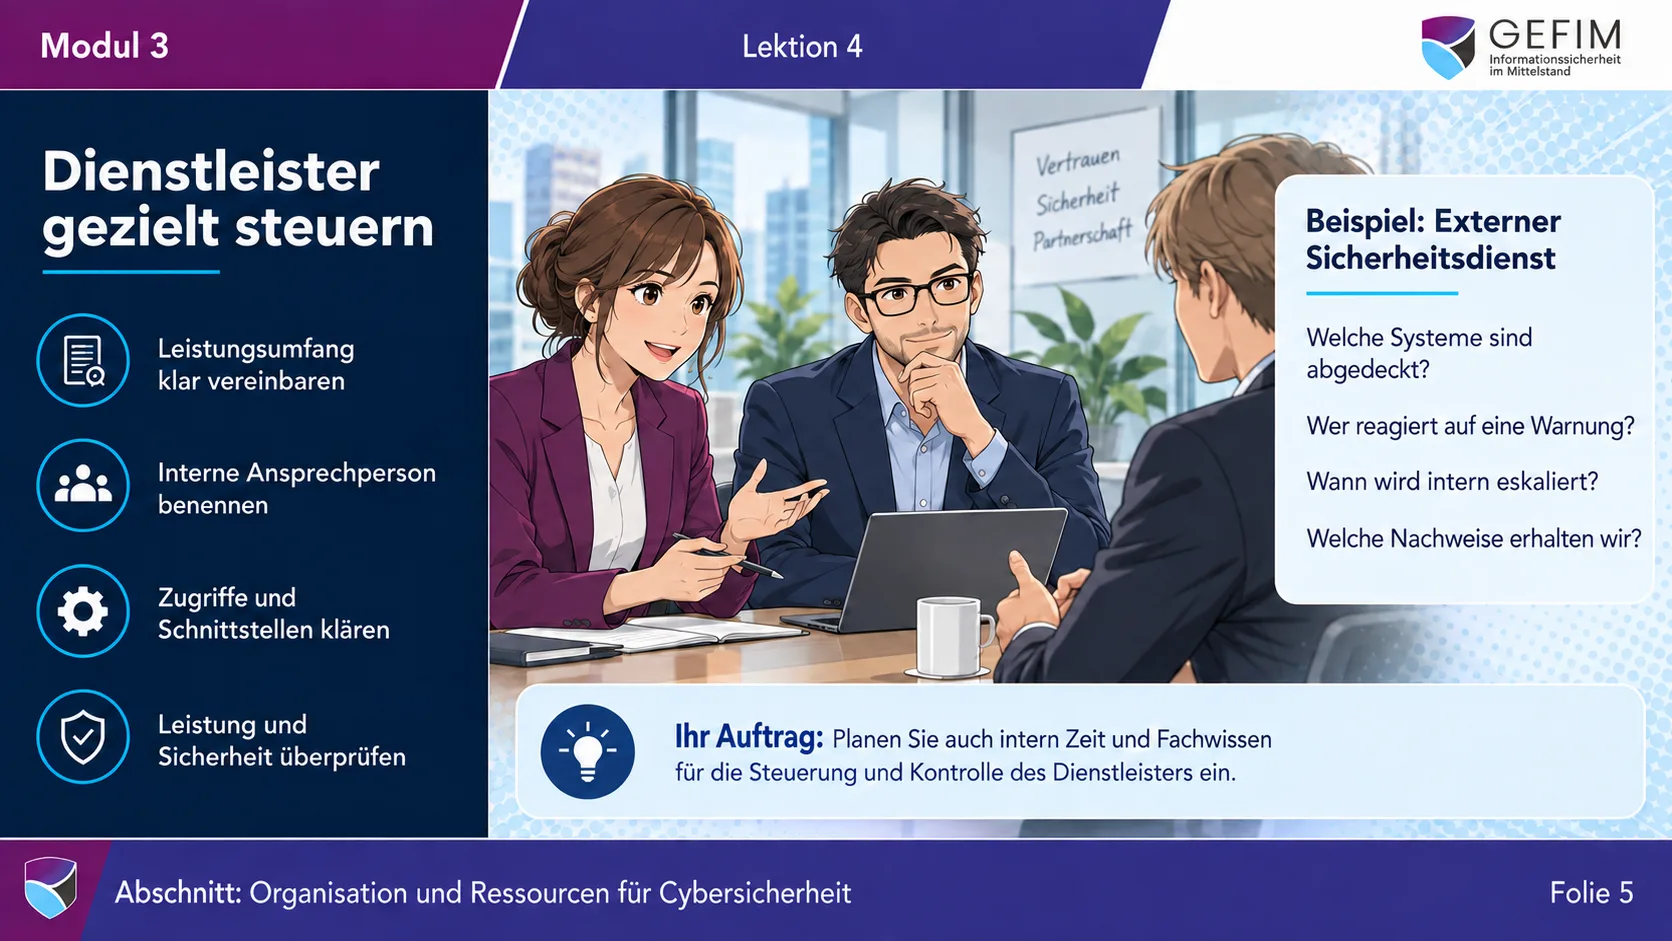
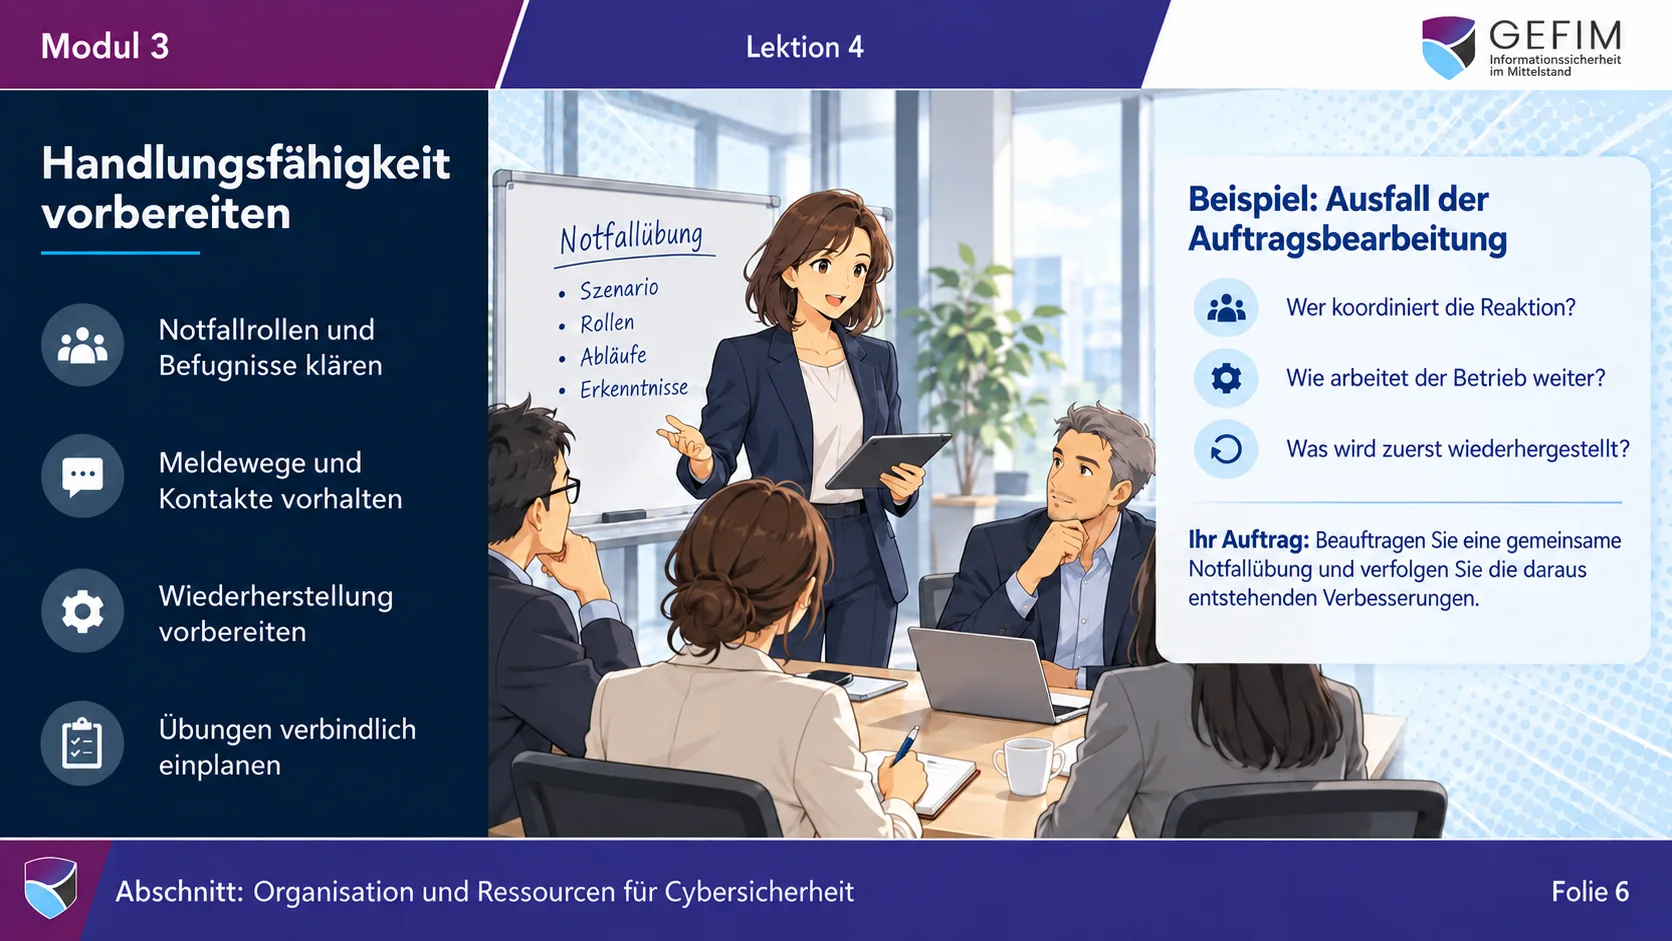
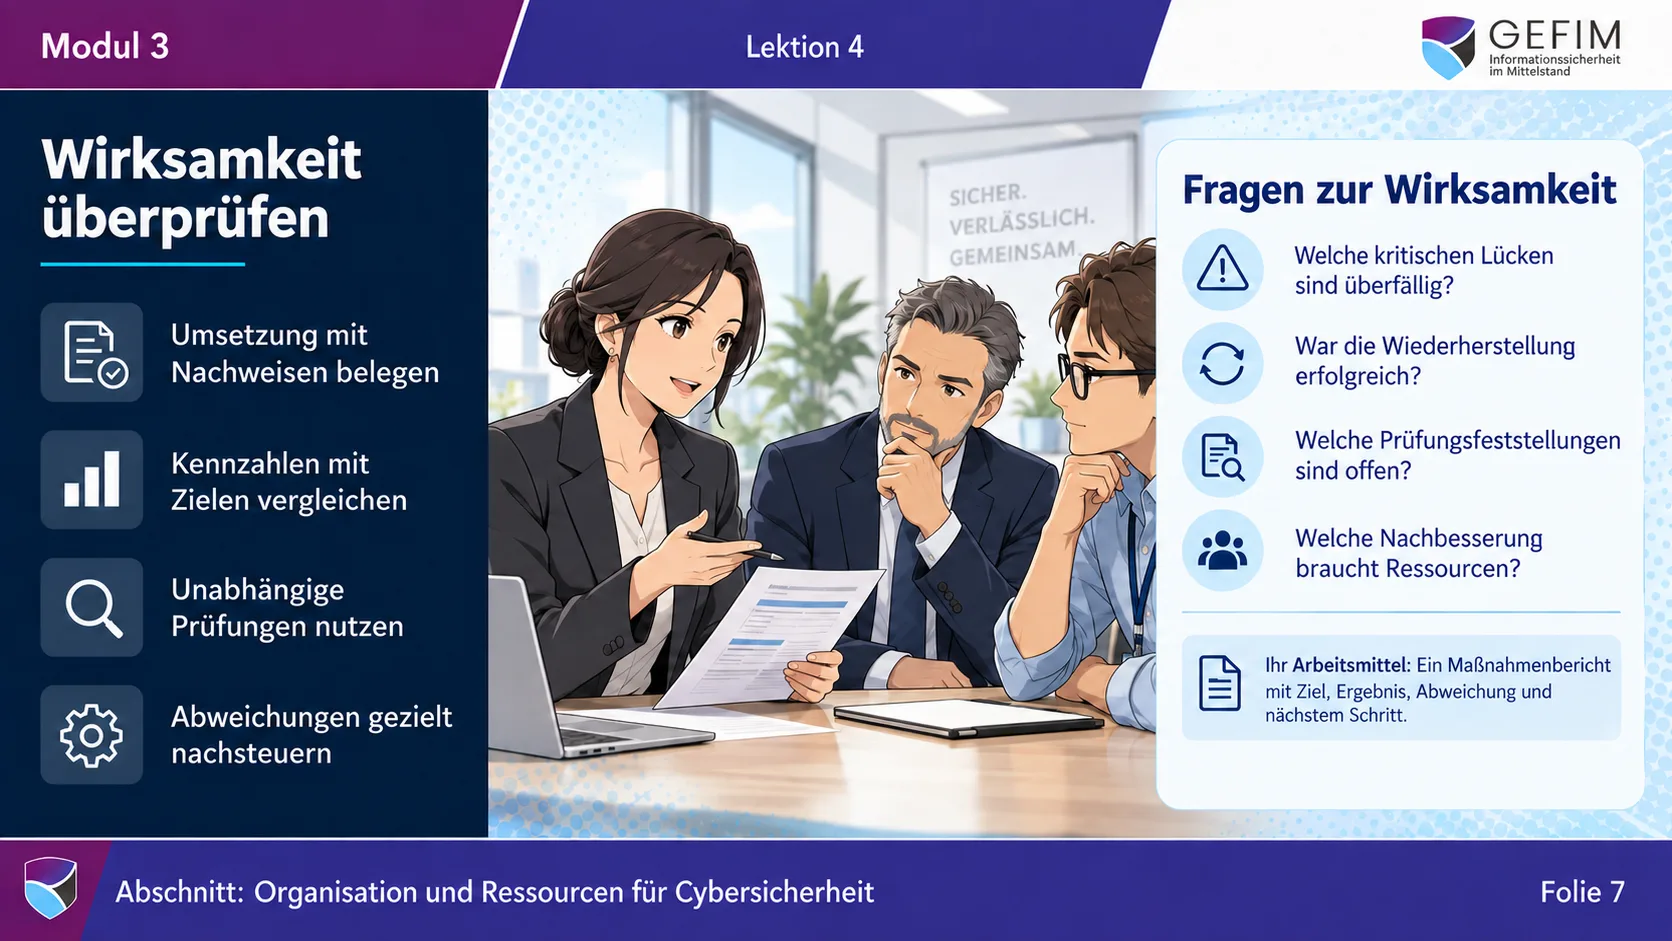
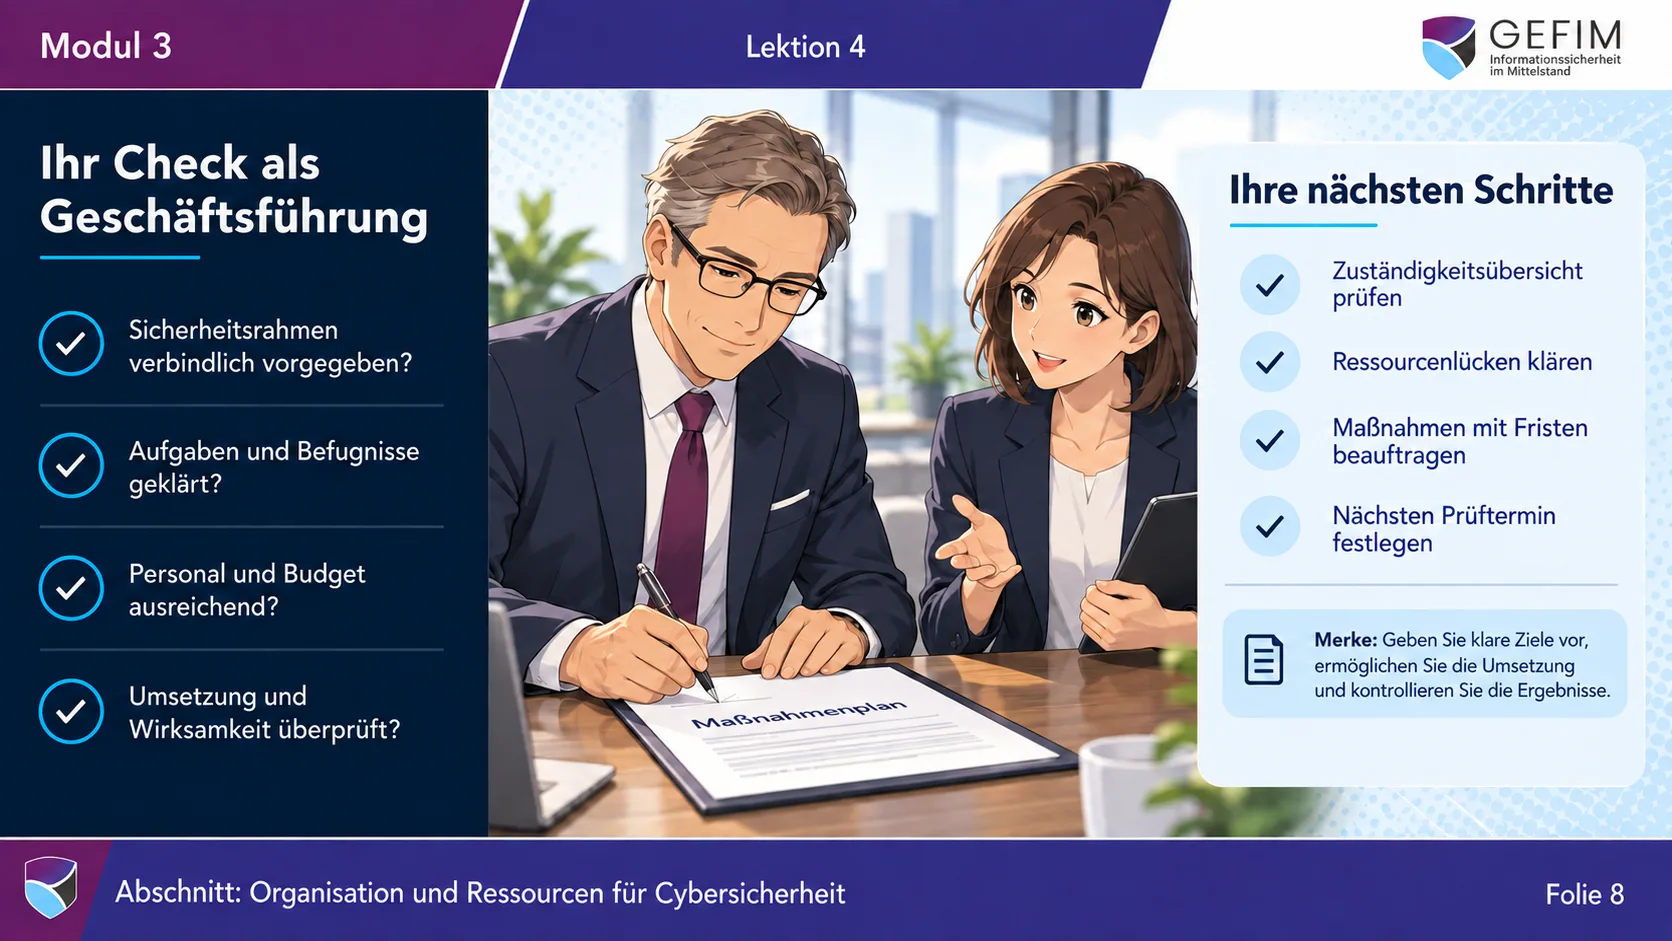
Eine komplette Lektion zum Ansehen und Anhören: „Organisation und Ressourcen für Cybersicherheit sicherstellen“. Links stehen die Handlungspunkte, rechts Ihr Auftrag und Ihr Arbeitsmittel – ohne Anmeldung.
Jede Lektion gibt es in zwei Formaten, die beide in der Lektion bereitstehen: als Video, in dem Marcel Hofmann selbst durch die Präsentation führt, und als reine Audiofassung für unterwegs, vertont mit einer lizenzierten KI-Stimme. Beide Formate ansehen →
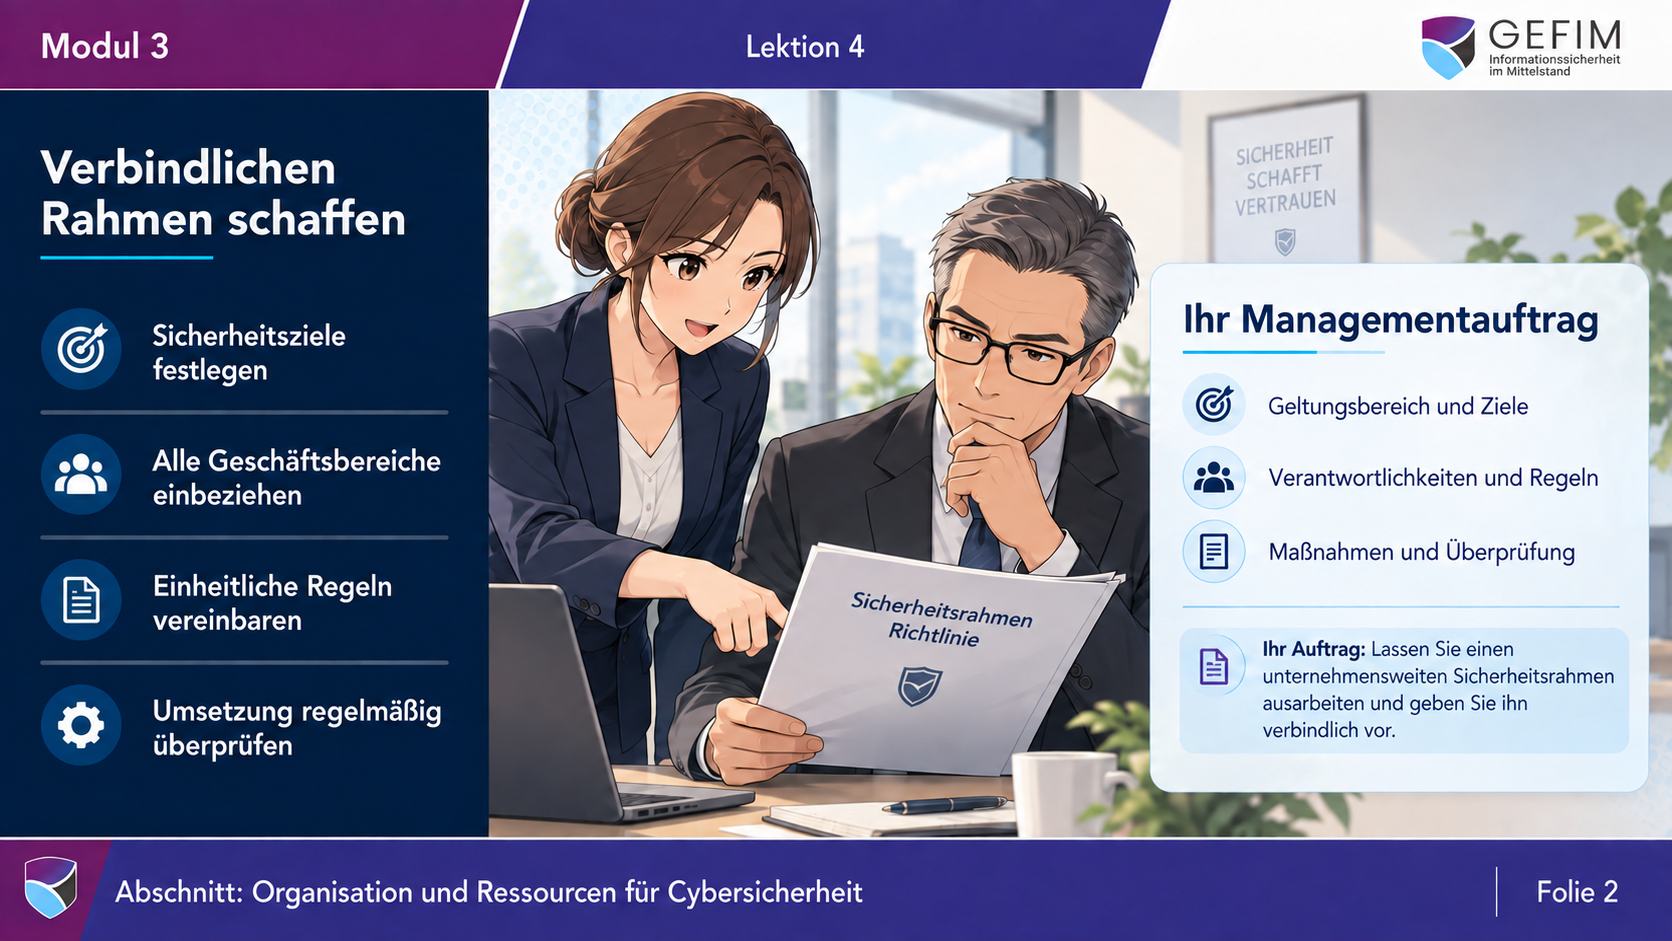
Die Geschäftsleitung gibt Ziele vor, ermöglicht die Umsetzung und prüft Ergebnisse: Leitlinie, klare Zuständigkeiten, Personal und Budget, Dienstleistersteuerung, Notfallübungen und Wirksamkeitskontrolle.
Audiofassung: Vertonung mit KI-Stimme. In den Videolektionen spricht Marcel Hofmann selbst.
KI-Stimme von Stefan Rank, Sprecher und Moderator im deutschen Rundfunk · powered by voicemodel.ai (externer Link, öffnet in neuem Tab)
In Lektion 4 geht es darum, Organisation und Ressourcen für Cybersicherheit sicherzustellen. Als Geschäftsführer geben Sie klare Ziele vor, ermöglichen die Umsetzung und überprüfen die Ergebnisse.
Schaffen Sie zunächst einen verbindlichen Sicherheitsrahmen in Form einer Leitlinie für Informationssicherheit für das gesamte Unternehmen. Darin wird festgelegt, welche Informationen und Geschäftsprozesse geschützt werden sollen, welche Regeln gelten und wer verantwortlich ist. Beziehen Sie Rahmenwerke wie ISO 27001 oder TISAX® mit ein. Legen Sie die sogenannten Schutzziele fest. Diese lauten Verfügbarkeit, Vertraulichkeit und Integrität. Alle Ihre Prozesse sollen verfügbar sein, wenn Sie diese brauchen. Vertraulichkeit schützt Daten, Integrität, dass Daten nicht verändert werden. Beziehen Sie alle relevanten Geschäftsbereiche ein und lassen Sie die Vorgaben regelmäßig überprüfen.
Klären Sie für jede wesentliche Aufgabe: Wer setzt um, wer entscheidet, wer kontrolliert und wer übernimmt die Vertretung? Das Unternehmen muss einen Maßnahmenplan entwickeln. Fachbereiche und Betrieb setzen Maßnahmen um. Sicherheits- und Risikofunktionen koordinieren und überwachen. Eine Revision oder externe Prüfung bewertet die Wirksamkeit unabhängig. Diese Aufgabenverteilung sollte zu Ihrer Unternehmensgröße passen.
Sorgen Sie für ausreichend Personal, Zeit und Budget. Berücksichtigen Sie neben Technik und laufendem Betrieb auch Weiterbildung, Schulungen, Übungen und Prüfungen. Lassen Sie sich einen Ressourcenplan mit Aufgaben, Kapazitäten, Kosten und Prioritäten vorlegen. Werden Maßnahmen gekürzt oder verschoben, fragen Sie nach den Folgen: Welche Sicherheitslücken bleiben bestehen? Welche Risiken entstehen dadurch?
Externe Dienstleister können fehlende Fähigkeiten ergänzen. Vereinbaren Sie einen klaren Leistungsumfang, benennen Sie eine interne Ansprechperson und regeln Sie Zugriffe, Schnittstellen und Meldewege. Prüfen Sie regelmäßig, ob die vereinbarten Leistungen erbracht werden. Auch für die Steuerung und Kontrolle eines Dienstleisters brauchen Sie intern Zeit und Fachwissen.
Bereiten Sie Ihr Unternehmen auf Sicherheitsvorfälle vor. Legen Sie Notfallrollen, Entscheidungsbefugnisse und erreichbare Kontakte fest. Klären Sie, wie wichtige Geschäftsprozesse bei einem Ausfall weiterlaufen und welche Systeme zuerst wiederhergestellt werden müssen. Beauftragen Sie gemeinsame Notfallübungen. Lassen Sie erkannte Schwächen dokumentieren und Verbesserungen mit Verantwortlichen und Fristen umsetzen.
Überprüfen Sie anschließend die Wirksamkeit: Welche kritischen Sicherheitslücken sind überfällig? War die Wiederherstellung im Test erfolgreich? Welche Prüfungsfeststellungen sind noch offen? Ein aussagekräftiger Maßnahmenbericht zeigt Ziele, Ergebnisse, Abweichungen und nächste Schritte. Bei Problemen entscheiden Sie über zusätzliche Ressourcen oder eine Anpassung des Vorgehens.
Prüfen Sie für Ihr Unternehmen: Sind die Vorgaben verbindlich? Sind Zuständigkeiten geklärt? Reichen Personal und Budget aus? Und wird die Wirksamkeit überprüft? Ihre Aufgabe ist, Cybersicherheit organisatorisch zu ermöglichen und die Umsetzung konsequent nachzuverfolgen.
Von den Grundlagen bis zur Nachweisführung – aufgebaut aus Sicht der Geschäftsleitung, nicht der IT.
Modul 1: NIS2 kompakt verstehen
Die Geschäftsleitung erhält einen verständlichen Überblick über Ziel, Hintergrund und Bedeutung der NIS2-Regulierung.
Modul 2: Verantwortung der Geschäftsleitung
Dieses Modul macht deutlich, warum Informationssicherheit nicht vollständig delegiert werden kann.
Modul 3: Cyberrisiken unternehmerisch bewerten
Geschäftsführer müssen keine technischen Spezialisten sein. Sie müssen aber Risiken einordnen können.
Modul 4: Maßnahmen verstehen und hinterfragen
Dieses Modul übersetzt technische und organisatorische Sicherheitsmaßnahmen in verständliche Managementsprache.
Modul 5: Sicherheitsvorfälle und Meldepflichten
Im Ernstfall zählt nicht nur Technik, sondern Geschwindigkeit, Klarheit und Verantwortung.
Modul 6: Nachweise, Dokumentation und Governance
NIS2 verlangt nicht nur Maßnahmen, sondern nachvollziehbare Steuerung.
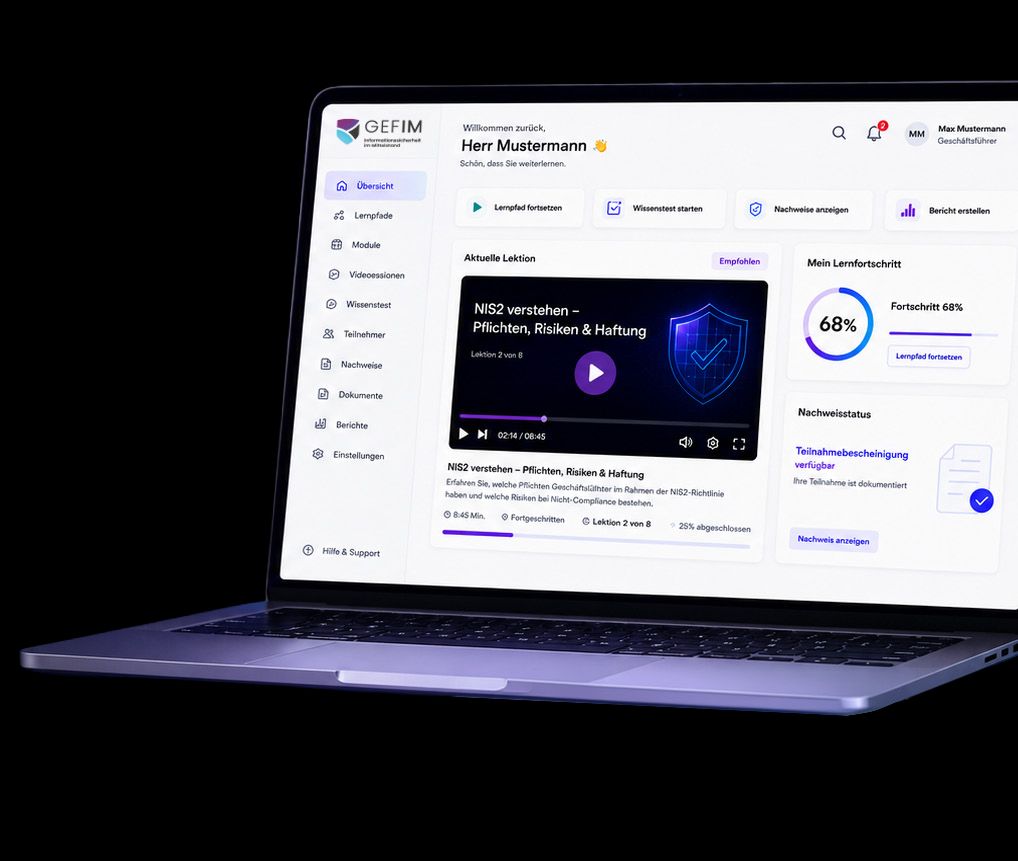
Die GEFIM-Schulungsplattform dokumentiert in jedem Paket, wer welche Inhalte bearbeitet hat. Ab dem Paket Silber erhält jede Person eine Teilnahmebescheinigung, und Ihre Geschäftsleitung bekommt Vorlagen, mit denen sie ihre Entscheidungen festhält.
Transparente Preise
Die Schulung ist in jedem Paket dieselbe. Sie wählen, wie viel Nachweis und wie viele Arbeitsmittel Sie brauchen. Ab 149 € netto im Monat.
In jedem Paket: Unternehmenslizenz
Für Geschäftsleitungen, die die Schulung im eigenen Tempo durcharbeiten und die Dokumentation selbst führen möchten.
149 € pro Monat
netto zzgl. MwSt., monatlich im Voraus
Enthalten:
Für 50 € mehr im Monat: Teilnahmebescheinigung je Person, Vorlagen und Umsetzungs-Workshop Silber
Für Geschäftsleitungen, die ihre Teilnahme belegen und die nächsten Schritte dokumentiert beschließen möchten.
199 € pro Monat
netto zzgl. MwSt., monatlich im Voraus
Alles aus Bronze, dazu:
Für Geschäftsleitungen, die die Umsetzung in ihrem Unternehmen mit Arbeitsmitteln und Beratung angehen möchten.
390 € pro Monat
netto zzgl. MwSt., monatlich im Voraus
Alles aus Silber, dazu:
Alle Preise in Euro netto zzgl. gesetzlicher MwSt., monatliche Abrechnung im Voraus. Mindestlaufzeit 12 Monate. Angebot ausschließlich für Unternehmer im Sinne des § 14 BGB.
Die Schulungspflicht nach § 38 Abs. 3 BSIG gilt, wenn Ihr Unternehmen als wichtige oder besonders wichtige Einrichtung gilt. Für alle anderen ist die Schulung freiwillige Vorsorge – die BSI-Handreichung richtet sich ausdrücklich auch an nicht regulierte Unternehmen.
Die Schulung macht Ihre Geschäftsleitung entscheidungsfähig. Die Beratung macht aus Entscheidungen umgesetzte Maßnahmen – mit sieben klar beschriebenen Leistungen.
Klarheit, ob und wie NIS2 Ihr Unternehmen trifft.
Soll-Ist-Abgleich mit den NIS2-Anforderungen, priorisiert.
Registrierung beim BSI vorbereitet und begleitet.
Informationssicherheitsbeauftragter: Ihre externe Sicherheitsabteilung – dauerhaft an Ihrer Seite.
Dienstleister und Lieferanten sicher steuern – und Kundenanfragen souverän beantworten.
Ein ISMS, das im Alltag funktioniert und im Audit besteht.
Ihr TISAX®-Label für die Automobil-Lieferkette.
Schritt 1: Kostenloses Erstgespräch
Sie schildern Ihre Ausgangslage, wir ordnen ein und sagen Ihnen ehrlich, welche Leistung sinnvoll ist – per Telefon oder Microsoft Teams.
Schritt 2: Schriftliches Angebot
Sie erhalten Leistungen, Vorgehen, Aufwand, Termine und Preis schriftlich.
Schritt 3: Umsetzung mit festen Ansprechpartnern
Wir arbeiten mit Ihrer Geschäftsleitung, Ihrer IT und Ihren Dienstleistern – per Microsoft Teams und vor Ort nach Absprache.
Schritt 4: Übergabe oder laufende Begleitung
Sie erhalten die vereinbarten Ergebnisse und Nachweise.
Wir reagieren nicht erst, wenn es brennt.
Kostenlos · unverbindlich · persönliche Rückmeldung
nis2-berater.de ist ein Angebot der GEFIM UG (haftungsbeschränkt) – Informationssicherheit im Mittelstand. Sie sprechen direkt mit den Geschäftsführern.
Geschäftsführer der GEFIM
Berät mittelständische Unternehmen zu Informationssicherheit und NIS2 – mit Blick auf das, was die Geschäftsleitung entscheiden muss.
Geschäftsführer der GEFIM
Sorgt dafür, dass Informationssicherheit im Alltag funktioniert – mit klaren Prozessen statt Papierberg.
Veröffentlicht mit schriftlicher Zustimmung der Smart Press Shop GmbH & Co. KG.
Mitglied im TeleTrusT – Bundesverband IT-Sicherheit e. V. Branchenverband für IT-Sicherheit – die Mitgliedschaft ist keine Zertifizierung. Im Ratgeber beantworten wir die Fragen, die Geschäftsführern zuerst kommen: Wer ist betroffen, wer muss geschult werden, wofür haftet die Geschäftsleitung? Jede Aussage nennt den Paragrafen, die Quelle und das Datum, auf das sie sich stützt – damit Sie sie selbst nachprüfen können.
NIS2-Schulungspflicht nach § 38 Abs. 3 BSIG: Wer muss geschult werden, wie oft, wie lange, wie wird es dokumentiert? Die BSI-Handreichung v1.0 erklärt.
NIS2-Haftung für Geschäftsführer: wann die Geschäftsführerhaftung nach § 38 Abs. 2 BSIG greift, Innenhaftung nach GmbHG und AktG, Bußgelder und Nachweise.
NIS2: Wer ist betroffen? Ab 50 Beschäftigten oder über 10 Mio. € Umsatz und Bilanz in einem NIS2-Sektor – so prüfen Sie es nach § 28 BSIG, mit Beispielen.
8 Punkte auf 2 Seiten, mit Paragrafen und Nachweisen. Kostenlos per E-Mail.
Das hängt von Branche und Größe ab. Betroffen ist ein Unternehmen, das gegen Entgelt in einem Sektor aus Anlage 1 oder 2 des BSI-Gesetzes tätig ist und mindestens 50 Beschäftigte hat – oder mehr als 10 Mio. € Jahresumsatz und zugleich mehr als 10 Mio. € Jahresbilanzsumme. Einige Einrichtungen, etwa Betreiber kritischer Anlagen oder DNS-Diensteanbieter, sind unabhängig von der Größe erfasst. Eine erste Einschätzung gibt Ihnen unser NIS2-Check.
Quelle: § 28 BSIG
Ja, wenn Ihr Unternehmen eine wichtige oder besonders wichtige Einrichtung ist. Nach § 38 Abs. 3 BSIG müssen die Geschäftsleitungen regelmäßig an Schulungen teilnehmen – und zwar jedes Mitglied der Geschäftsleitung. Die Schulung Ihrer IT-Leitung ersetzt Ihre eigene nicht. Ist Ihr Unternehmen nicht betroffen, ist die Schulung freiwillige Vorsorge.
Quellen: § 38 BSIG , BSI-FAQ zu NIS-2
Nein, das kann keine Schulung. Die Haftung nach § 38 Abs. 2 BSIG knüpft an die Pflicht an, Maßnahmen umzusetzen und ihre Umsetzung zu überwachen. Eine gute Schulung befähigt Sie, diese Pflicht informiert wahrzunehmen, Entscheidungen auf angemessener Informationsgrundlage zu treffen und das zu dokumentieren. Das ist ein wichtiger Baustein, aber keine Freistellung.
Quellen: § 38 BSIG , § 93 AktG
Mehr dazu: NIS2-Haftung der Geschäftsführer – Risiken und Nachweise
Ja. Das Format ist frei, und das BSI hält interaktive und zeitlich dezentrale Formate ausdrücklich für gut geeignet. Wichtig ist, dass die Inhalte auf Ihr Unternehmen übertragen werden. Diesen Schritt geht Ihre Geschäftsleitung selbst: Unsere Schulung ist ein Selbstlernangebot, und ab Silber helfen der Fragenkatalog für IT, ISB und Dienstleister und die Vorlagen für Beschluss und Roadmap.
Anonym ist unsere Online-Schulung trotzdem nicht: In jeder Lektion führt Marcel Hofmann im Video selbst durch die Folien. Wer unterwegs lernen möchte, startet in derselben Lektion die reine Audiofassung, die direkt unter dem Video steht; sie ist mit einer lizenzierten KI-Stimme vertont.
Quelle: BSI-Handreichung „Schulung für Geschäftsleitungen“ v1.0 (17.04.2026)
Bronze kostet 149 €, Silber 199 € und Gold 390 € im Monat – jeweils netto zzgl. MwSt., abgerechnet monatlich im Voraus. Bei der Mindestlaufzeit von 12 Monaten sind das im ersten Vertragsjahr 1.788 €, 2.388 € bzw. 4.680 € netto. Der Preis gilt je Unternehmen für alle Mitglieder der Geschäftsleitung und bis zu 3 weitere Personen, etwa ISB, IT-Leitung oder Prokura; neue Mitglieder der Geschäftsleitung kommen während der Laufzeit ohne Aufpreis dazu. Versteckte Kosten gibt es nicht; alle Leistungen je Paket zeigt der Paketvergleich.
In der kostenlosen Live-Demo zeigt Ihnen einer der beiden Geschäftsführer der GEFIM in rund 30 Minuten per Microsoft Teams die Lernumgebung, eine echte Lektion in beiden Formaten – Video und Audio – sowie Lernfortschritt und Nachweisführung und beantwortet Ihre Fragen zur Plattform und zu den Paketen. Auf Wunsch können wir Ihnen nach der Demo einen kostenlosen Testzugang für 14 Tage einrichten. Er endet automatisch, ohne dass ein Vertrag entsteht, und enthält keine Teilnahmebescheinigung – die gibt es nur in den Paketen Silber und Gold. Demo und Testzugang sind kostenlos und unverbindlich; ein Vertrag entsteht erst mit Ihrer Auftragsbestätigung.