NIS2-Haftung der Geschäftsführung: Pflichten, Risiken, Nachweise
Das Wichtigste in Kürze
- Rechtsgrundlage
- § 38 Abs. 2 BSIG i. V. m. § 43 GmbHG bzw. § 93 AktG
- Gegenüber wem
- der eigenen Gesellschaft (Innenhaftung)
- Voraussetzungen
- Pflichtverletzung nach § 38 Abs. 1 BSIG, Verschulden, Schaden
- Neu
- Die Pflichten stehen ausdrücklich im Gesetz; die Organhaftung bestand schon vorher.
- Bußgelder
- knüpfen an die Einrichtung an (§ 65 BSIG)
- Stand der Rechtsinformationen
- 18. September 2026
Haften Geschäftsführer bei NIS2 persönlich?
Ja, unter Bedingungen. Wer als Mitglied der Geschäftsleitung einer betroffenen Einrichtung die Pflichten aus § 38 Abs. 1 BSIG schuldhaft verletzt und dadurch einen Schaden verursacht, haftet der eigenen Gesellschaft. Das ist Innenhaftung nach Gesellschaftsrecht – keine Haftung gegenüber Kunden, Lieferanten oder Behörden.
§ 38 Abs. 2 BSIG sagt das wörtlich: „Geschäftsleitungen, die ihre Pflichten nach Absatz 1 verletzen, haften ihrer Einrichtung für einen schuldhaft verursachten Schaden nach den auf die Rechtsform der Einrichtung anwendbaren Regeln des Gesellschaftsrechts.“ Satz 2 ergänzt einen Auffangtatbestand: Nur wenn das Gesellschaftsrecht der jeweiligen Rechtsform keine Haftungsregel enthält, wird direkt nach dem BSI-Gesetz gehaftet. In der Praxis greifen fast immer die bekannten Normen – bei der GmbH § 43 GmbHG, bei der AG § 93 AktG.
Drei Voraussetzungen müssen zusammenkommen: eine Pflichtverletzung nach § 38 Abs. 1 BSIG, Verschulden und ein Schaden. Fehlt eine davon, gibt es keinen Anspruch.
Geschäftsleitung im Sinne des Gesetzes sind die Geschäftsführer, Vorstände und vertretungsberechtigten Gesellschafter (§ 2 Nr. 13 BSIG). „Geschäftsführer“ und „Geschäftsleitung“ meinen in diesem Artikel dieselben Personen.
Was genau verlangt § 38 Abs. 1 BSIG?
Der Wortlaut ist knapp: Geschäftsleitungen sind verpflichtet, „die von diesen Einrichtungen nach § 30 zu ergreifenden Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen“. Zwei Pflichten also: umsetzen und überwachen. Beide treffen die Geschäftsleitung als Organ, nicht die IT-Abteilung. Das Gesetz nennt weder ein Verfahren noch ein Intervall dafür – entscheidend ist, dass beides tatsächlich stattfindet und belegbar bleibt.
Die Gesetzesbegründung wird konkreter. Danach muss die Geschäftsleitung die konkreten Maßnahmen zunächst als geeignet billigen und ihre Umsetzung anschließend kontinuierlich überwachen. Und sie stellt klar: Auch bei Einschaltung von Hilfspersonen bleibt das Leitungsorgan letztverantwortlich (BT-Drs. 21/1501, S. 154 f.). Das BSI spricht deshalb von einer „Billigungs-, Überwachungs- und Schulungspflicht“.
Welche Maßnahmen gemeint sind, steht in § 30 BSIG: zehn Mindestmaßnahmen von der Risikoanalyse über Backup und Lieferkette bis zur Multi-Faktor-Authentifizierung. Ausführlich erklärt sie der Artikel Die 10 NIS2-Maßnahmen nach § 30 BSIG.
Kann ich die Verantwortung an IT, ISB oder Dienstleister abgeben?
Nein. Aufgaben können Sie delegieren, die Verantwortung nicht. Das BSI betont, dass die Geschäftsleitung diese Aufgabe nicht abgeben kann, und stellt klar: Auch bei vollständig ausgelagerter IT bleibt die Geschäftsleitung in der Pflicht. Delegieren heißt dann: klare Aufträge erteilen, Berichte einfordern und die Umsetzung überprüfen.
Damit Sie diese Entscheidungen treffen können, brauchen Sie kein technisches Detailwissen, aber ein belastbares Grundverständnis. Dafür gibt es die NIS2-Schulung für Geschäftsführer: sechs Module in Managementsprache, Lerneinheiten von höchstens zehn Minuten, mit dokumentierter Teilnahme.
Was gilt für GmbH und AG?
§ 38 Abs. 2 BSIG verweist auf das Gesellschaftsrecht der jeweiligen Rechtsform. Für die GmbH gilt damit § 43 GmbHG, für die AG § 93 AktG. Beide Normen kennen die gesamtschuldnerische Haftung mehrerer Organmitglieder – wer die Aufgabe „dem Kollegen überlassen“ hat, ist dadurch nicht aus der Verantwortung.
Ein Punkt gilt für beide Rechtsformen gleichermaßen und wird oft unterschätzt: die Beweislast. Nach ständiger Rechtsprechung des BGH muss auch der GmbH-Geschäftsführer darlegen und beweisen, dass er die Sorgfalt eines ordentlichen Geschäftsmanns angewandt hat – die Regel des § 93 Abs. 2 S. 2 AktG gilt insoweit entsprechend (BGHZ 152, 280). Im Streit über eine Sicherheitslücke steht also nicht die Gesellschaft in der Pflicht, ein Versäumnis nachzuweisen, sondern die Geschäftsleitung in der Pflicht, ihre Sorgfalt zu belegen. Deshalb zählt Dokumentation.
Die Haftungsregeln von GmbH und AG im Vergleich. Im Einzelfall entscheidet Ihr Rechtsbeistand.
| Punkt | GmbH (§ 43 GmbHG) | AG (§ 93 AktG) |
|---|---|---|
| Haftung mehrerer Organmitglieder | solidarisch für den entstandenen Schaden (Abs. 2) | als Gesamtschuldner |
| Verjährung | 5 Jahre (Abs. 4) | gesetzliche Fristen des AktG |
| Beweislast | beim Geschäftsführer: Er muss die eigene Sorgfalt darlegen und beweisen (§ 93 Abs. 2 S. 2 AktG entsprechend, st. Rspr. des BGH) | Beweislastumkehr bei Streit über die Sorgfalt (Abs. 2 S. 2) |
| Unternehmerisches Ermessen | nach allgemeinen Grundsätzen anerkannt | Business Judgment Rule: keine Pflichtverletzung, wenn vernünftigerweise auf Grundlage angemessener Information zum Wohl der Gesellschaft gehandelt wurde (Abs. 1 S. 2) |
| D&O-Versicherung | vertragsabhängig | Pflicht-Selbstbehalt von mindestens 10 % des Schadens (Abs. 2 S. 3) |
| Verzicht oder Vergleich | nach Gesellschaftsrecht möglich, mit Grenzen | erst nach 3 Jahren und nur mit Zustimmung der Hauptversammlung (Abs. 4 S. 3) |
Führt NIS2 erstmals eine persönliche Haftung ein?
Nein. Die Organhaftung nach § 43 GmbHG und § 93 AktG gab es lange vor NIS2. § 38 Abs. 2 BSIG verweist darauf, er erfindet sie nicht neu. Neu ist etwas anderes: Die Cybersicherheitspflichten der Geschäftsleitung stehen jetzt ausdrücklich im Gesetz, ergänzt um eine eigene Schulungspflicht.
Das ist praktisch bedeutsam. Wo früher über den allgemeinen Sorgfaltsmaßstab gestritten wurde, steht nun im Gesetz, was zu tun ist: Maßnahmen nach § 30 BSIG umsetzen und ihre Umsetzung überwachen. Der Maßstab ist damit schärfer konturiert – und leichter nachprüfbar.
Drohen Geschäftsführern persönliche Bußgelder?
Die Bußgeldrahmen in § 65 BSIG knüpfen an die Einrichtung an, nicht an die Geschäftsleitung: bis 10 Mio. € bei besonders wichtigen und bis 7 Mio. € bei wichtigen Einrichtungen. Die oft zitierten 2 % beziehungsweise 1,4 % des weltweiten Umsatzes greifen erst ab mehr als 500 Mio. € Gesamtumsatz.
Nach allgemeinem Ordnungswidrigkeitenrecht können daneben auch Organmitglieder selbst Betroffene eines Verfahrens sein (§ 9 OWiG), ebenso bei einer Aufsichtspflichtverletzung (§ 130 OWiG). Wie hoch solche persönlichen Geldbußen nach dem BSIG konkret ausfallen können, ist bislang nicht belastbar geklärt. Deshalb finden Sie auf dieser Seite keine Schlagzeile über „Millionenbußgelder für Geschäftsführer“ – seriös ist diese Aussage nicht.
Kann das BSI Geschäftsführern die Tätigkeit untersagen?
Nur in einem engen Ausnahmefall. Befolgt eine besonders wichtige Einrichtung Anordnungen des BSI trotz Fristsetzung nicht, kann die zuständige Fachaufsichtsbehörde als letztes Mittel Genehmigungen vorübergehend aussetzen oder unzuverlässigen Geschäftsleitungen die Ausübung ihrer Tätigkeit vorübergehend untersagen (§ 61 Abs. 9 BSIG).
Die Maßnahme ist vorübergehend und nur zulässig, bis die Anordnungen befolgt sind. Von einem „Berufsverbot“ zu sprechen, trifft die Sache nicht. Ob das Instrument über § 62 BSIG auch bei wichtigen Einrichtungen in Betracht kommt, ist nicht abschließend geklärt; nach der Systematik der NIS-2-Richtlinie spricht viel dagegen. Geklärt ist diese Frage weder durch das BSI noch durch ein Gericht.
Hilft eine Manager-Haftpflichtversicherung?
Eine Manager-Haftpflichtversicherung – im Markt D&O-Versicherung genannt – ist ein Prüfpunkt, keine Antwort. Ob sie einen Schaden aus verletzten NIS2-Pflichten deckt, hängt vom konkreten Vertrag ab – von Deckungsumfang, Ausschlüssen, Selbstbehalten und Meldeobliegenheiten. Bei der AG schreibt § 93 Abs. 2 S. 3 AktG zusätzlich einen Selbstbehalt vor.
Wichtig für die Einordnung: Das BSI-Gesetz enthält kein Verzichts- oder Vergleichsverbot. Eine entsprechende Regelung stand im Referentenentwurf von 2023, im verkündeten Gesetz steht sie nicht. Ob ein Verzicht möglich ist, richtet sich deshalb nach Gesellschaftsrecht. Beides – Deckung und Verzicht – klären Sie mit Ihrem Versicherungsmakler und Ihrem Rechtsbeistand; wir sind keine Kanzlei.
Wie weisen Sie Ihre Sorgfalt nach?
Indem Sie Entscheidungen auf einer angemessenen Informationsgrundlage treffen und das festhalten. Eine Pflichtverletzung wird im Streitfall an Unterlagen gemessen: Beschlüssen, Maßnahmenplänen, Berichten, Protokollen, Nachweisen. Wer nichts dokumentiert, steht schlechter da – nicht, weil Dokumentation schützt, sondern weil sie zeigt, dass entschieden und überwacht wurde.
Welche Unterlage zu welcher Pflicht gehört – die Kurzfassung für Ihre Ablage.
| Pflicht | Was Sie zeigen | Typisches Dokument |
|---|---|---|
| Maßnahmen umsetzen (§ 38 Abs. 1 BSIG) | dass die Geschäftsleitung die Maßnahmen gebilligt und beauftragt hat | Geschäftsleitungsbeschluss, Maßnahmenplan mit Terminen und Verantwortlichen |
| Umsetzung überwachen (§ 38 Abs. 1 BSIG) | dass Sie den Stand regelmäßig abfragen und bewerten | Statusberichte an die Geschäftsleitung, Protokolle mit Entscheidungen und Wiedervorlage |
| Schulung (§ 38 Abs. 3 BSIG) | dass jedes Mitglied der Geschäftsleitung teilgenommen hat | Teilnahmebescheinigungen mit Datum, Uhrzeit, Dauer und Inhalten |
| Registrierung (§ 33 BSIG) | dass Ihre Einrichtung beim BSI registriert ist | Bestätigung aus dem BSI-Portal, Nachweis der Änderungsmeldungen |
| Meldewege (§ 32 BSIG) | dass der Meldeweg steht und geübt ist | Meldeplan mit Fristen und Vertretungen, Protokoll der letzten Übung |
Sorgfalt nachvollziehbar machen – in fünf Schritten
- Pflichten kennen: eine aktuelle Übersicht aller gesetzlichen, branchenspezifischen und vertraglichen Anforderungen führen lassen.
- Maßnahmen beschließen: die vorgeschlagenen Maßnahmen prüfen, billigen und mit Budget und Termin versehen.
- Berichte einfordern: feste Termine für einen verständlichen Statusbericht – Risiko, Folge, Option, Entscheidung.
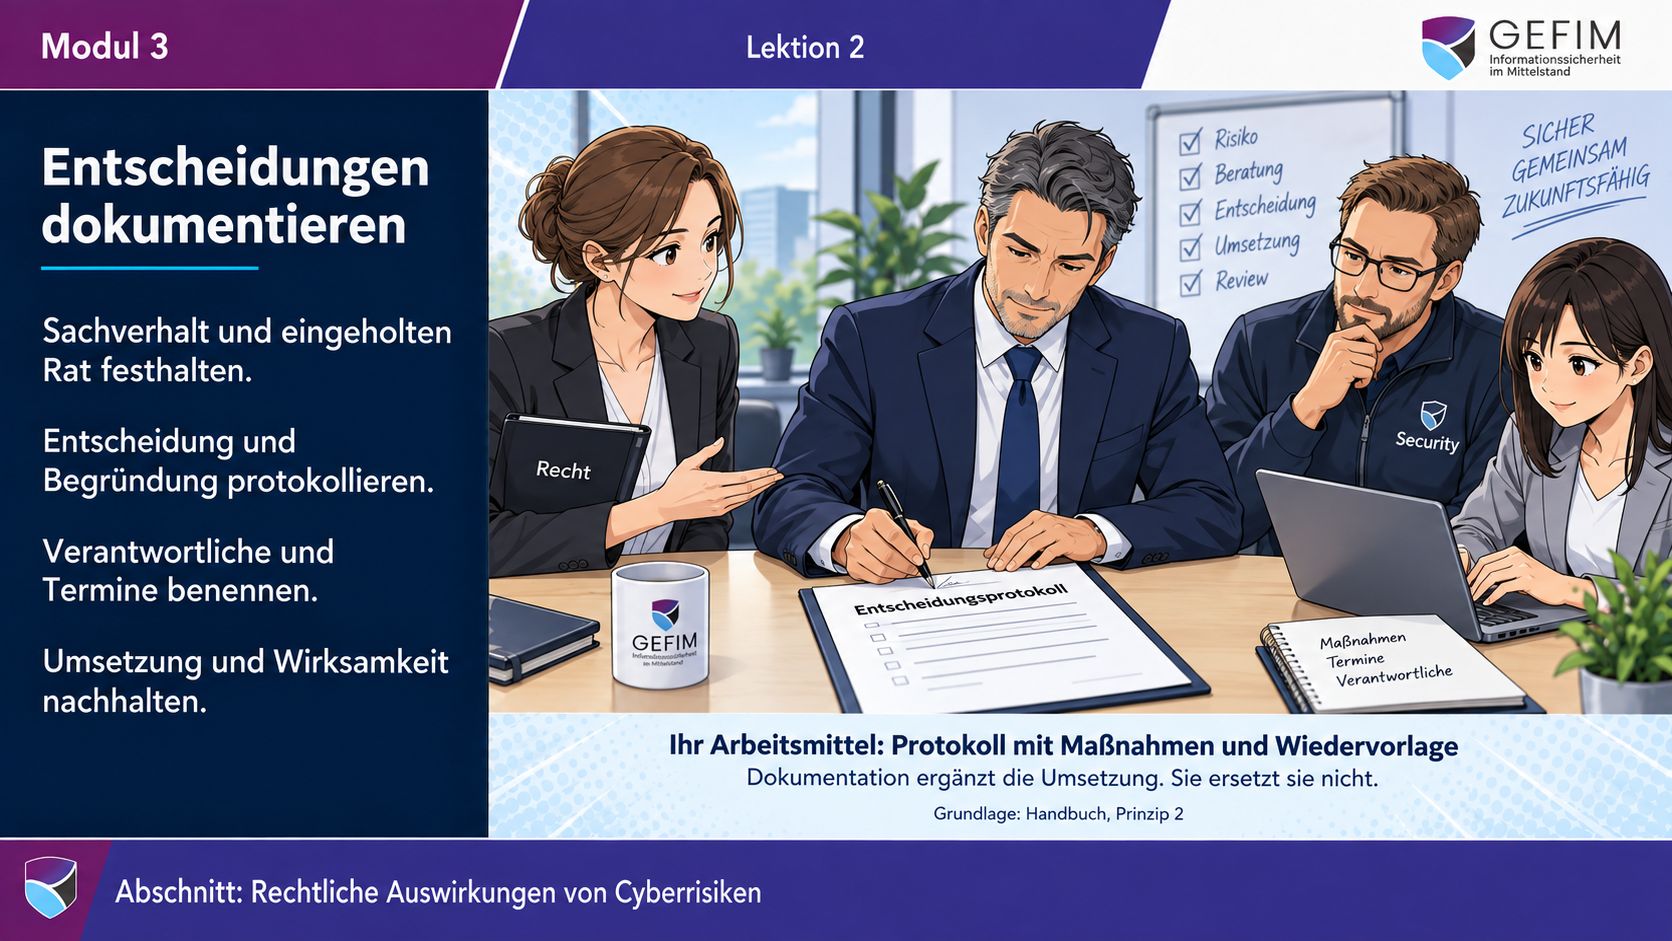
- Entscheidungen protokollieren: Sachverhalt, eingeholter Rat, Begründung, Verantwortliche, Wiedervorlage.
- Schulung dokumentieren: Teilnahme aller Mitglieder der Geschäftsleitung belegen und aufbewahren.
Wie sich das anhört, wenn es in der Schulung erklärt wird, können Sie hier in gut zwei Minuten prüfen. Die Hörprobe stammt aus der Lektion „Rechtliche Auswirkungen von Cyberrisiken verstehen“.
Ein Cyberangriff allein beweist noch keine Pflichtverletzung. Nötig sind eine aktuelle Anforderungsübersicht, ein erprobter Meldeplan, geprüfte Verträge und nachvollziehbare Entscheidungsprotokolle.
Vertonung mit KI-Stimme
Transkript anzeigen
Cybervorfälle können rechtliche Folgen für das Unternehmen und unter bestimmten Voraussetzungen auch für die Geschäftsführung haben. Entscheidend ist deshalb, die geltenden Anforderungen zu kennen und rechtzeitig zu handeln.
Lassen Sie eine aktuelle Übersicht der gesetzlichen, branchenspezifischen und vertraglichen Pflichten erstellen. Halten Sie fest, wer welche Anforderung erfüllt, welche Fristen gelten und wie die Umsetzung nachgewiesen wird. Binden Sie dafür rechtliche Beratung und die Datenschutzverantwortlichen ein.
Ein Cyberangriff allein beweist noch keine Pflichtverletzung. Werden Pflichten verletzt, können jedoch Bußgelder, Kundenansprüche oder eine persönliche Haftung entstehen. Lassen Sie mögliche rechtliche Folgen deshalb frühzeitig und parallel zur technischen Aufarbeitung prüfen.
Bereiten Sie die Meldewege vor einem Vorfall vor. Es muss klar sein, wer den Vorfall bewertet, wer mögliche Meldepflichten prüft und wer an welche Stelle meldet. Dazu gehören erreichbare Kontakte, Vertretungen und eindeutige Fristen. Unterschiedliche Meldepflichten können nebeneinander bestehen. Erproben Sie diesen Ablauf in einer Übung.
Prüfen Sie außerdem kritische Dienstleisterverträge. Welche Sicherheitsleistungen schuldet der Anbieter? Wie schnell informiert er über Vorfälle? Welche Nachweisrechte haben Sie? Und wie sind Haftung sowie die Rückgabe oder Löschung Ihrer Daten geregelt?
Dokumentieren Sie wesentliche Entscheidungen mit Sachverhalt, eingeholtem Rat und Begründung. Benennen Sie Verantwortliche und Termine. Verfolgen Sie anschließend, ob die Maßnahmen umgesetzt wurden und wirken. Ein Protokoll allein genügt nicht.
Für die Geschäftsführung bedeutet das: Anforderungen kennen, fachlichen Rat einholen, Zuständigkeiten klären und die Umsetzung nachhalten. Ihre wichtigsten Arbeitsmittel sind eine aktuelle Anforderungsübersicht, ein erprobter Meldeplan, geprüfte Verträge und nachvollziehbare Entscheidungsprotokolle.
Welche Rolle spielt die Schulung?
Die Schulung erfüllt § 38 Abs. 3 BSIG – nicht Absatz 1. Sie ersetzt also keine Sicherheitsmaßnahme und stellt Sie auch nicht von der Haftung frei. Ihr Wert liegt woanders: Sie versetzt die Geschäftsleitung in die Lage, Vorschläge zu beurteilen, die richtigen Fragen zu stellen und Entscheidungen auf einer angemessenen Informationsgrundlage zu treffen.
Genau das ist der Maßstab, an dem Sorgfalt im Streitfall gemessen wird. Wer Risiken einordnen kann, erkennt auch, welcher Vorschlag der IT eine Entscheidung der Geschäftsleitung verlangt – und welcher nicht.
Was die Schulungspflicht im Detail verlangt – Intervall, Dauer, Inhalte, Nachweis –, steht im Artikel Schulungspflicht nach § 38 Abs. 3 BSIG. Die Inhalte der GEFIM-Schulung orientieren sich an der BSI-Handreichung v1.0Fußnote 1: Hinweis zur BSI-Handreichung. Eine Vorlage für den Geschäftsleitungsbeschluss und einen management-orientierten Maßnahmencheck gibt es im Paket Gold (Vorlage für den Geschäftsleitungsbeschluss in Gold).
Häufige Fragen zu diesem Thema
-
Gilt das auch, wenn unser Unternehmen nicht unter NIS2 fällt?
§ 38 BSIG gilt nur für wichtige und besonders wichtige Einrichtungen. Die allgemeine Sorgfaltspflicht der Geschäftsführung nach Gesellschaftsrecht gilt unabhängig davon.
-
Kann die Gesellschaft auf Ansprüche verzichten?
Das BSIG enthält kein Verzichtsverbot. Ob und wie ein Verzicht möglich ist, richtet sich nach Gesellschaftsrecht, bei der AG etwa nach § 93 Abs. 4 AktG. Das klären Sie mit Ihrem Rechtsbeistand.
-
Ist ein Cyberangriff automatisch eine Pflichtverletzung?
Nein. Ein Angriff allein beweist noch keine Pflichtverletzung. Entscheidend ist, ob die Geschäftsleitung ihre Pflichten zur Umsetzung und Überwachung erfüllt hat.
Quellen
abgerufen am 18.09.2026
- § 38 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 61 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 65 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 43 GmbHG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 93 AktG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 9 OWiG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 130 OWiG · gesetze-im-internet.de (Bundesamt für Justiz)
- BSI-FAQ zu NIS-2 · Bundesamt für Sicherheit in der Informationstechnik (BSI)
- BSI-Handreichung „Schulung für Geschäftsleitungen“ v1.0 (17.04.2026) · Bundesamt für Sicherheit in der Informationstechnik (BSI)
- BT-Drs. 21/1501 · Deutscher Bundestag
Änderungen
- 1. Oktober 2026
- Erstveröffentlichung

Über den Autor
Marcel Hofmann
Geschäftsführer, GEFIM
Marcel Hofmann ist Geschäftsführer und Mitgründer der GEFIM UG (haftungsbeschränkt). Er berät mittelständische Unternehmen zu Informationssicherheit, NIS2 und TISAX® und übersetzt zwischen Technik und Geschäftsleitung – verständlich und mit Blick auf das, was die Geschäftsführung entscheiden muss.
- NIS2 und Pflichten der Geschäftsleitung
- Vorgehen im Ernstfall und Meldewege
- IT-Grundschutz und Managementsysteme
- TISAX®-Begleitung
- Information Security Officer (TÜV)
- BSI Vorfall-Experte
- Digitaler Ersthelfer
- IT-Grundschutz-Praxis
Zuletzt aktualisiert:
Die Inhalte dieser Website dienen der allgemeinen Information und ersetzen keine Rechtsberatung im Einzelfall. GEFIM ist ein Beratungsunternehmen für Informationssicherheit und keine Rechtsanwaltskanzlei.