NIS2 in der Lieferkette: Was Zulieferer wissen müssen
Das Wichtigste in Kürze
- Rechtsgrundlage
- § 30 Abs. 2 Nr. 4 BSIG (Sicherheit der Lieferkette)
- Eigene Pflicht
- nur bei eigener Betroffenheit nach § 28 BSIG
- Weg der Anforderungen
- über Verträge und Fragebögen der Kunden
- Übliche Nachweise
- Fragebögen, ISO 27001, TISAX®-Label, Auditrechte
- IT-Dienstleister
- MSP und MSSP können selbst erfasst sein (Anlage 1, § 34 BSIG)
- Stand der Rechtsinformationen
- 18. September 2026
Bin ich als Zulieferer selbst von NIS2 betroffen?
Nicht automatisch. Eine eigene NIS2-Pflicht entsteht ausschließlich über § 28 BSIG: Ihr Unternehmen muss gegen Entgelt in einer Einrichtungsart aus Anlage 1 oder Anlage 2 des BSI-Gesetzes tätig sein und eine Größenschwelle erreichen. Wer nur an ein betroffenes Unternehmen liefert, fällt dadurch nicht selbst unter das Gesetz.
Das ist die gute Nachricht. Die praktische lautet anders: Ihre betroffenen Kunden müssen die „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“ abdecken (§ 30 Abs. 2 Satz 2 Nr. 4 BSIG). Das BSI empfiehlt ihnen ausdrücklich, Zulieferer vertraglich zu Sicherheitsmaßnahmen zu verpflichten und sich die Einhaltung nachweisen zu lassen. So erreichen NIS2-Anforderungen auch Unternehmen, die das Gesetz selbst nie adressiert hat.
Prüfen Sie die eigene Betroffenheit trotzdem zuerst – sie wird häufig unterschätzt. Anlage 2 erfasst unter anderem den Maschinenbau (NACE C 28), Kraftwagen und Kraftwagenteile (NACE C 29), elektrische Ausrüstungen (NACE C 27) sowie Datenverarbeitungsgeräte und elektronische Erzeugnisse (NACE C 26). Laut BSI-Statistik zum 30. Juni 2026 kamen aus dem verarbeitenden Gewerbe mit 4.095 die meisten Registrierungen aus Anlage 2. Eine erste Einordnung liefert der NIS2-Check; ausführlich steht sie im Artikel Wer von NIS2 betroffen ist.
Was verlangen NIS2-pflichtige Kunden von ihren Lieferanten?
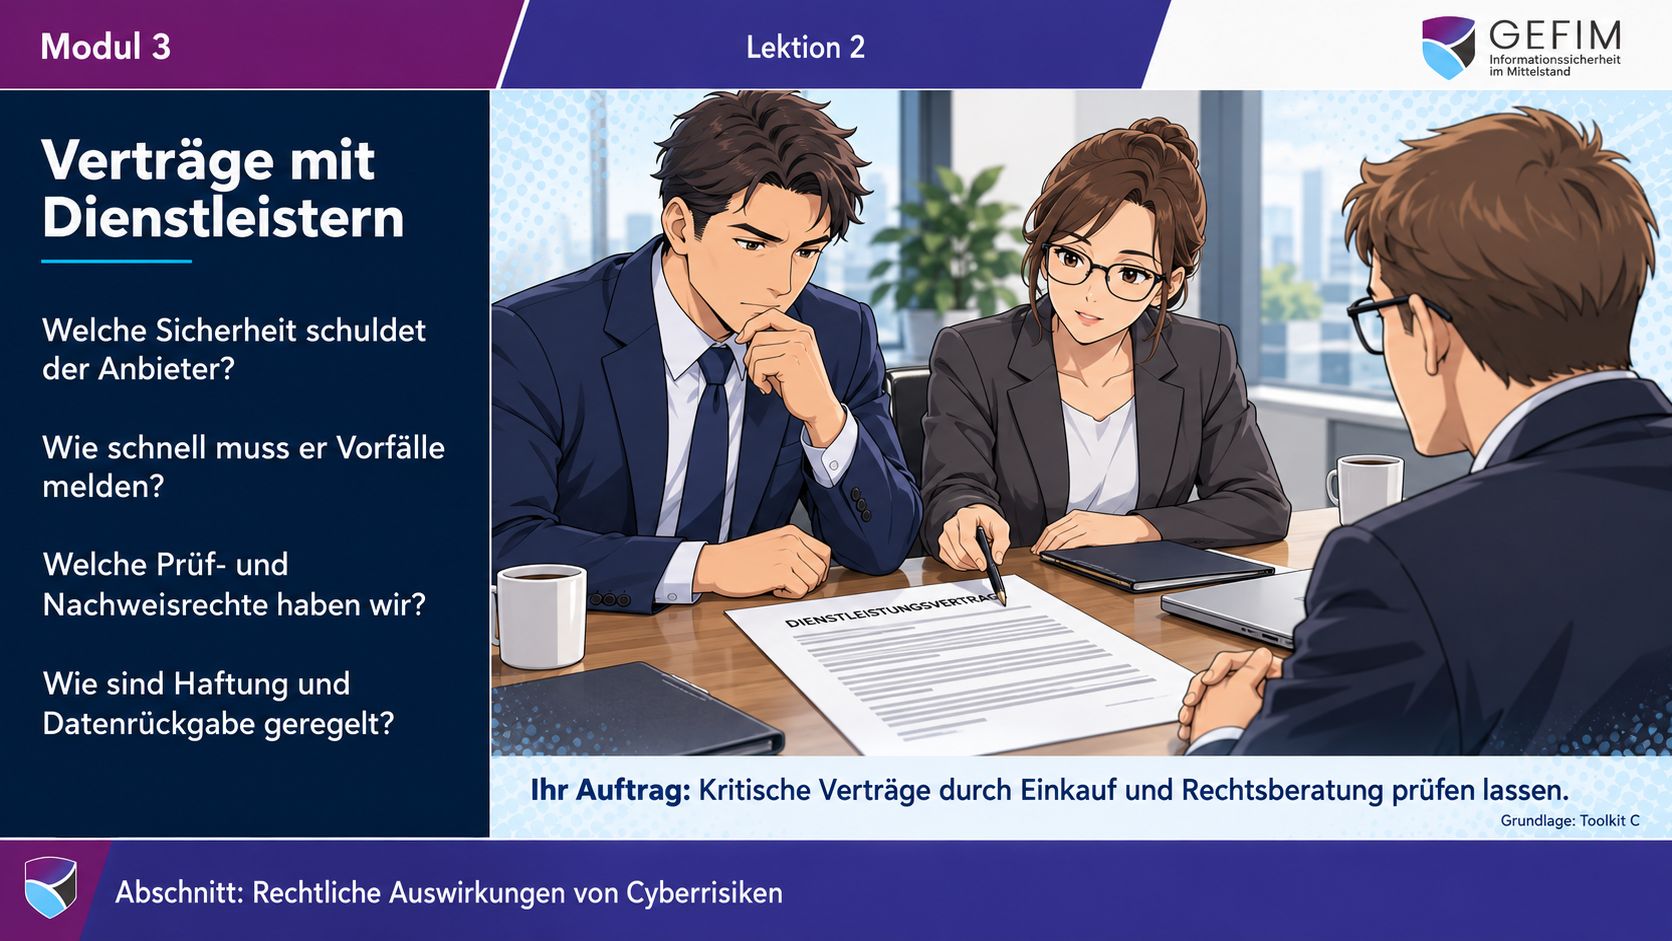
In der Regel dreierlei: Auskunft über Ihre Sicherheitsorganisation, vertragliche Zusagen zu Sicherheitsmaßnahmen und Meldewegen – und die Möglichkeit, beides zu überprüfen. Eine gesetzliche Liste dafür gibt es nicht. Das BSI stellt ausdrücklich keine Vertragsvorlagen bereit, deshalb formuliert jeder Kunde seine Anforderungen selbst.
Das führt in der Praxis zu wiederkehrenden Punkten, auf die Sie sich vorbereiten können:
- Wer ist bei Ihnen für Informationssicherheit verantwortlich, und wie ist die Person erreichbar?
- Innerhalb welcher Frist melden Sie dem Kunden einen Sicherheitsvorfall, der ihn betreffen kann?
- Welche Zugriffe haben Sie auf Systeme oder Daten des Kunden, und wie sind sie abgesichert?
- Setzen Sie Multi-Faktor-Authentifizierung, geregeltes Patchmanagement und getestete Backups ein?
- Welche Unterauftragnehmer sind beteiligt, und was gilt für sie?
- Wie und wie schnell sind Sie nach einem eigenen Ausfall wieder lieferfähig?
Besonders die Meldefrist an den Kunden wird unterschätzt. Sie ist oft kürzer als die gesetzliche Frist gegenüber dem BSI, weil Ihr Kunde selbst innerhalb von 24 Stunden handlungsfähig sein muss – siehe unseren Artikel zur NIS2-Meldepflicht mit ihren Fristen.
Welche Nachweise sind üblich?
Fünf Formen dominieren: der eigene Lieferantenfragebogen des Kunden, vertragliche Zusicherungen zu Sicherheit und Meldewegen, ein ISO-27001-Zertifikat, ein TISAX®-Label und vereinbarte Auditrechte. Keine davon ist für Zulieferer gesetzlich vorgeschrieben. Welche verlangt wird, hängt von der Branche, von der Kritikalität Ihrer Leistung und von Ihrer Verhandlungsposition ab.
| Nachweis | Was dahintersteckt | Was Sie wissen sollten |
|---|---|---|
| Eigener Lieferantenfragebogen | Individuelle Fragen des Kunden zu Organisation, Technik und Meldewegen, oft als Tabelle | Keine Zertifizierung nötig; ehrliche Antworten mit Umsetzungsplan sind zulässig und üblich |
| Zusicherungen im Vertrag | Sicherheitsanforderungen, Meldefristen an den Kunden, Prüfrechte, Unterauftragnehmer | Die häufigste Form – und die mit den unmittelbarsten Folgen bei Verstößen |
| ISO/IEC 27001 | ISO-27001-Zertifikat für ein Informationssicherheits-Managementsystem mit selbst gewähltem Geltungsbereich | Starkes Signal, aber laut BSI kein Nachweis der NIS2-Konformität |
| TISAX®-Label | Ergebnis eines Assessments auf Basis des VDA-ISA-Katalogs, drei Jahre gültig, verbreitet in der Automobilindustrie | Ein Label, keine Zertifizierung und kein NIS2-Nachweis – im Automotive-Umfeld trotzdem oft Voraussetzung |
| Auditrechte | Recht des Kunden, selbst oder über Dritte zu prüfen | Umfang, Vorlauf und Kostentragung gehören in den Vertrag, sonst wird es teuer |
Rechnen Sie den Aufwand einmal durch, bevor Sie zertifizieren lassen: Ein ISO-27001-Zertifikat kostet erfahrungsgemäß ein Vielfaches eines gut beantworteten Fragebogens. Es lohnt sich, wenn mehrere große Kunden es verlangen oder Sie ohnehin ein Managementsystem aufbauen. Wo die Grenzen liegen, steht im Artikel zu NIS2, ISO 27001 und TISAX®.
Wie beantworten Sie einen Lieferantenfragebogen effizient?
Mit einer einmal erstellten Antwortbasis statt mit jeder Anfrage von vorn. Die Fragen der Kunden ähneln sich stark; unterschiedlich sind vor allem Formulierung und Reihenfolge. Wer die eigenen Antworten einmal sauber dokumentiert, beantwortet den nächsten Fragebogen in Stunden statt in Tagen – und antwortet überall gleich.
- Eine Person benennen, die alle Sicherheitsanfragen sammelt und beantwortet. Wenn Vertrieb, IT und Qualitätsmanagement unabgestimmt antworten, entstehen Widersprüche, die Kunden auffallen.
- Eine Antwortbasis anlegen. Ein Dokument mit den wiederkehrenden Themen: Verantwortlichkeiten, Zugriffsschutz, Backup und Wiederanlauf, Patchmanagement, Vorfallprozess und Meldewege, Sensibilisierung der Beschäftigten, Unterauftragnehmer.
- Belege beilegen, nicht behaupten. Eine Leitlinie, ein Organigramm, ein Protokoll des letzten Wiederherstellungstests wirken stärker als jedes Ankreuzfeld.
- Lücken offen benennen – mit Termin. „Multi-Faktor-Authentifizierung für Fernzugriffe ist aktiv, für die Warenwirtschaft bis Q2 geplant“ ist eine belastbare Antwort. Ein geschöntes Kreuz fällt im Audit auf.
- Nach jeder Anfrage nachpflegen. Neue Fragen wandern in die Antwortbasis. Nach dem dritten Kunden decken Sie damit den Großteil aller Fragebögen ab.
Wenn Sie diesen Aufbau nicht allein stemmen wollen, ist er genau der Gegenstand unserer Leistung Lieferkettensicherheit: Antwortbasis, Vertragsprüfung und die Klärung, welche Anforderungen Ihrer Kunden wirklich tragfähig sind.
IT-Dienstleister und MSP: Sind Sie selbst betroffen?
Möglicherweise ja – und zwar direkt. Anlage 1 des BSI-Gesetzes führt im Sektor digitale Infrastruktur ausdrücklich Managed Service Provider und Managed Security Service Provider auf. Wer als IT-Dienstleister die Größenschwellen erreicht, ist damit selbst eine wichtige oder besonders wichtige Einrichtung, unabhängig davon, wer seine Kunden sind.
Zwei Besonderheiten kommen hinzu. Erstens gilt für MSP und MSSP die besondere Registrierung nach § 34 BSIG, mit Zuständigkeit nach dem Hauptniederlassungsprinzip. Zweitens konkretisiert die Durchführungsverordnung (EU) 2024/2690 die Anforderungen für diese Einrichtungsarten und geht § 30 BSIG vor (§ 30 Abs. 3 BSIG).
Wichtig für Unternehmensgruppen: Nach Auffassung des BSI ist auch ein konzerninterner IT-Dienstleister mit administrativem Zugriff auf Systeme anderer Konzerngesellschaften ein Managed Service Provider. Die typische IT-GmbH einer Mittelstandsgruppe kann damit selbst betroffen sein – auch wenn sie nie am Markt auftritt.
Hilft ein TISAX®-Label?
In der Automobilindustrie hilft es sehr, als NIS2-Nachweis taugt es nicht. Das Label bestätigt ein Assessment nach dem VDA-ISA-Katalog der ENX Association und gilt drei Jahre. Für Ihre Automobilkunden ist es häufig die Eintrittskarte, das BSI-Gesetz kennt es dagegen nicht. Das BSI lässt eine Unternehmenszertifizierung allein nicht als Nachweis gelten, wertet sie aber als Baustein.
Und als Baustein trägt das Label weit: Risikomanagement, Zugriffsschutz, Lieferantensteuerung und Vorfallbehandlung sind im Assessment bereits geprüft. Offen bleiben die hoheitlichen Pflichten gegenüber dem BSI. Welche das sind und wo genau die Grenze verläuft, zeigt unser Vergleich von NIS2, ISO 27001 und TISAX®.
Wer ein bestehendes Label für NIS2 nutzen will, beginnt sinnvollerweise mit einem Abgleich zwischen dem vorhandenen Geltungsbereich und den Anforderungen des BSIG. Unsere Leistung TISAX®-Begleitung und die Gap-Analyse gegen § 30 BSIG setzen genau dort an.
Und wenn Sie selbst Kunde sind?
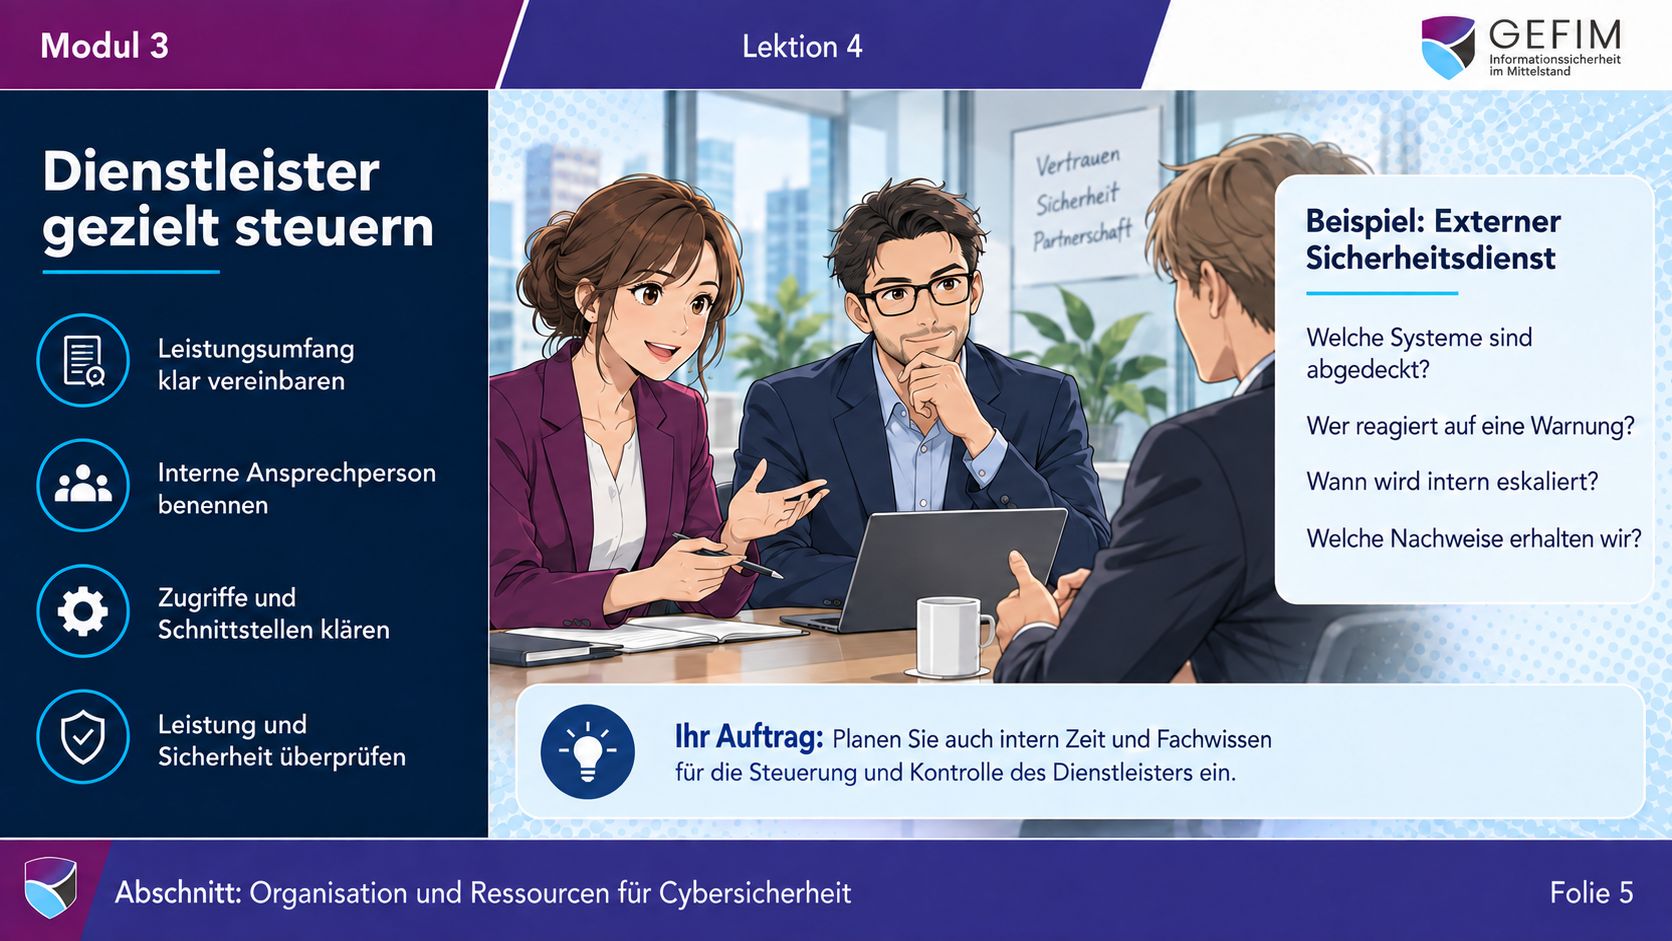
Dann sind Sie in der umgekehrten Rolle – und wenn Ihr Unternehmen betroffen ist, ist es Ihre Pflicht nach § 30 Abs. 2 Satz 2 Nr. 4 BSIG, die Sicherheit Ihrer Lieferkette zu berücksichtigen. Gemeint sind Ihre unmittelbaren Anbieter und Dienstleister: der IT-Dienstleister mit Administratorzugang, das Rechenzentrum, der Cloud-Dienst, das Wartungsunternehmen an der Maschine.
Vertragsvorlagen liefert das BSI dafür nicht. Was hilft, ist eine Rangfolge: Fangen Sie bei den Dienstleistern an, deren Ausfall oder Kompromittierung Sie am härtesten trifft, und arbeiten Sie sich nach unten. Für die ersten fünf Verträge klären Sie Sicherheitsleistungen, Meldefristen, Prüfrechte und Haftung – nicht für alle hundert gleichzeitig.
Das BSI weist zugleich auf eine unangenehme Konsequenz hin: Unter Umständen können betroffene Unternehmen nicht mehr mit jedem Anbieter zusammenarbeiten. Diese Entscheidung ist unternehmerisch und gehört damit auf den Tisch der Geschäftsleitung – also der Geschäftsführer, Vorstände und vertretungsberechtigten Gesellschafter (§ 2 Nr. 13 BSIG).
Häufige Fragen dazu
Darf ein Kunde uns vertraglich zu Sicherheitsmaßnahmen verpflichten?
Ja. Solche Vereinbarungen sind Vertragsfreiheit, und das BSI empfiehlt betroffenen Unternehmen ausdrücklich, Zulieferer vertraglich zu Sicherheitsmaßnahmen zu verpflichten und sich die Einhaltung nachweisen zu lassen.
Der Umfang bleibt Verhandlungssache. Achten Sie besonders auf Meldefristen, Prüfrechte und Haftungsregelungen – dort entstehen die Verpflichtungen, die später Geld kosten.
Verlieren wir Aufträge, wenn wir keine Zertifizierung haben?
Gesetzlich ist für Zulieferer keine Zertifizierung verlangt. Das BSI weist aber darauf hin, dass betroffene Unternehmen unter Umständen nicht mehr mit jedem Anbieter zusammenarbeiten können.
In der Praxis entscheidet weniger die Zertifizierung als die Qualität Ihrer Antworten: Wer Verantwortlichkeiten, Meldewege und geprüfte Backups belegen kann, besteht die meisten Lieferantenprüfungen.
Gibt es eine Vertragsvorlage vom BSI?
Nein. Das BSI stellt keine Vertragsvorlagen für Lieferantenbeziehungen bereit. Anforderungen und Formulierungen legen die Vertragsparteien selbst fest.
Wir sind ein Kleinstunternehmen – müssen wir trotzdem mitziehen?
Eine eigene gesetzliche Pflicht entsteht nur bei eigener Betroffenheit nach § 28 BSIG, und die setzt neben der Größenschwelle immer eine Einrichtungsart aus Anlage 1 oder 2 voraus.
Vertragliche Anforderungen Ihrer Kunden gelten davon unabhängig. Sie sind dann keine Rechtspflicht, sondern eine Geschäftsbedingung – mit denselben praktischen Folgen.
Zählt unsere konzerninterne IT-GmbH als Dienstleister?
Nach Auffassung des BSI ist ein konzerninterner IT-Dienstleister mit administrativem Zugriff auf Systeme anderer Konzerngesellschaften ein Managed Service Provider. Damit kann er selbst unter Anlage 1 fallen.
Prüfen Sie das früh: Für MSP und MSSP gilt zusätzlich die besondere Registrierung nach § 34 BSIG.
Quellen
abgerufen am 18.09.2026
- § 28 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 30 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- § 34 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- Anlage 1 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- Anlage 2 BSIG · gesetze-im-internet.de (Bundesamt für Justiz)
- Durchführungsverordnung (EU) 2024/2690 · Amt für Veröffentlichungen der Europäischen Union
- BSI-Infopaket Lieferkette · Bundesamt für Sicherheit in der Informationstechnik (BSI)
- BSI-FAQ zu NIS-2 · Bundesamt für Sicherheit in der Informationstechnik (BSI)
- BSI: NIS-2 in Zahlen · Bundesamt für Sicherheit in der Informationstechnik (BSI)
- TISAX® – ENX Association · ENX Association Sekundärquelle
Änderungen
- 1. Oktober 2026
- Erstveröffentlichung

Über den Autor
Martin Solarczek
Geschäftsführer, GEFIM
Martin Solarczek ist Geschäftsführer und Mitgründer der GEFIM UG (haftungsbeschränkt). Sein Schwerpunkt: Unternehmen organisatorisch so aufzustellen, dass Informationssicherheit im Alltag funktioniert – mit strukturierten Prozessen und klaren Verantwortlichkeiten.
- Organisation und Prozesse der Informationssicherheit
- Steuerung von Dienstleistern und Lieferkette
- Notfall- und Meldeprozesse
- ISO 27001 und TISAX®
Zuletzt aktualisiert:
Die Inhalte dieser Website dienen der allgemeinen Information und ersetzen keine Rechtsberatung im Einzelfall. GEFIM ist ein Beratungsunternehmen für Informationssicherheit und keine Rechtsanwaltskanzlei.